
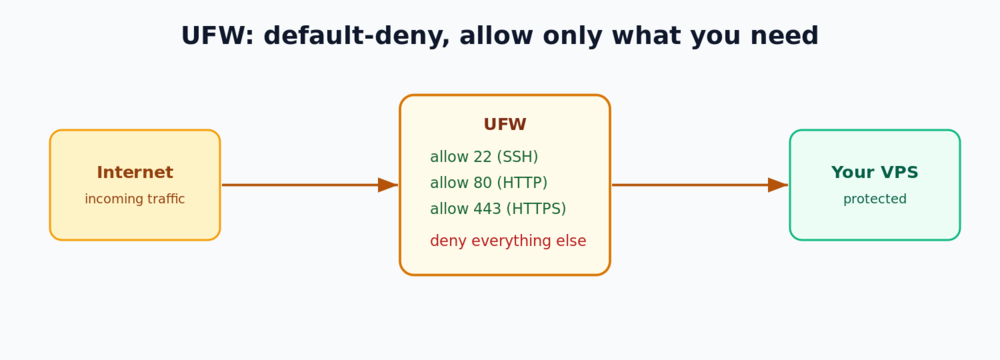
Un nouveau VPS expose tous les services actifs à l'ensemble d'Internet par défaut. UFW (Uncomplicated Firewall) est l'interface simple du pare-feu intégré d'Ubuntu — quelques commandes suffisent pour bloquer tout ce qui n'est pas utilisé et n'autoriser que les ports nécessaires. Ce guide configure un pare-feu refus par défaut sûr sur Ubuntu 24.04 LTS sans vous verrouiller.
Prérequis
- Un serveur Ubuntu 24.04 LTS (un VPS cloud VPSie est idéal).
- Un utilisateur
sudoavec accès SSH. Si vous n'avez pas encore sécurisé la connexion, commencez par le durcissement SSH de votre VPS Linux.
Étape 1 — Vérifier l'état d'UFW
UFW est fourni avec Ubuntu mais inactif par défaut :
sudo ufw status verboseÉtape 2 — Définir les politiques par défaut
La base la plus sûre est de refuser tout le trafic entrant et d'autoriser tout le trafic sortant :
sudo ufw default deny incoming
sudo ufw default allow outgoing
Étape 3 — Autoriser SSH en premier (ne pas sauter)
Avant d'activer le pare-feu, autorisez SSH — sinon, la politique de refus par défaut coupera votre propre connexion :
sudo ufw allow OpenSSH
# or, if SSH runs on a custom port:
# sudo ufw allow 2222/tcp
Étape 4 — Autoriser le trafic web (si vous hébergez un site)
sudo ufw allow 'Nginx Full'     # opens 80 and 443
# or open the ports directly:
# sudo ufw allow 80/tcp
# sudo ufw allow 443/tcp
Étape 5 — Activer le pare-feu
sudo ufw enableConfirmez les règles actives :
sudo ufw status verboseÉtape 6 — Gérer les règles
# Restrict SSH to a single trusted IP (great with a static office/home IP)
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp

# List rules with numbers, then delete one by its number
sudo ufw status numbered
sudo ufw delete 3

# See the bundled application profiles
sudo ufw app list
Étape 7 — Journalisation, réinitialisation et désactivation
sudo ufw logging on        # logs to /var/log/ufw.log
sudo ufw disable           # turn the firewall off
sudo ufw reset             # wipe all rules and start over
Étapes suivantes
- Interdisez automatiquement les tentatives de connexion par force brute : protégez SSH avec Fail2ban.
- Servez vos applications en toute sécurité derrière HTTPS : Nginx en tant que proxy inverse.
Conclusion
Votre VPS rejette désormais toute connexion non sollicitée, à l'exception des services que vous avez explicitement ouverts. Un pare-feu par défaut en mode refus est l'un des gains de sécurité les plus efficaces et les moins coûteux pour n'importe quel serveur — associez-le au durcissement de SSH et à Fail2ban pour une base solide.