
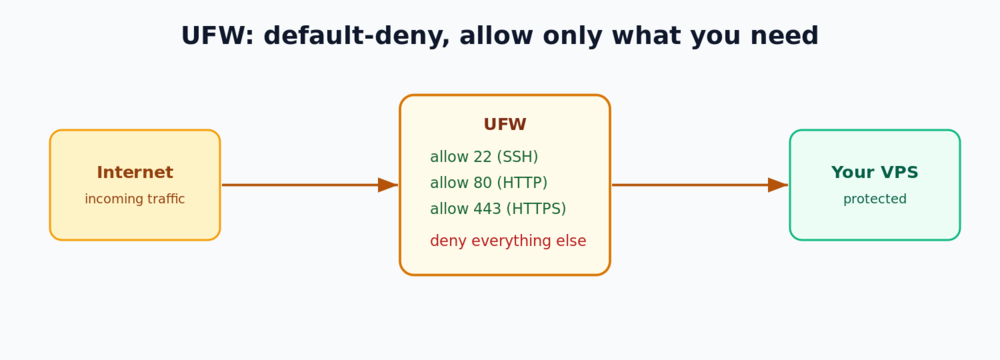
Um novo VPS expõe todos os serviços em execução para a internet inteira por padrão. UFW (Uncomplicated Firewall) é a interface amigável para o firewall embutido do Ubuntu — com poucos comandos, você pode bloquear tudo o que não usa e permitir apenas as portas necessárias. Este guia configura um firewall com política default-deny segura no Ubuntu 24.04 LTS sem bloquear seu acesso.
Pré-requisitos
- Um servidor Ubuntu 24.04 LTS (um VPSie cloud VPS é ideal).
- Um usuário
sudocom acesso via SSH. Se você ainda não protegeu o login, comece com endurecimento de SSH para seu VPS Linux.
Etapa 1 — Verificar o status do UFW
O UFW vem com o Ubuntu, mas está inativo por padrão:
sudo ufw status verboseEtapa 2 — Definir políticas padrão
A base mais segura é negar todo o tráfego de entrada e permitir todo o de saída:
sudo ufw default deny incoming
sudo ufw default allow outgoing
Etapa 3 — Permitir SSH PRIMEIRO (não pule)
Antes de ativar o firewall, permita o SSH — caso contrário, a política default-deny cortará sua própria conexão:
sudo ufw allow OpenSSH
# or, if SSH runs on a custom port:
# sudo ufw allow 2222/tcp
Etapa 4 — Permitir tráfego web (se você hospeda um site)
sudo ufw allow 'Nginx Full'     # opens 80 and 443
# or open the ports directly:
# sudo ufw allow 80/tcp
# sudo ufw allow 443/tcp
Etapa 5 — Ativar o firewall
sudo ufw enableConfirme as regras ativas:
sudo ufw status verboseEtapa 6 — Gerenciar regras
# Restrict SSH to a single trusted IP (great with a static office/home IP)
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp

# List rules with numbers, then delete one by its number
sudo ufw status numbered
sudo ufw delete 3

# See the bundled application profiles
sudo ufw app list
Etapa 7 — Logs, reset e desativação
sudo ufw logging on        # logs to /var/log/ufw.log
sudo ufw disable           # turn the firewall off
sudo ufw reset             # wipe all rules and start over
Próximos passos
- Proíba automaticamente tentativas de login por força bruta: proteja o SSH com Fail2ban.
- Sirva seus aplicativos com segurança atrás de HTTPS: Nginx como proxy reverso.
Conclusão
Seu VPS agora rejeita todas as conexões não solicitadas, exceto os serviços que você abriu explicitamente. Um firewall com negação padrão é uma das melhorias de segurança de maior impacto e menor esforço para qualquer servidor — combine-o com o endurecimento do SSH e o Fail2ban para uma base sólida.