
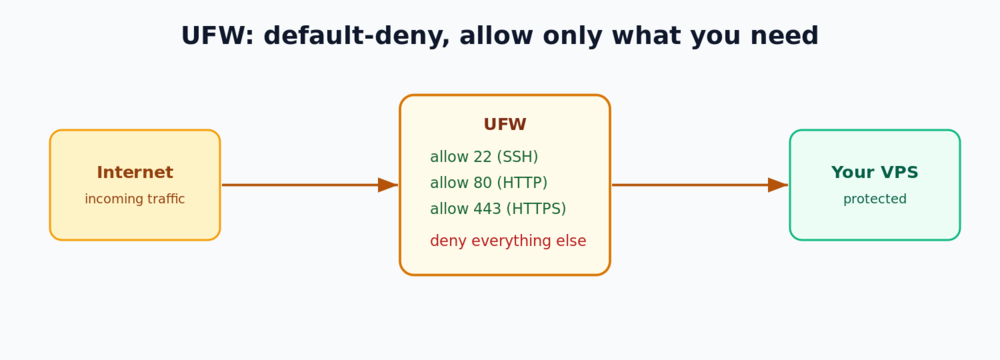
Un VPS nuevo expone todos los servicios en ejecución a toda la internet por defecto. UFW (Uncomplicated Firewall) es la interfaz amigable del firewall integrado de Ubuntu: con unas pocas comandos puede bloquear todo lo que no usa y permitir solo los puertos necesarios. Esta guía configura un firewall default-deny seguro en Ubuntu 24.04 LTS sin bloquearse.
Requisitos previos
- Un servidor Ubuntu 24.04 LTS (un VPS de nube de VPSie es ideal).
- Un usuario
sudocon acceso SSH. Si aún no ha asegurado el inicio de sesión, comience con endurecimiento SSH para su VPS Linux.
Paso 1: Verificar el estado de UFW
UFW se incluye con Ubuntu pero está inactivo por defecto:
sudo ufw status verbosePaso 2: Establecer políticas predeterminadas
La línea base más segura es denegar todo el tráfico entrante y permitir todo el saliente:
sudo ufw default deny incoming
sudo ufw default allow outgoing
Paso 3: Permitir SSH PRIMERO (no omita)
Antes de habilitar el firewall, permita SSH; de lo contrario, la política de denegación predeterminada cortará su propia conexión:
sudo ufw allow OpenSSH
# or, if SSH runs on a custom port:
# sudo ufw allow 2222/tcp
Paso 4: Permitir tráfico web (si ejecuta un sitio)
sudo ufw allow 'Nginx Full'     # opens 80 and 443
# or open the ports directly:
# sudo ufw allow 80/tcp
# sudo ufw allow 443/tcp
Paso 5: Habilitar el firewall
sudo ufw enableConfirme las reglas activas:
sudo ufw status verbosePaso 6 — Gestionar reglas
# Restrict SSH to a single trusted IP (great with a static office/home IP)
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp

# List rules with numbers, then delete one by its number
sudo ufw status numbered
sudo ufw delete 3

# See the bundled application profiles
sudo ufw app list
Paso 7 — Registro, reinicio y desactivación
sudo ufw logging on        # logs to /var/log/ufw.log
sudo ufw disable           # turn the firewall off
sudo ufw reset             # wipe all rules and start over
Próximos pasos
- Prohíba automáticamente los intentos de inicio de sesión por fuerza bruta: proteja SSH con Fail2ban.
- Sirva sus aplicaciones de forma segura detrás de HTTPS: Nginx como proxy inverso.
Conclusión
Su VPS ahora rechaza todas las conexiones no solicitadas, excepto los servicios que abrió explícitamente. Un firewall con denegación predeterminada es una de las mejoras de seguridad de mayor impacto y menor esfuerzo para cualquier servidor; combínelo con el endurecimiento de SSH y Fail2ban para establecer una base sólida.