
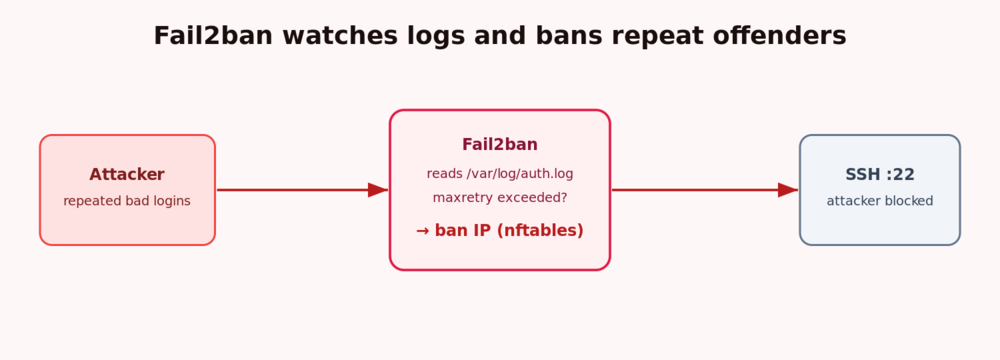
Cualquier VPS con IP pública recibirá intentos automatizados de fuerza bruta en SSH minutos después de iniciar. Fail2ban supervisa sus registros y, cuando una IP falla en iniciar sesión demasiadas veces, bloquea esa dirección en el firewall durante un tiempo. Esta guía instala y configura Fail2ban para proteger SSH en Ubuntu 24.04 LTS.
Requisitos previos
- Un servidor Ubuntu 24.04 LTS, por ejemplo, un VPS de nube de VPSie.
- Un usuario
sudoy acceso SSH, idealmente ya reforzado con inicio de sesión por clave.
Paso 1 — Instalar Fail2ban
sudo apt update
sudo apt install -y fail2ban
Paso 2 — Crear una configuración local
No edite jail.conf directamente (las actualizaciones del paquete lo sobrescriben). Coloque su configuración en jail.local, que anula los valores predeterminados:
sudo nano /etc/fail2ban/jail.localPaso 3 — Configurar la cárcel de SSH
Añada lo siguiente. Sustituya 203.0.113.10 por su propia IP para no quedar bloqueado:
[DEFAULT]
# Ban for 1 hour after 5 failures within 10 minutes
bantime  = 1h
findtime = 10m
maxretry = 5
# Never ban these addresses (localhost + your trusted IP)
ignoreip = 127.0.0.1/8 ::1 203.0.113.10

[sshd]
enabled = true
En Ubuntu 24.04, la cárcel sshd lee el registro de systemd automáticamente, por lo que no se requiere una ruta de registro.
Paso 4 — Habilitar e iniciar Fail2ban
sudo systemctl enable --now fail2ban
sudo systemctl status fail2ban
Paso 5 — Comprobar la cárcel
sudo fail2ban-client status
sudo fail2ban-client status sshd
El estado de sshd muestra las direcciones IP que han fallado y están bloqueadas actualmente.
Paso 6 — Desbloquear una dirección
¿Bloqueó accidentalmente su propia IP o la de un colega? Libere la IP de inmediato:
sudo fail2ban-client set sshd unbanip 203.0.113.55Paso 7 — Escalar a los infractores recurrentes (opcional)
Active la recidive cárcel para imponer bloqueos mucho más largos a las IPs que reinciden tras bloqueos breves, una forma sencilla de detener a atacantes persistentes.
Próximos pasos
- Cierre todos los puertos no utilizados con un firewall: configure un firewall UFW.
- Elimine por completo el inicio de sesión con contraseña: endurecimiento de SSH con claves.
Conclusión
Fail2ban convierte ahora el ruido de fondo constante de intentos de fuerza bruta en bloqueos automáticos y temporales, sin necesidad de supervisar registros manualmente. Combinado con un firewall UFW y SSH solo con claves, su VPS presenta una superficie de ataque muy reducida y bien defendida.