
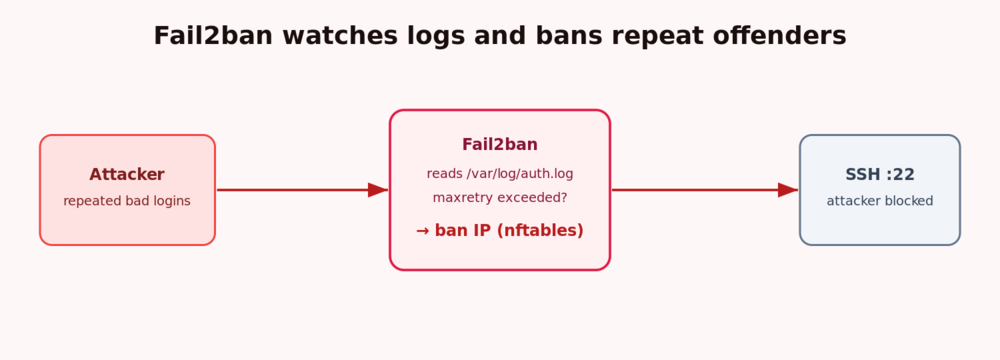
Tout VPS avec une IP publique subira des tentatives de force brute SSH automatisées quelques minutes après le démarrage. Fail2ban surveille vos journaux et, lorsqu'une IP échoue trop souvent à se connecter, il bloque cette adresse au niveau du pare-feu pendant un certain temps. Ce guide installe et configure Fail2ban pour protéger SSH sur Ubuntu 24.04 LTS.
Prérequis
- Un serveur Ubuntu 24.04 LTS, par exemple un VPS cloud VPSie.
- Un utilisateur
sudoet un accès SSH — idéalement déjà durci avec une connexion par clé.
Étape 1 — Installer Fail2ban
sudo apt update
sudo apt install -y fail2ban
Étape 2 — Créer une configuration locale
Ne modifiez jamais jail.conf directement (les mises à jour du paquet l'écrasent). Placez vos paramètres dans jail.local, qui remplace les valeurs par défaut :
sudo nano /etc/fail2ban/jail.localÉtape 3 — Configurer la prison SSH
Ajoutez ce qui suit. Remplacez 203.0.113.10 par votre propre IP pour éviter tout verrouillage :
[DEFAULT]
# Ban for 1 hour after 5 failures within 10 minutes
bantime  = 1h
findtime = 10m
maxretry = 5
# Never ban these addresses (localhost + your trusted IP)
ignoreip = 127.0.0.1/8 ::1 203.0.113.10

[sshd]
enabled = true
Sur Ubuntu 24.04, la prison sshd lit automatiquement le journal systemd, aucune chemin de journal n'est donc requis.
Étape 4 — Activer et démarrer Fail2ban
sudo systemctl enable --now fail2ban
sudo systemctl status fail2ban
Étape 5 — Vérifier la prison
sudo fail2ban-client status
sudo fail2ban-client status sshd
L'état de sshd affiche les adresses IP actuellement en échec et bloquées.
Étape 6 — Débloquer une adresse
Vous ou un collègue avez été bloqué par erreur ? Libérez l'IP instantanément :
sudo fail2ban-client set sshd unbanip 203.0.113.55Étape 7 — Escalader les récidivistes (facultatif)
Activez la recidive prison pour infliger des blocages beaucoup plus longs aux IP qui reviennent après des blocages courts — une méthode simple pour neutraliser les attaquants persistants.
Étapes suivantes
- Fermez chaque port inutilisé avec un pare-feu : configurer un pare-feu UFW.
- Supprimez entièrement les connexions par mot de passe : durcissement des clés SSH.
Conclusion
Fail2ban transforme maintenant le bruit de fond constant des tentatives de force brute en blocages automatiques et temporaires — aucune surveillance manuelle des journaux n'est nécessaire. Combiné à un pare-feu UFW et à un SSH par clé uniquement, votre VPS présente une surface d'attaque très réduite et bien défendue.