
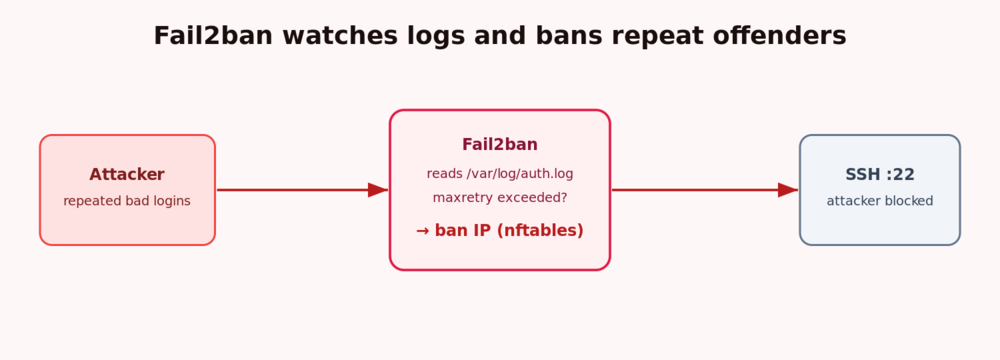
Qualquer VPS com IP público verá tentativas automatizadas de força bruta no SSH minutos após a inicialização. O Fail2ban monitora seus logs e, quando um IP falha no login muitas vezes, bloqueia esse endereço no firewall por um período. Este guia instala e configura o Fail2ban para proteger o SSH no Ubuntu 24.04 LTS.
Pré-requisitos
- Um servidor Ubuntu 24.04 LTS, por exemplo, um VPSie cloud VPS.
- Um usuário
sudoe acesso SSH — idealmente já reforçado com login por chave.
Etapa 1 — Instalar o Fail2ban
sudo apt update
sudo apt install -y fail2ban
Etapa 2 — Criar uma configuração local
Nunca edite jail.conf diretamente (atualizações do pacote sobrescrevem o arquivo). Coloque suas configurações em jail.local, que substitui os padrões:
sudo nano /etc/fail2ban/jail.localEtapa 3 — Configurar a jail do SSH
Adicione o seguinte. Substitua 203.0.113.10 pelo seu próprio IP para nunca ficar bloqueado:
[DEFAULT]
# Ban for 1 hour after 5 failures within 10 minutes
bantime  = 1h
findtime = 10m
maxretry = 5
# Never ban these addresses (localhost + your trusted IP)
ignoreip = 127.0.0.1/8 ::1 203.0.113.10

[sshd]
enabled = true
No Ubuntu 24.04, a jail sshd lê o journal do systemd automaticamente, portanto, nenhum caminho de log é necessário.
Etapa 4 — Habilitar e iniciar o Fail2ban
sudo systemctl enable --now fail2ban
sudo systemctl status fail2ban
Etapa 5 — Verificar a jail
sudo fail2ban-client status
sudo fail2ban-client status sshd
O status da sshd mostra os endereços IP que falharam e foram banidos atualmente.
Etapa 6 — Desbloquear um endereço
Bloqueou a si mesmo ou um colega por engano? Libere o IP instantaneamente:
sudo fail2ban-client set sshd unbanip 203.0.113.55Etapa 7 — Escalar reincidências (opcional)
Ative a recidive jail para aplicar bloqueios muito mais longos a IPs que retornam após bloqueios curtos — uma forma simples de neutralizar atacantes persistentes.
Próximos passos
- Feche todas as portas não utilizadas com um firewall: configure um firewall UFW.
- Remova completamente o login por senha: reforço de chaves SSH.
Conclusão
O Fail2ban agora transforma o ruído constante de tentativas de força bruta em bloqueios automáticos e temporários — sem necessidade de monitorar logs manualmente. Combinado com um firewall UFW e SSH apenas por chave, seu VPS apresenta uma superfície de ataque muito pequena e bem defendida.