
أي VPS به عنوان IP عام سيتعرض لمحاولات تخمين قسري أوتوماتيكية ل SSH خلال دقائق من التشغيل. Fail2ban يراقب سجلاتك، وعندما يفشل عنوان IP في تسجيل الدخول مرات كثيرة، يحظر ذلك العنوان على جدار الحماية لفترة مؤقتة. يثبّت هذا الدليل Fail2ban وقيّمه لحماية SSH على Ubuntu 24.04 LTS.
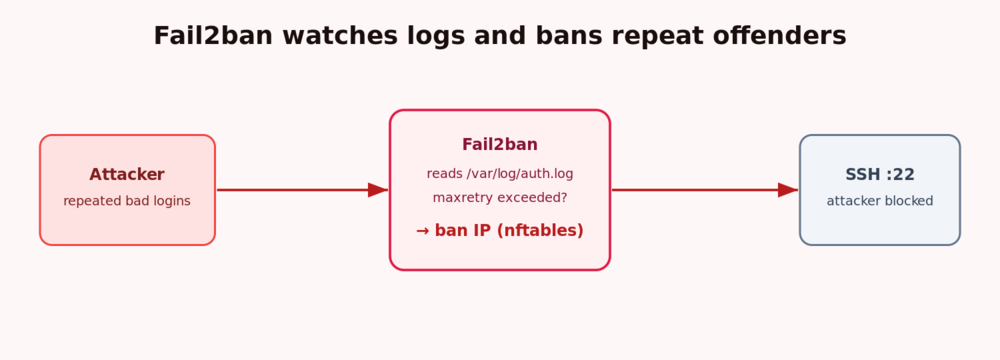
المتطلبات المسبقة
- خادم Ubuntu 24.04 LTS، مثل VPSie cloud VPS.
- مستخدم
sudoووصول عبر SSH — من الأفضل أن يكون مقوّىً بتسجيل الدخول عبر المفاتيح مسبقاً.
الخطوة 1 — تثبيت Fail2ban
sudo apt update
sudo apt install -y fail2ban
الخطوة 2 — إنشاء إعداد محلي
لا تعدّل jail.conf مباشرة (تستبدل تحديثات الحزمة محتواه). ضع إعداداتك في jail.local، حيث يتجاوز القيم الافتراضية:
sudo nano /etc/fail2ban/jail.localالخطوة 3 — تهيئة سجن SSH
أضف ما يلي. استبدل 203.0.113.10 بعنوان IP الخاص بك حتى لا يتم قفل حسابك:
[DEFAULT]
# Ban for 1 hour after 5 failures within 10 minutes
bantime  = 1h
findtime = 10m
maxretry = 5
# Never ban these addresses (localhost + your trusted IP)
ignoreip = 127.0.0.1/8 ::1 203.0.113.10

[sshd]
enabled = true
على Ubuntu 24.04، يقرأ سجن sshd سجل systemd تلقائياً، لذا لا يلزم تحديد مسار للسجلات.
الخطوة 4 — تفعيل Fail2ban وتشغيله
sudo systemctl enable --now fail2ban
sudo systemctl status fail2ban
الخطوة 5 — فحص السجن
sudo fail2ban-client status
sudo fail2ban-client status sshd
يعرض حالة sshd عناوين IP التي فشلت في الدخول وتم حظرها حالياً.
الخطوة 6 — إلغاء حظر عنوان
هل حظرت نفسك أو زميلًا بالخطأ؟ حرر عنوان IP فورًا:
sudo fail2ban-client set sshd unbanip 203.0.113.55الخطوة 7 — تصعيد المتكررين (اختياري)
فعّل recidive السجن لفرض حظر أطول بكثير على عناوين IP التي تعود بعد فترات حظر أقصر — طريقة بسيطة لإيقاف المهاجمين المستميتين.
الخطوات التالية
- أغلق كل منفذ غير مستخدم عبر جدار الحماية: إعداد جدار حماية UFW.
- احذف تسجيل الدخول بكلمة المرور بالكامل: تعزيز SSH بالمفاتيح.
الخاتمة
يحوّل Fail2ban الآن الضوضاء المستمرة في الخلفية لمحاولات التخمين إلى حظر مؤقت تلقائي — دون الحاجة إلى مراقبة يدوية للسجلات. مع جدار حماية UFW و SSH بالمفاتيح فقط، يقدّم خادم VPS الخاص بك سطح هجوم صغيرًا ومحميًا جيدًا.