
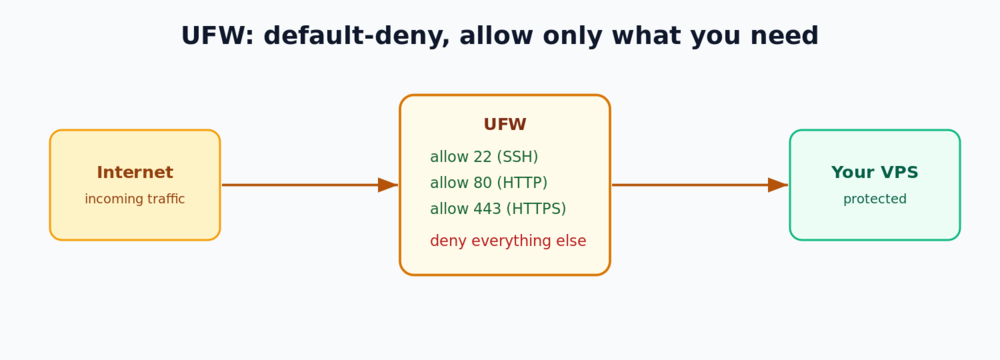
يعرّض خادم VPS الجديد جميع الخدمات العاملة للإنترنت بالكامل افتراضياً. UFW (جدار الحماية غير المعقّد) هو الواجهة الصديقة لجدار الحماية المدمج في Ubuntu — بعدد قليل من الأوامر يمكنك حظر كل ما لا تستخدمه والسماح فقط بالمنافذ التي تحتاجها. يوضح هذا الدليل كيفية إعداد جدار حماية بسياسة رفض افتراضي آمنة على Ubuntu 24.04 LTS دون قفل نفسك خارج النظام.
المتطلبات المسبقة
- خادم Ubuntu 24.04 LTS (خادم VPSie cloud VPS مثالي).
- مستخدم
sudoلديه وصول عبر SSH. إذا لم تؤمّن تسجيل الدخول بعد، ابدأ ب تقوية SSH لخادم Linux VPS الخاص بك.
الخطوة 1 — التحقق من حالة UFW
يأتي UFW مع Ubuntu لكنه غير مفعّل افتراضياً:
sudo ufw status verboseالخطوة 2 — تعيين السياسات الافتراضية
الأساس الأأمن هو رفض جميع حركة المرور الواردة والسماح بجميع حركة المرور الصادرة:
sudo ufw default deny incoming
sudo ufw default allow outgoing
الخطوة 3 — السماح ب SSH أولاً (لا تتخطَّ هذه الخطوة)
قبل تفعيل جدار الحماية، اسمح ب SSH — وإلا فإن سياسة الرفض الافتراضية ستقطع اتصالك الخاص:
sudo ufw allow OpenSSH
# or, if SSH runs on a custom port:
# sudo ufw allow 2222/tcp
الخطوة 4 — السماح بحركة الويب (إذا كنت تشغّل موقعاً)
sudo ufw allow 'Nginx Full'     # opens 80 and 443
# or open the ports directly:
# sudo ufw allow 80/tcp
# sudo ufw allow 443/tcp
الخطوة 5 — تفعيل جدار الحماية
sudo ufw enableتأكد من القواعد النشطة:
sudo ufw status verboseالخطوة 6 — إدارة القواعد
# Restrict SSH to a single trusted IP (great with a static office/home IP)
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp

# List rules with numbers, then delete one by its number
sudo ufw status numbered
sudo ufw delete 3

# See the bundled application profiles
sudo ufw app list
الخطوة 7 — التسجيل، إعادة التعيين، والتعطيل
sudo ufw logging on        # logs to /var/log/ufw.log
sudo ufw disable           # turn the firewall off
sudo ufw reset             # wipe all rules and start over
الخطوات التالية
- احظر تلقائيًا محاولات تسجيل الدخول بالقوة الغاشمة: حماية SSH باستخدام Fail2ban.
- قدّم تطبيقاتك بأمان خلف HTTPS: Nginx كوكيل عكسي.
الخاتمة
يرفض خادم VPS الخاص بك الآن كل اتصال غير مطلوب باستثناء الخدمات التي فتحتها صراحةً. يُعد جدار الحماية المرفوض افتراضيًا من أعلى المكاسب الأمنية تأثيرًا وأقلها جهدًا لأي خادم — اقرنه بتقوية SSH وFail2ban للحصول على خط أساس قوي.