
Qu'est-ce que le modèle de sécurité Zero Trust ?
Le paysage de la sécurité a connu une transition substantielle dans une ère marquée par le développement rapide des technologies numériques et l'intégration fluide du cloud computing dans les activités quotidiennes des entreprises. La nature dynamique des infrastructures IT contemporaines et les menaces cyber sophistiquées ont rendu les méthodes de sécurité traditionnelles, qui mettaient auparavant l'accent sur les défenses périmétriques, inadéquates. Cela appelle un changement fondamental de stratégie en faveur du modèle de sécurité Zero Trust, plus robuste et adaptable.
Le modèle de sécurité Zero Trust est une méthodologie qui élimine la notion de confiance automatique au sein des systèmes réseau, des applications et de la protection des données. Cela contraste fortement avec le modèle de sécurité périmétrique conventionnel, qui repose sur l'hypothèse que les menaces potentielles existent uniquement à l'extérieur du périmètre réseau de confiance, tandis que les utilisateurs internes sont intrinsèquement dignes de confiance. Dans le domaine du Zero Trust, ces hypothèses sont renversées et chaque utilisateur est traité comme non fiable, remettant en question les notions traditionnelles de confiance et de scepticisme en cybersécurité.
Selon Forrester Research, une organisation de recherche et de conseil de premier plan, une solution Zero Trust doit respecter les principes suivants :
- Mettre en œuvre une segmentation stricte et activer les politiques de couche 7 pour n'autoriser que le trafic connu et autorisé ou la communication d'applications légitimes.
- Adopter une stratégie d'accès à privilèges minimaux et appliquer rigoureusement les mesures de contrôle d'accès.
- Effectuer une inspection et une journalisation approfondies de tout le trafic. Négliger cette étape peut créer des vulnérabilités, permettant aux attaquants d'accéder facilement au réseau de l'entreprise.
Au-delà du simple déploiement d'une passerelle de sécurité, les environnements cloud doivent adopter une stratégie sophistiquée et globale pour mettre en œuvre le modèle de sécurité Zero Trust. Bien que le principe fondamental de l'orientation du trafic via une passerelle de sécurité pour un accès à privilèges minimaux reste important, il est essentiel de comprendre que la complexité des écosystèmes cloud exige une approche plus complexe. Pour déployer véritablement le Zero Trust, chaque flux de trafic de toutes les applications doit être examiné attentivement ; la simple mise en place d'une passerelle ne suffit pas.
Comment fonctionne le modèle Zero Trust ?
La mise en œuvre de ce cadre intègre des technologies de pointe, notamment l’authentification multifacteur basée sur le risque, la protection de l’identité, la sécurité des terminaux de nouvelle génération et la technologie de charge de travail cloud résiliente. Ces technologies vérifient collectivement l’identité d’un utilisateur ou d’un système, prennent en compte le contexte d’accès au moment précis et assurent le maintien continu de la sécurité du système. Zero Trust impose également la mise en œuvre du chiffrement des données, la gestion sécurisée des e-mails et la vérification de l’intégrité des actifs et des terminaux avant d’établir des connexions aux applications.
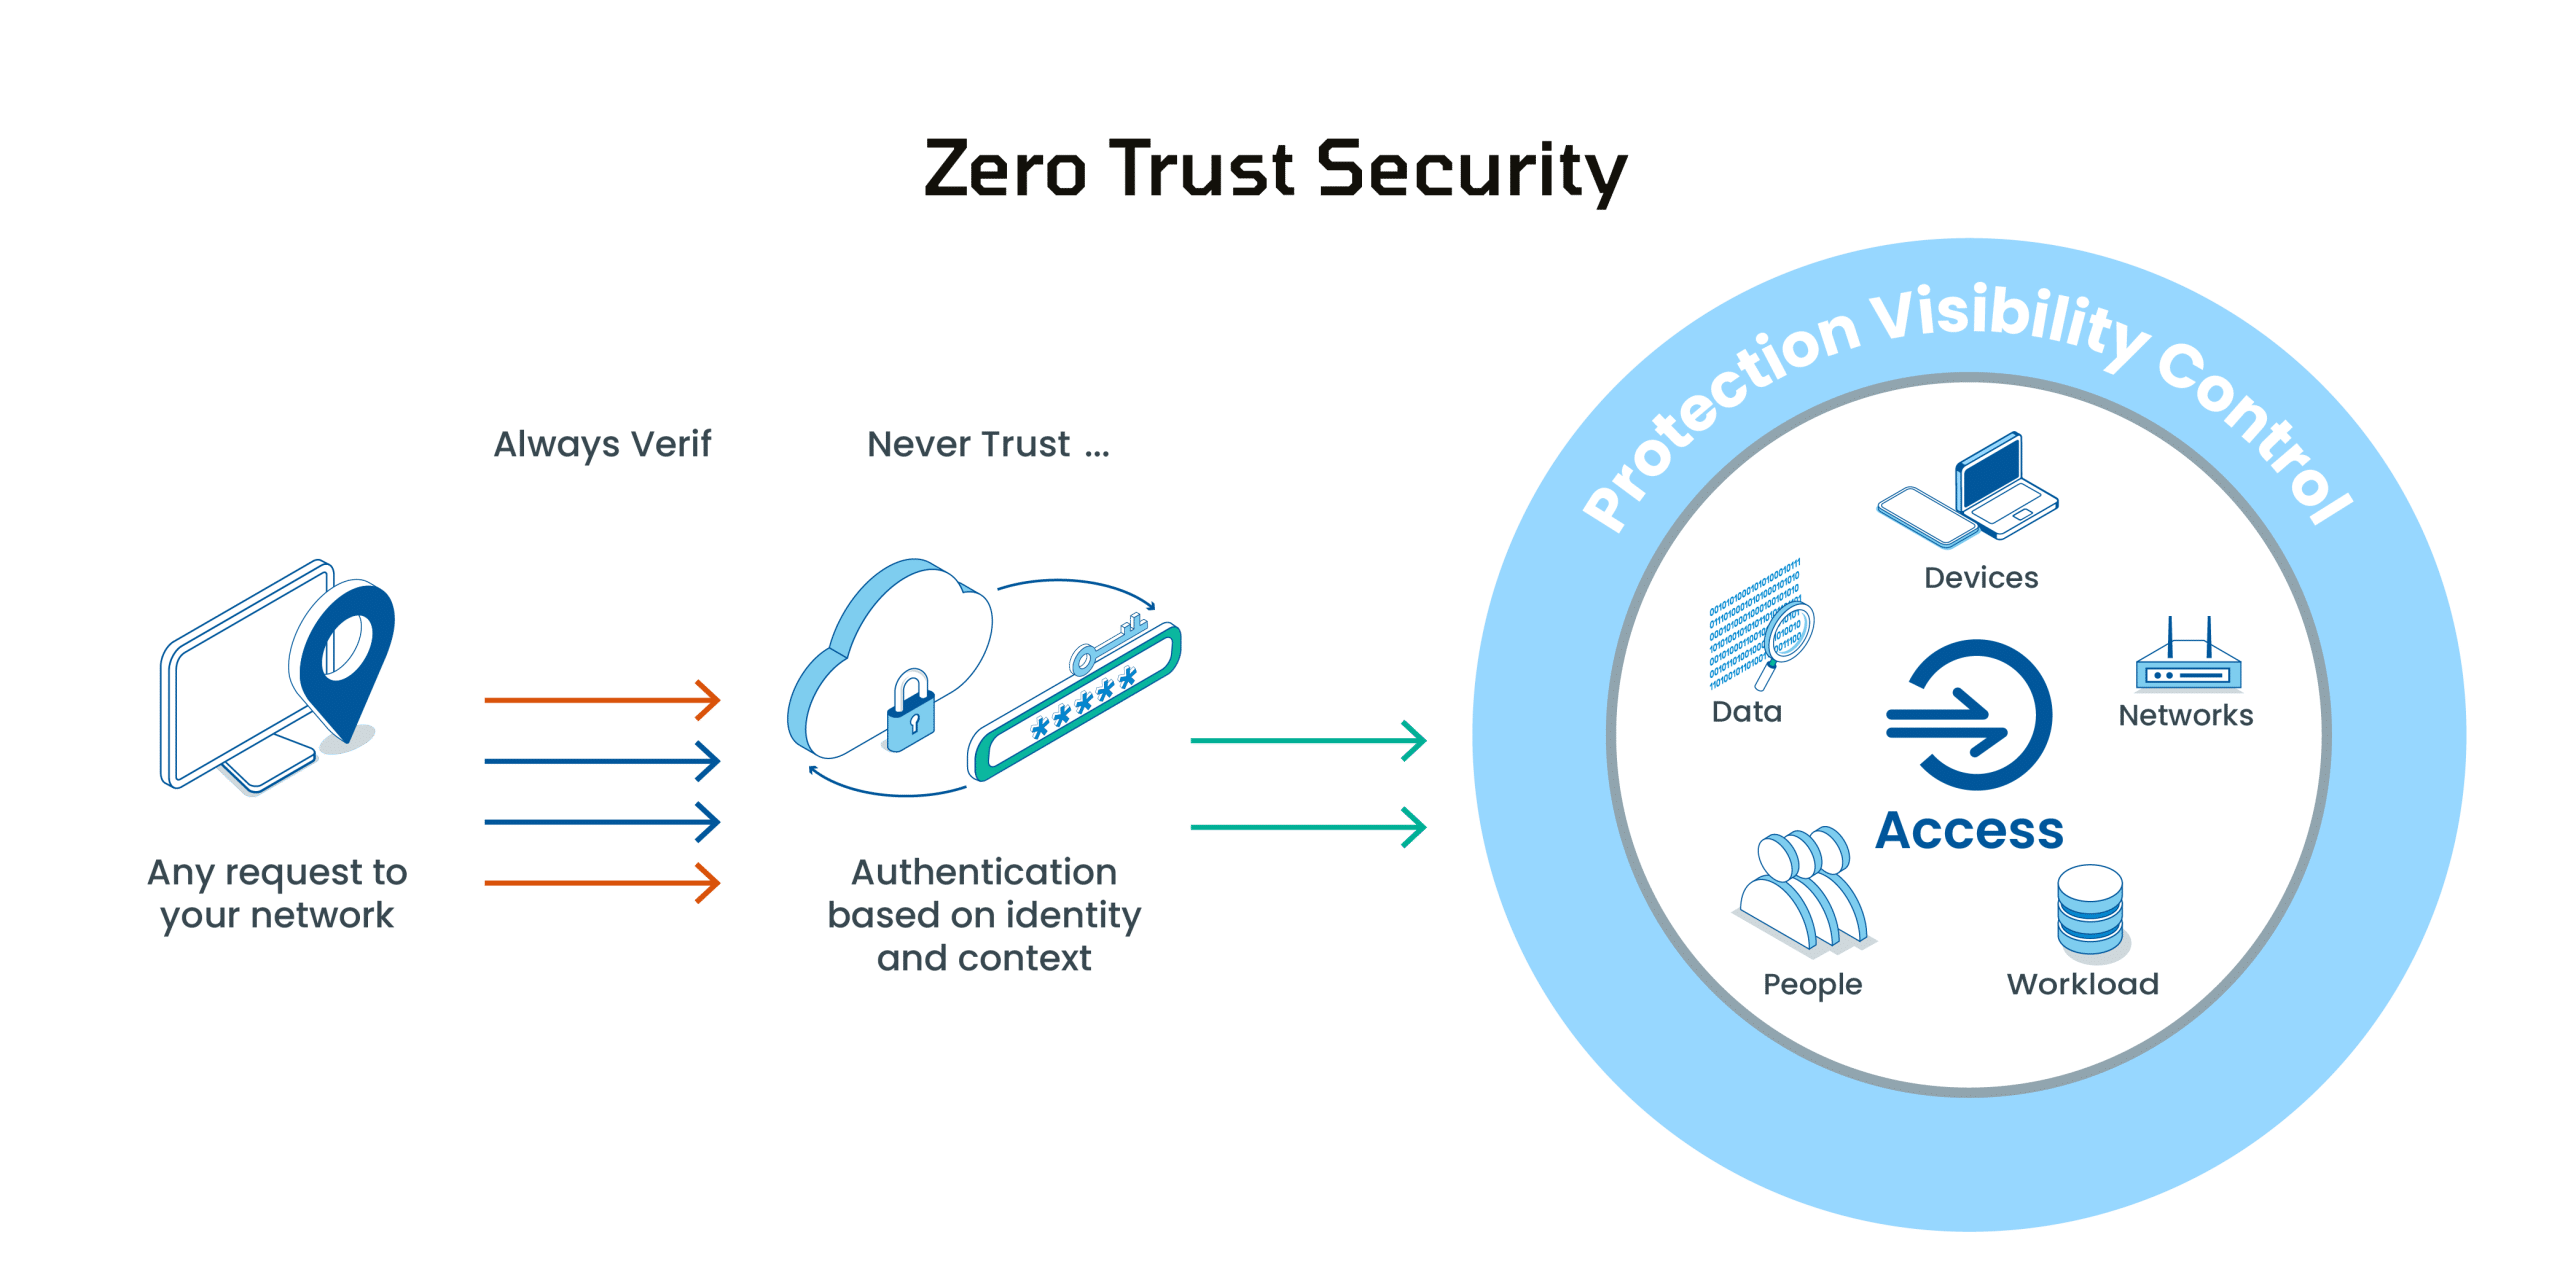
L’architecture Zero Trust oblige les organisations à évaluer et vérifier en permanence l’adéquation des privilèges et des attributs d’un utilisateur et de son appareil. Elle nécessite la mise en œuvre de politiques qui prennent en compte le risque associé à l’utilisateur et à l’appareil, en plus de la conformité et d’autres prérequis, avant d’autoriser toute transaction. De plus, les organisations doivent disposer d’une connaissance exhaustive de tous leurs comptes de service et de comptes privilégiés, en établissant des contrôles pour régir leurs connexions et leurs sites. Une validation ponctuelle est insuffisante, car les menaces et les attributs des utilisateurs sont susceptibles d’évoluer.
Par conséquent, les organisations sont tenues de soumettre toutes les demandes d’accès à un examen continu avant d’accorder l’accès aux actifs d’entreprise ou cloud. Cela souligne la nécessité d’une visibilité en temps réel sur des centaines d’attributs d’identité des utilisateurs et des applications pour l’application efficace des politiques Zero Trust.
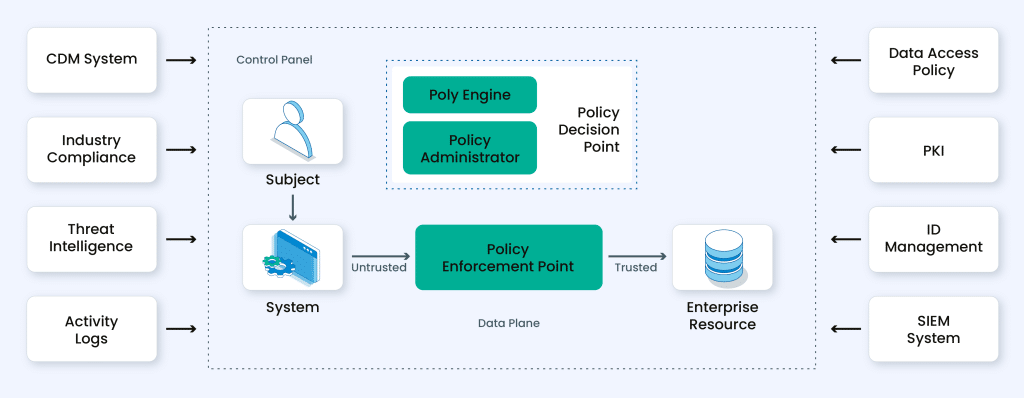
Dans le modèle de sécurité Zero Trust, divers composants interagissent pour créer une défense robuste. Examinons les éléments qui composent cette approche dynamique :
Informations sur les identifiants :
Comprendre les subtilités de l'identité utilisateur et le type d'identifiant (humain ou programmatique) est fondamental. Ces informations posent les bases des privilèges d'accès et constituent un pilier du modèle Zero Trust.
Privilèges des identifiants :
Le paysage d'accès est davantage défini par les privilèges des identifiants sur chaque appareil. En examinant et en restreignant l'accès en fonction des identifiants utilisateur, les organisations s'assurent que seules les entités autorisées naviguent dans le terrain numérique.
Modèles de connexion :
Les connexions normales pour l'identifiant et l'appareil, manifestées par des schémas de comportement, sont cruciales. La détection d'anomalies dans ces schémas permet des mesures proactives, neutralisant les menaces de sécurité potentielles avant qu'elles ne s'aggravent.
Matériel des points d'accès :
Comprendre le type et la fonction du matériel des points d'accès ajoute une couche supplémentaire à la matrice de sécurité. La différenciation entre les configurations matérielles contribue à une approche nuancée de la sécurisation des appareils.
Facteurs de géolocalisation :
Prendre en compte le site géographique de l'utilisateur ou de l'appareil est essentiel. Cet aspect fournit un contexte aux demandes d'accès, aidant à déterminer la légitimité et renforçant la posture de sécurité globale.
Versions du micrologiciel :
Les versions du micrologiciel des appareils jouent un rôle dans le cadre Zero Trust. S'assurer que le micrologiciel est à jour est impératif pour combler les vulnérabilités potentielles et maintenir une infrastructure de sécurité résiliente.
Protocoles d'authentification et risques :
L'analyse des protocoles d'authentification et des risques associés permet d'évaluer la solidité des points d'accès. L'identification des risques potentiels liés à des protocoles spécifiques renforce l'efficacité du modèle de sécurité.
Détails du système d'exploitation :
La connaissance des versions des systèmes d'exploitation et des niveaux de correctifs est essentielle. Les mises à jour et correctifs réguliers contribuent à un mécanisme de défense robuste, empêchant l'exploitation de vulnérabilités connues.
Applications sur les terminaux :
La compréhension des applications installées sur les terminaux est cruciale pour la sécurité. Chaque application constitue une voie d'exploitation potentielle, ce qui rend indispensable leur gestion et leur supervision étroites.
Détections de sécurité :
Enfin, les détections de sécurité ou d'incidents, y compris la reconnaissance d'activités suspectes et d'attaques potentielles, complètent le tableau. Les capacités de supervision et de réponse en temps réel sont essentielles pour traiter rapidement tout incident de sécurité.
Dans l'univers dynamique du Zero Trust, l'articulation de ces composants crée un tissu de sécurité complet, permettant aux organisations de naviguer dans le paysage des menaces en constante évolution avec résilience et agilité.
Zero Trust et VPN
Les technologies Zero Trust et Virtual Private Network (VPN) jouent un rôle central dans une stratégie de cybersécurité robuste, chacune remplissant des fonctions distinctes et employant des méthodologies uniques. Examinons les principales différences entre Zero Trust et VPN.
Zero Trust
Philosophie :
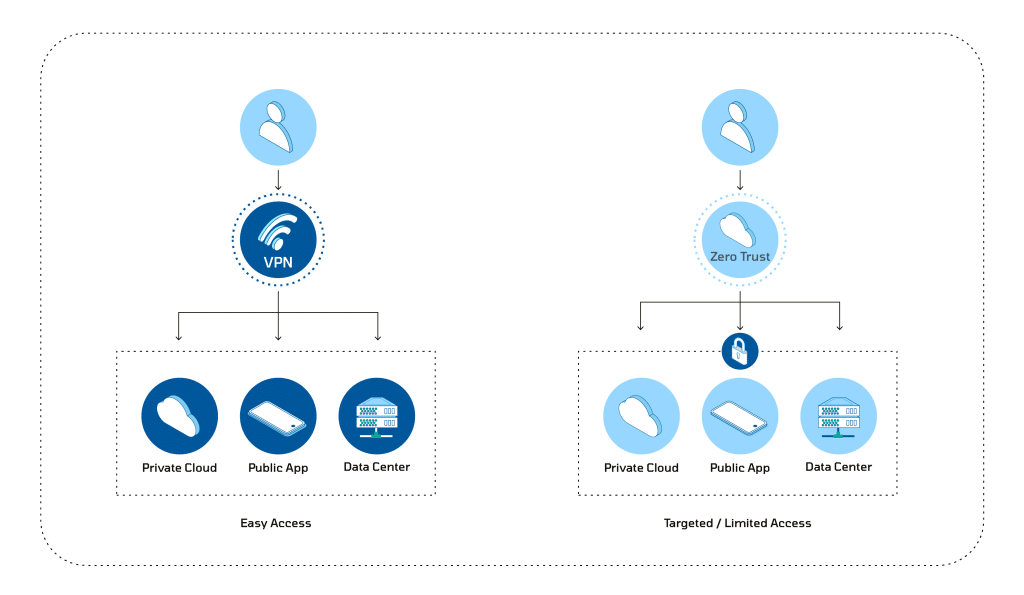
Principe de confiance nulle : le Zero Trust repose sur le principe directeur « ne jamais faire confiance, toujours vérifier ». Il remet en question la pratique conventionnelle consistant à se fier à l'emplacement des entités au sein du réseau et impose au contraire une vérification continue des identités et des appareils, quel que soit leur emplacement géographique.
Contrôle d'accès :
Accès à privilèges minimaux : le Zero Trust accorde une importance majeure à l'octroi du niveau d'accès minimal nécessaire pour que les utilisateurs, les appareils et les applications puissent exécuter leurs fonctions. Les niveaux d'accès sont ajustés dynamiquement en fonction des évaluations en temps réel de la posture de sécurité et du comportement des utilisateurs.
Vérification dynamique :
Authentification continue : le Zero Trust repose sur l'authentification et l'autorisation continues. Cela implique que les utilisateurs et les appareils soient authentifiés à chaque tentative d'accès, garantissant un processus de vérification continu et dynamique qui empêche l'accès non autorisé et les déplacements latéraux au sein du réseau.
Segmentation du réseau :
Micro-segmentation : le Zero Trust utilise fréquemment la segmentation du réseau à un niveau granulaire. Cela consiste à diviser le réseau en segments plus petits pour contenir efficacement les menaces potentielles. Cette micro-segmentation garantit que, même si un segment est compromis, les déplacements latéraux des attaquants sont limités.
VPN (Virtual Private Network) :
Connectivité :
Garantir un accès distant sécurisé : les VPN établissent une connexion chiffrée et sécurisée via Internet, permettant aux utilisateurs distants ou aux bureaux de succursale de se connecter au réseau interne de l’organisation. C’est particulièrement crucial pour préserver la confidentialité et la sécurité lors de l’accès à des données sensibles sur des réseaux publics.
Sécurité basée sur le périmètre :
Renforcer le périmètre du réseau : les VPN maintiennent traditionnellement la notion de périmètre réseau. Une fois qu’un utilisateur établit une connexion VPN, il est considéré comme une partie intégrante du réseau interne, la confiance étant souvent supposée sur la base de cette connexion.
Contrôle d'accès :
Accès au réseau complet : les VPN accordent généralement un accès à l’ensemble du réseau interne pour les utilisateurs authentifiés. Bien que des mesures de contrôle d’accès puissent être mises en œuvre, elles ne présentent pas toujours le même niveau de dynamisme ou de granularité que ceux d’un modèle Zero Trust.
Cas d’usage :
Faciliter le télétravail sécurisé : les VPN sont fréquemment utilisés pour soutenir les scénarios de télétravail sécurisé, permettant aux employés d’accéder aux ressources de l’entreprise depuis des emplacements externes. Cela est réalisé en chiffrant la communication entre l’utilisateur et le réseau interne.