
O que é o Modelo de Segurança Zero Trust?
A paisagem de segurança passou por uma transição substancial em uma era marcada pelo rápido desenvolvimento de tecnologias digitais e pela integração suave da computação em nuvem nas atividades diárias das empresas. A natureza dinâmica das infraestruturas de TI contemporâneas e as ameaças cibernéticas sofisticadas tornaram inadequados os métodos de segurança tradicionais, que antes davam forte ênfase às defesas de perímetro. Isso exige uma mudança fundamental de estratégia em favor do Modelo de Segurança Zero Trust, que é mais robusto e adaptável.
O Modelo de Segurança Zero Trust é uma metodologia que elimina a noção de confiança automática em sistemas de rede, aplicativos e proteção de dados. Isso contrasta fortemente com o modelo de segurança de perímetro convencional, que opera sob a premissa de que as ameaças potenciais existem apenas fora do perímetro de rede confiável, enquanto os usuários internos são inerentemente confiáveis. No âmbito do Zero Trust, essas premissas são invertidas e cada usuário é tratado como não confiável, desafiando as noções tradicionais de confiança e ceticismo na segurança cibernética.
De acordo com a Forrester Research, uma proeminente organização de pesquisa e consultoria, uma solução Zero Trust deve seguir os seguintes princípios:
- Implemente segmentação estrita e ative políticas de Camada 7 para permitir apenas tráfego conhecido e autorizado ou comunicação legítima de aplicativos.
- Adote uma estratégia de acesso com privilégios mínimos e aplique rigorosamente as medidas de controle de acesso.
- Realize inspeção e registro detalhados de todo o tráfego. Negligenciar essa etapa pode criar vulnerabilidades, permitindo que atacantes ganhem acesso facilmente à rede da empresa.
Além de simplesmente implantar um gateway de segurança, os ambientes de nuvem devem adotar uma estratégia sofisticada e abrangente para implementar o Modelo de Segurança Zero Trust. Embora o princípio fundamental de direcionar o acesso por meio de um gateway de segurança para acesso com privilégios mínimos ainda seja importante, é crucial entender que a complexidade dos ecossistemas de nuvem exige uma abordagem mais complexa. Para implantar o Zero Trust de verdade, todo o tráfego em todos os aplicativos deve ser examinado cuidadosamente; simplesmente implementar um gateway não é suficiente.
Como o Modelo Zero Trust Funciona?
A implementação deste framework integra tecnologias de ponta, incluindo autenticação multifator baseada em risco, proteção de identidade, segurança de endpoint de próxima geração e tecnologia de carga de trabalho em nuvem resiliente. Essas tecnologias coletivamente verificam a identidade de um usuário ou sistema, consideram o contexto de acesso no momento específico e garantem a manutenção contínua da segurança do sistema. O Zero Trust também exige a implementação de criptografia de dados, o manuseio seguro de e-mails e a verificação da integridade de ativos e endpoints antes de estabelecer conexões com aplicativos.
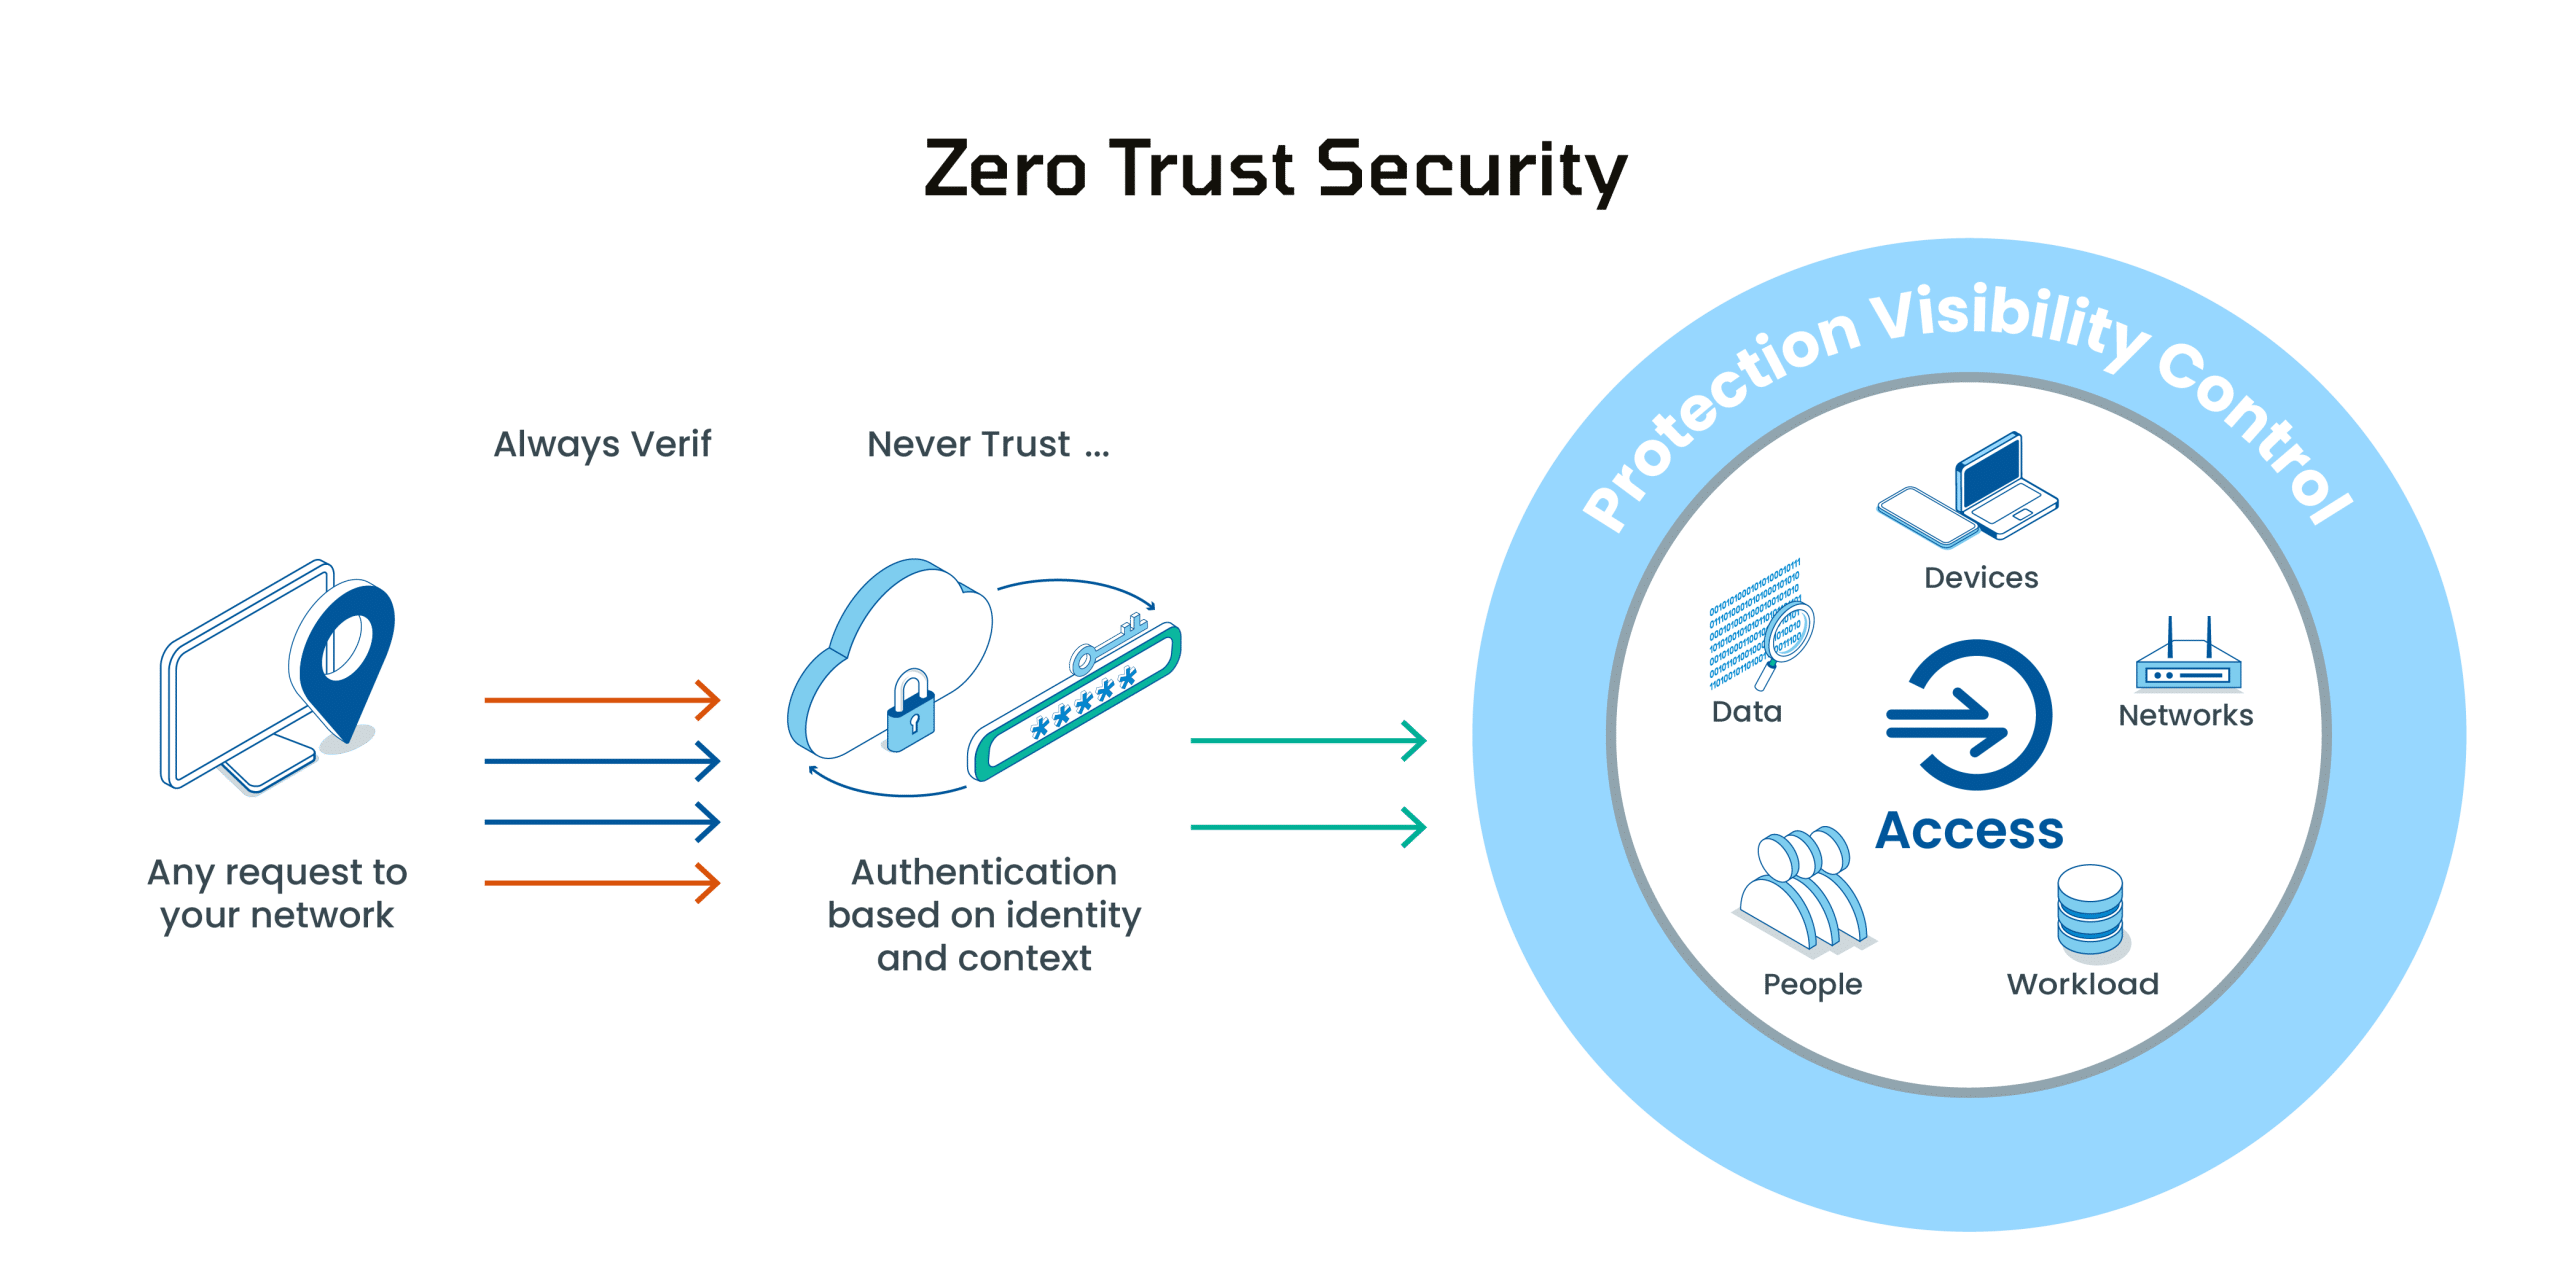
A arquitetura Zero Trust exige que as organizações avaliem e verifiquem continuamente a adequação dos privilégios e atributos de um usuário e de seu dispositivo. É necessária a implementação de políticas que considerem o risco associado tanto ao usuário quanto ao dispositivo, além de conformidade e outros pré-requisitos, antes de autorizar qualquer transação. Além disso, as organizações devem possuir conhecimento abrangente de todas as suas contas de serviço e privilegiadas, estabelecendo controles para governar suas conexões e localizações. Uma abordagem de validação única é insuficiente, pois as ameaças e os atributos do usuário estão sujeitos a mudanças.
Consequentemente, as organizações são obrigadas a submeter todas as solicitações de acesso a um escrutínio contínuo antes de conceder entrada a ativos corporativos ou de nuvem. Isso destaca a dependência da visibilidade em tempo real de centenas de atributos de identidade de usuários e aplicativos para a aplicação eficaz das políticas de Zero Trust.
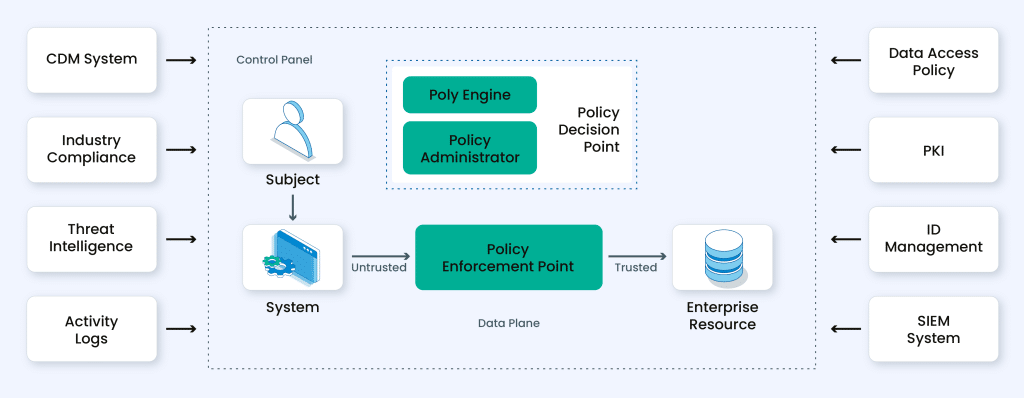
Na complexa rede do Modelo de Segurança Zero Trust, diversos componentes interagem para criar uma defesa robusta. Vamos explorar os elementos que constituem essa abordagem dinâmica:
Informações de credenciais:
Compreender as nuances da identidade do usuário e o tipo de credencial (humana ou programática) é fundamental. Essas informações estabelecem a base para os privilégios de acesso e são um pilar do modelo Zero Trust.
Privilégios de credenciais:
O cenário de acesso é definido ainda mais pelos privilégios de credenciais em cada dispositivo. Ao examinar e restringir o acesso com base nas credenciais do usuário, as organizações garantem que apenas entidades autorizadas naveguem pelo terreno digital.
Padrões de conexão:
As conexões normais para a credencial e o dispositivo, evidenciadas por padrões de comportamento, são cruciais. A detecção de anomalias nesses padrões permite medidas proativas, impedindo potenciais ameaças de segurança antes que se agravem.
Hardware de endpoint:
Compreender o tipo e a função do hardware de endpoint adiciona outra camada à matriz de segurança. Diferenciar entre configurações de hardware contribui para uma abordagem refinada na proteção dos dispositivos.
Fatores de localização geográfica:
Considerar a localização geográfica do usuário ou do dispositivo é fundamental. Esse aspecto fornece contexto às solicitações de acesso, auxiliando na determinação da legitimidade e aprimorando a postura de segurança geral.
Versões de firmware:
As versões de firmware nos dispositivos desempenham um papel no framework Zero Trust. Garantir que o firmware esteja atualizado é imperativo para fechar vulnerabilidades potenciais e manter uma infraestrutura de segurança resiliente.
Protocolos de autenticação e riscos:
Aprofundar-se nos protocolos de autenticação e nos riscos associados ajuda a avaliar a força dos pontos de acesso. Analisar os riscos potenciais ligados a protocolos específicos aumenta a eficácia do modelo de segurança.
Detalhes do sistema operacional:
O conhecimento das versões do sistema operacional e dos níveis de patch é fundamental. Atualizações e patches regulares contribuem para um mecanismo de defesa robusto, prevenindo a exploração de vulnerabilidades conhecidas.
Aplicações em endpoints:
Compreender as aplicações instaladas nos endpoints é vital para a segurança. Cada aplicação introduz uma possível via de exploração, tornando essencial gerenciá-las e monitorá-las de perto.
Detecções de segurança:
Por fim, as detecções de segurança ou de incidentes, incluindo o reconhecimento de atividades suspeitas e possíveis ataques, completam o quadro. Capacidades de monitoramento e resposta em tempo real são críticas para lidar rapidamente com qualquer incidente de segurança.
No cenário dinâmico do Zero Trust, a integração desses componentes cria uma malha de segurança abrangente, capacitando as organizações a navegar pelo cenário de ameaças em evolução com resiliência e agilidade.
Zero Trust vs VPN
As tecnologias Zero Trust e Virtual Private Network (VPN) desempenham papéis fundamentais em uma estratégia de cibersegurança robusta, cada uma cumprindo funções distintas e empregando metodologias únicas. Vamos analisar as principais diferenças entre Zero Trust e VPN.
Zero Trust
Filosofia:
Zero Assumption of Trust: O Zero Trust opera com base no princípio de “nunca confiar, sempre verificar”. Ele desafia a prática convencional de confiar na localização das entidades dentro da rede e, em vez disso, exige a verificação contínua de identidades e dispositivos, independentemente de sua localização geográfica.
Controle de Acesso:
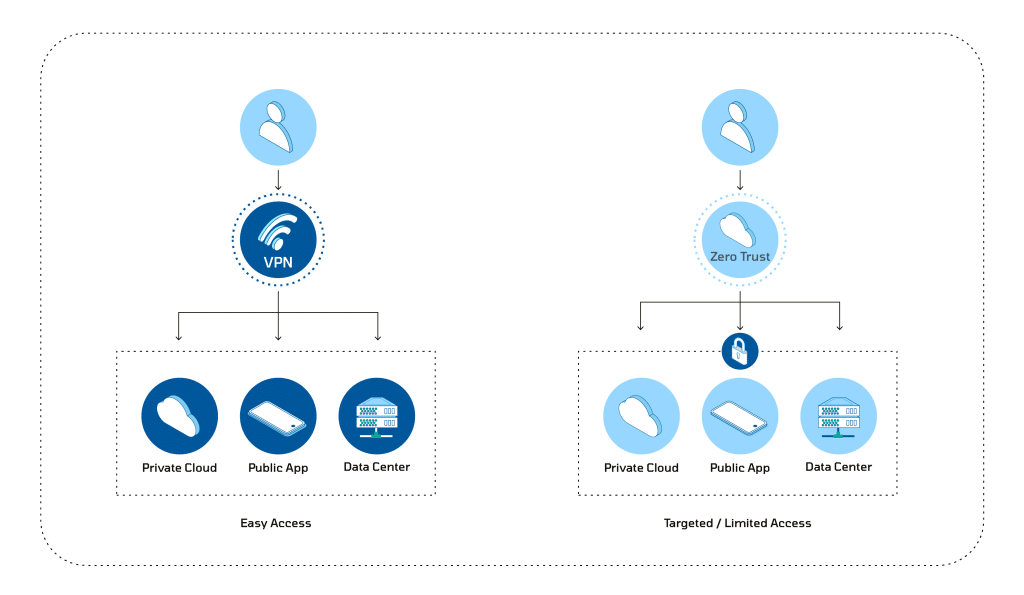
Acesso de Menor Privilégio: O Zero Trust enfatiza fortemente a concessão do nível mínimo de acesso necessário para que usuários, dispositivos e aplicativos executem suas funções. Os níveis de acesso são ajustados dinamicamente com base em avaliações em tempo real da postura de segurança e do comportamento do usuário.
Verificação Dinâmica:
Autenticação Contínua: O Zero Trust depende de autenticação e autorização contínuas. Isso implica que usuários e dispositivos sejam autenticados em cada tentativa de acesso, garantindo um processo de verificação contínuo e dinâmico que impede o acesso não autorizado e o movimento lateral dentro da rede.
Segmentação de Rede:
Micro-Segmentação: O Zero Trust utiliza frequentemente a segmentação de rede em nível granular. Isso envolve dividir a rede em segmentos menores para conter ameaças potenciais de forma eficaz. Essa micro-segmentação garante que, mesmo que um segmento seja comprometido, o movimento lateral dos atacantes seja limitado.
VPN (Virtual Private Network):
Conectividade:
Garantindo acesso remoto seguro: as VPNs estabelecem uma conexão segura e criptografada pela internet, permitindo que usuários remotos ou filiais se conectem com segurança à rede interna da organização. Isso é particularmente crucial para preservar a privacidade e a segurança ao acessar dados sensíveis em redes públicas.
Segurança baseada em perímetro:
Reforçando o perímetro da rede: as VPNs tradicionalmente sustentam a noção de um perímetro de rede. Uma vez que o usuário estabelece uma conexão VPN, ele é tratado como parte integrante da rede interna, com a confiança frequentemente assumida com base nessa conexão.
Controle de Acesso:
Acesso total à rede: as VPNs geralmente concedem acesso a toda a rede interna para usuários autenticados. Embora medidas de controle de acesso possam ser implementadas, elas podem não exibir o mesmo nível de dinamismo ou granularidade encontrado em um modelo Zero Trust.
Caso de uso:
Facilitando o trabalho remoto seguro: as VPNs são frequentemente utilizadas para apoiar cenários de trabalho remoto seguro, permitindo que os funcionários acessem com segurança os recursos corporativos a partir de locais externos. Isso é realizado criptografando a comunicação entre o usuário e a rede interna.