
¿Qué es el modelo de seguridad Zero Trust?
El panorama de seguridad ha experimentado una transición sustancial en una era marcada por el rápido desarrollo de las tecnologías digitales y la integración fluida de la computación en la nube en las actividades diarias de las empresas. La naturaleza dinámica de las infraestructuras de TI contemporáneas y las sofisticadas amenazas cibernéticas han hecho que los métodos de seguridad tradicionales, que antes se centraban fuertemente en las defensas perimetrales, sean inadecuados. Esto exige un cambio fundamental de estrategia a favor del modelo de seguridad Zero Trust, que es más robusto y adaptable.
El modelo de seguridad Zero Trust es una metodología que elimina la noción de confianza automática en los sistemas de red, las aplicaciones y la protección de datos. Esto contrasta marcadamente con el modelo de seguridad perimetral convencional, que opera bajo el supuesto de que las amenazas potenciales existen únicamente fuera del perímetro de red confiable, mientras que los usuarios internos son inherentemente de confianza. En el ámbito de Zero Trust, estos supuestos se invierten y cada usuario se trata como no confiable, desafiando las nociones tradicionales de confianza y escepticismo en la ciberseguridad.
Según Forrester Research, una destacada organización de investigación y asesoramiento, una solución Zero Trust debe adherirse a los siguientes principios:
- Implemente una segmentación estricta y active políticas de capa 7 para permitir solo el tráfico conocido y autorizado o la comunicación legítima de aplicaciones.
- Aplique una estrategia de acceso con privilegios mínimos y aplique de forma rigurosa las medidas de control de acceso.
- Realice una inspección y registro exhaustivos de todo el tráfico. Omitir este paso podría crear vulnerabilidades que permitan a los atacantes acceder fácilmente a la red de una empresa.
Más allá de simplemente desplegar una pasarela de seguridad, los entornos de nube deben adoptar una estrategia sofisticada y integral para implementar el Modelo de Seguridad Zero Trust. Aunque el principio fundamental de dirigir el acceso a través de una pasarela de seguridad para un acceso con privilegios mínimos sigue siendo importante, es crítico comprender que la complejidad de los ecosistemas de nube exige un enfoque más complejo. Para desplegar realmente Zero Trust, todo el tráfico de todas las aplicaciones debe examinarse cuidadosamente; simplemente implementar una pasarela no es suficiente.
¿Cómo funciona el Modelo Zero Trust?
La implementación de este marco integra tecnologías de vanguardia, incluida la autenticación multifactor basada en riesgos, la protección de identidades, la seguridad de puntos finales de nueva generación y la tecnología de cargas de trabajo en la nube resiliente. Estas tecnologías verifican colectivamente la identidad de un usuario o sistema, tienen en cuenta el contexto de acceso en el momento específico y garantizan el mantenimiento continuo de la seguridad del sistema. Zero Trust también exige la implementación de cifrado de datos, el manejo seguro del correo electrónico y la verificación de la integridad de los activos y puntos finales antes de establecer conexiones con las aplicaciones.
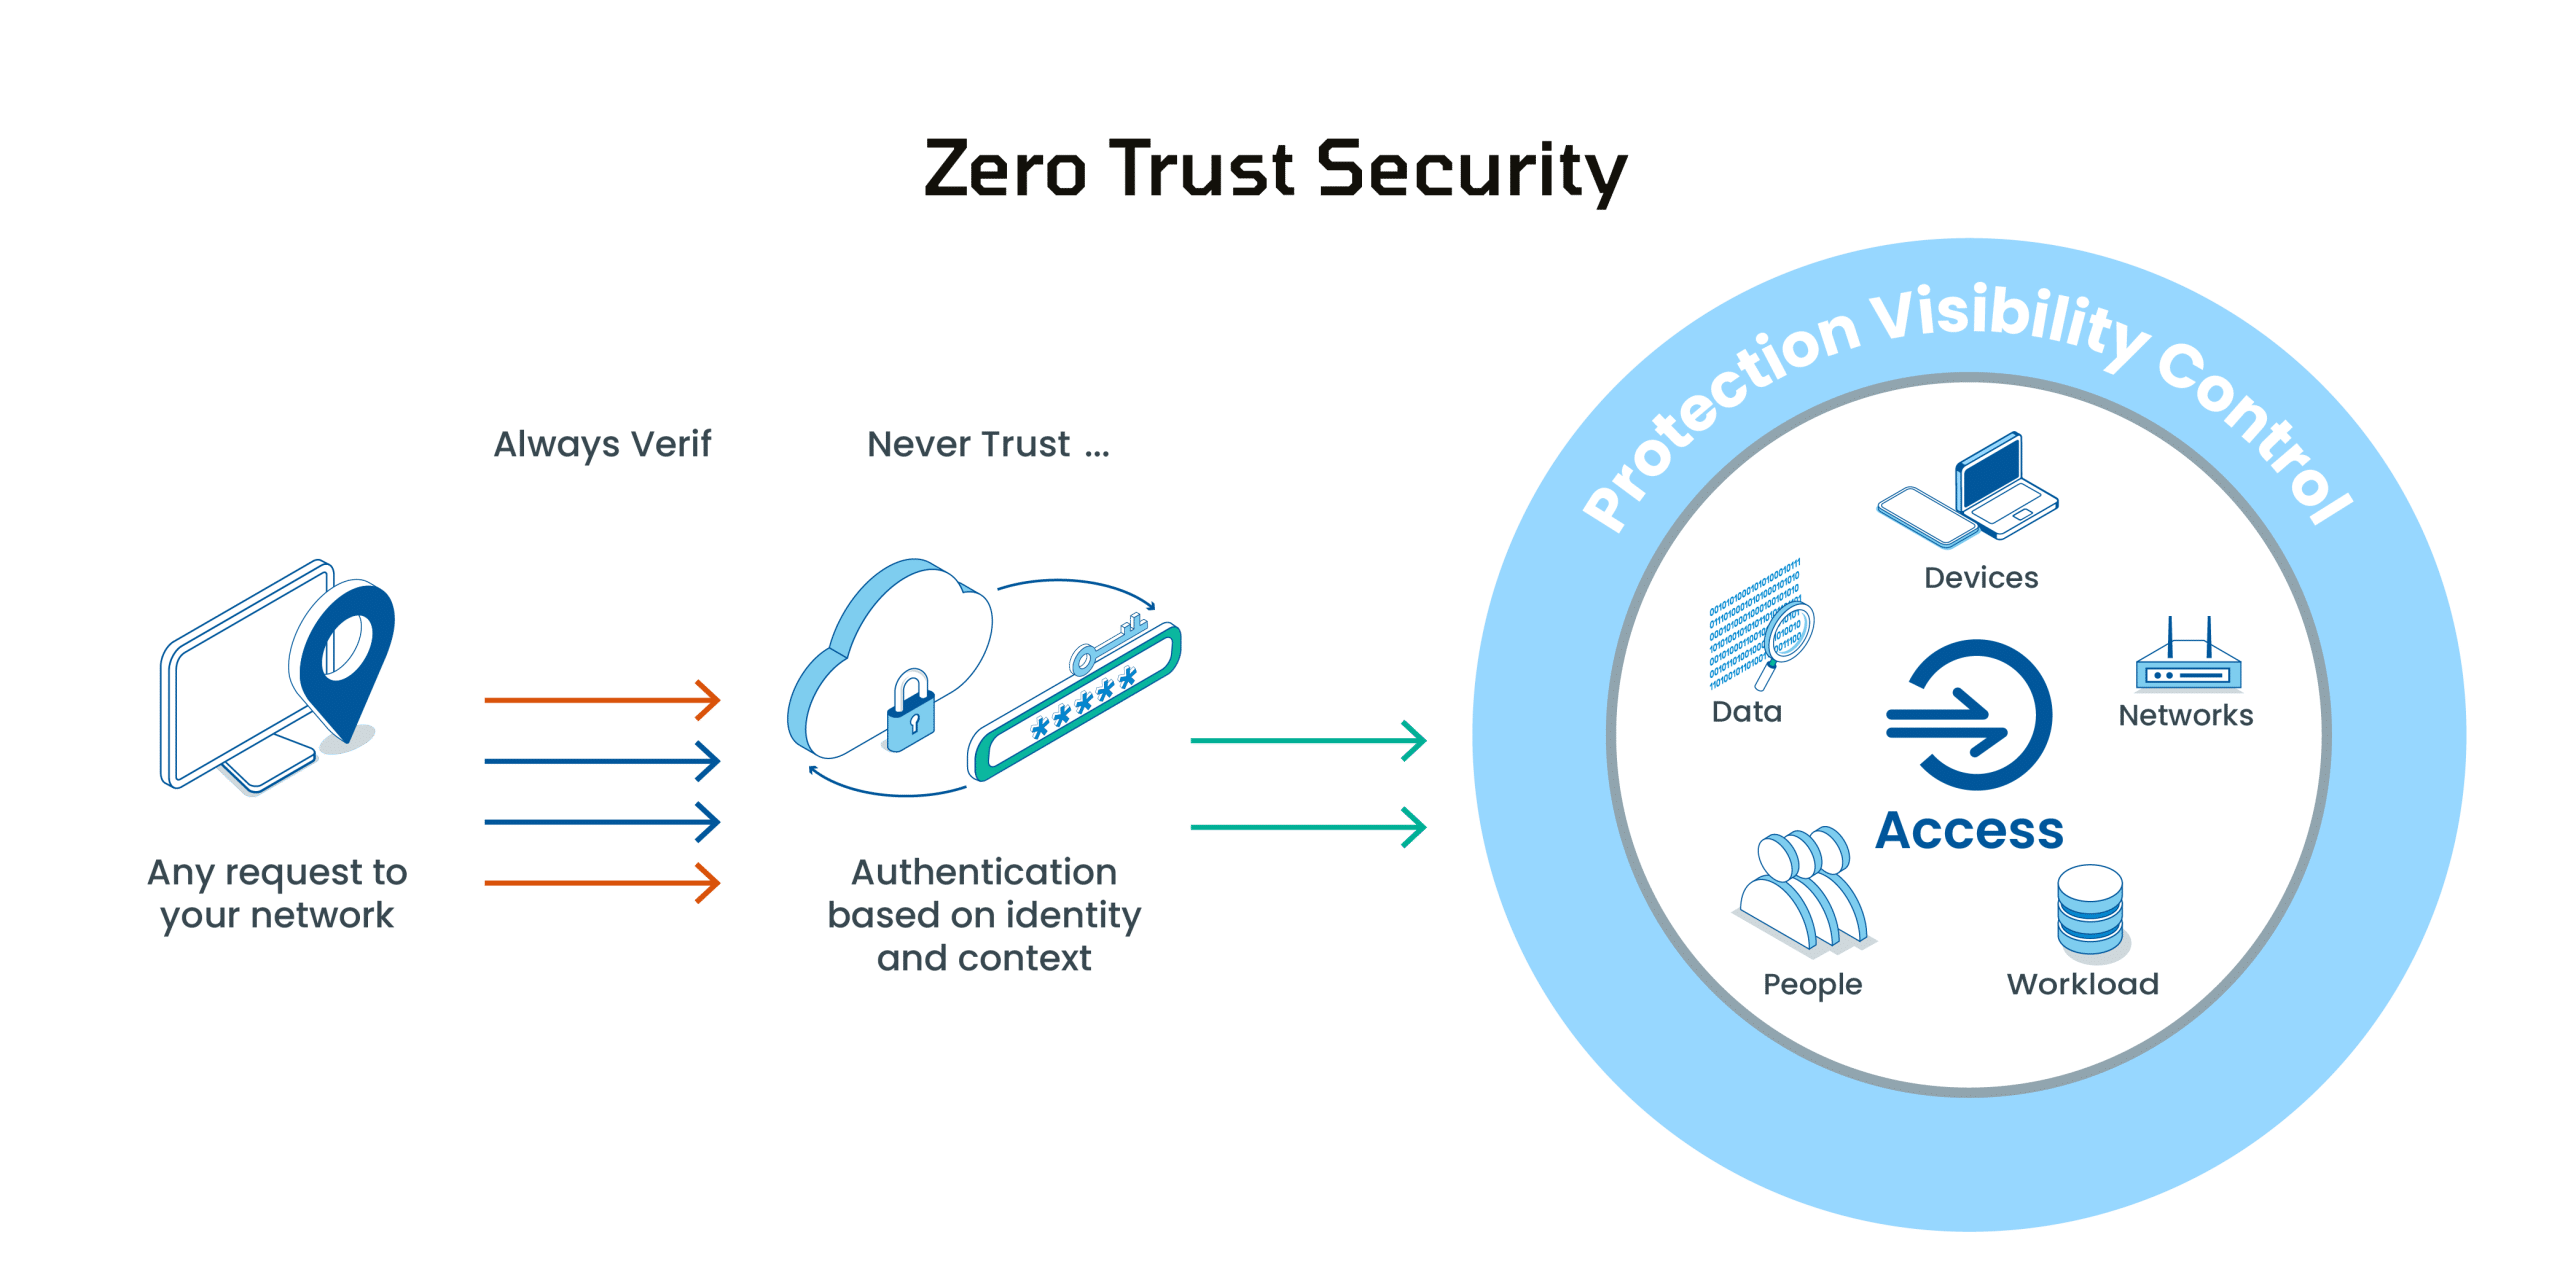
La arquitectura Zero Trust exige a las organizaciones evaluar y verificar de manera constante la idoneidad de los privilegios y atributos de un usuario y de su dispositivo. Requiere la implementación de políticas que consideren el riesgo asociado tanto al usuario como al dispositivo, además del cumplimiento y otros requisitos previos, antes de autorizar cualquier transacción. Además, las organizaciones deben tener un conocimiento exhaustivo de todas sus cuentas de servicio y privilegiadas, estableciendo controles para gobernar sus conexiones y ubicaciones. Un enfoque de validación única es insuficiente, ya que las amenazas y los atributos del usuario son susceptibles de cambiar.
En consecuencia, las organizaciones están obligadas a someter todas las solicitudes de acceso a un escrutinio continuo antes de conceder el acceso a los activos empresariales o de la nube. Esto subraya la dependencia de la visibilidad en tiempo real de cientos de atributos de identidad de usuarios y aplicaciones para la aplicación efectiva de las políticas de Zero Trust.
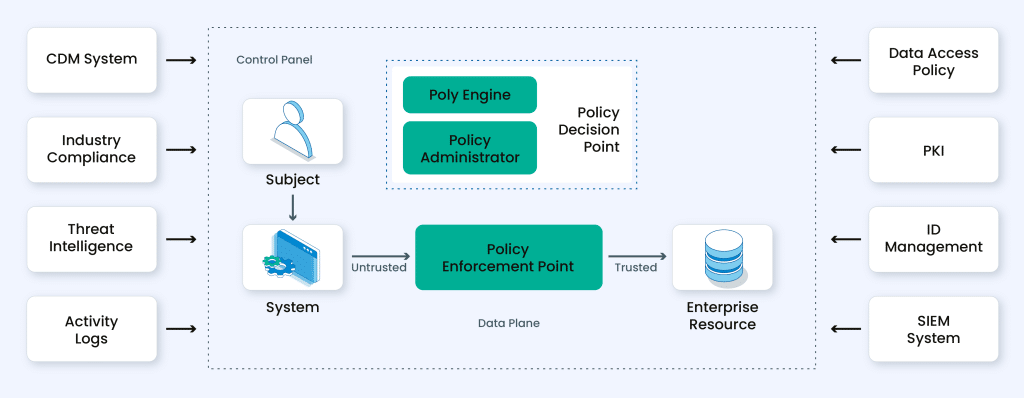
En la compleja red del modelo de seguridad Zero Trust, diversos componentes interactúan para crear una defensa robusta. Explore los elementos que constituyen este enfoque dinámico:
Información de credenciales:
Comprender las complejidades de la identidad del usuario y el tipo de credencial (humana o programática) es fundamental. Esta información establece la base para los privilegios de acceso y es un pilar del modelo Zero Trust.
Privilegios de credenciales:
El panorama de acceso se define aún más por los privilegios de credenciales en cada dispositivo. Al examinar y restringir el acceso basándose en las credenciales del usuario, las organizaciones aseguran que solo las entidades autorizadas naveguen por el terreno digital.
Patrones de conexión:
Las conexiones normales para la credencial y el dispositivo, evidenciadas a través de patrones de comportamiento, son cruciales. Detectar anomalías en estos patrones permite medidas proactivas, impidiendo posibles amenazas de seguridad antes de que escalen.
Hardware del punto final:
Comprender el tipo y la función del hardware del punto final añade otra capa a la matriz de seguridad. Diferenciar entre configuraciones de hardware contribuye a un enfoque matizado en la seguridad de los dispositivos.
Factores de geolocalización:
Considerar la ubicación geográfica del usuario o del dispositivo es fundamental. Este aspecto proporciona contexto a las solicitudes de acceso, ayudando a determinar la legitimidad y mejorando la postura de seguridad general.
Versiones de firmware:
Las versiones de firmware en los dispositivos desempeñan un papel en el marco Zero Trust. Asegurar que el firmware esté actualizado es imperativo para cerrar posibles vulnerabilidades y mantener una infraestructura de seguridad resiliente.
Protocolos de autenticación y riesgos:
Analizar los protocolos de autenticación y los riesgos asociados permite evaluar la solidez de los puntos de acceso. Examinar los riesgos potenciales de protocolos específicos mejora la eficacia del modelo de seguridad.
Detalles del sistema operativo:
Conocer las versiones del sistema operativo y los niveles de parches es fundamental. Las actualizaciones y parches periódicos contribuyen a un mecanismo de defensa robusto, evitando la explotación de vulnerabilidades conocidas.
Aplicaciones en los puntos finales:
Comprender las aplicaciones instaladas en los puntos finales es vital para la seguridad. Cada aplicación introduce una posible vía de explotación, por lo que es esencial gestionarlas y realizar su monitoreo de cerca.
Detecciones de seguridad:
Por último, las detecciones de seguridad o de incidentes, incluida la identificación de actividad sospechosa y posibles ataques, completan el panorama. Las capacidades de monitoreo y respuesta en tiempo real son críticas para abordar rápidamente cualquier incidente de seguridad.
En el entorno dinámico de Zero Trust, integrar estos componentes crea una infraestructura de seguridad integral, que permite a las organizaciones navegar el panorama de amenazas en evolución con resiliencia y agilidad.
Zero Trust frente a VPN
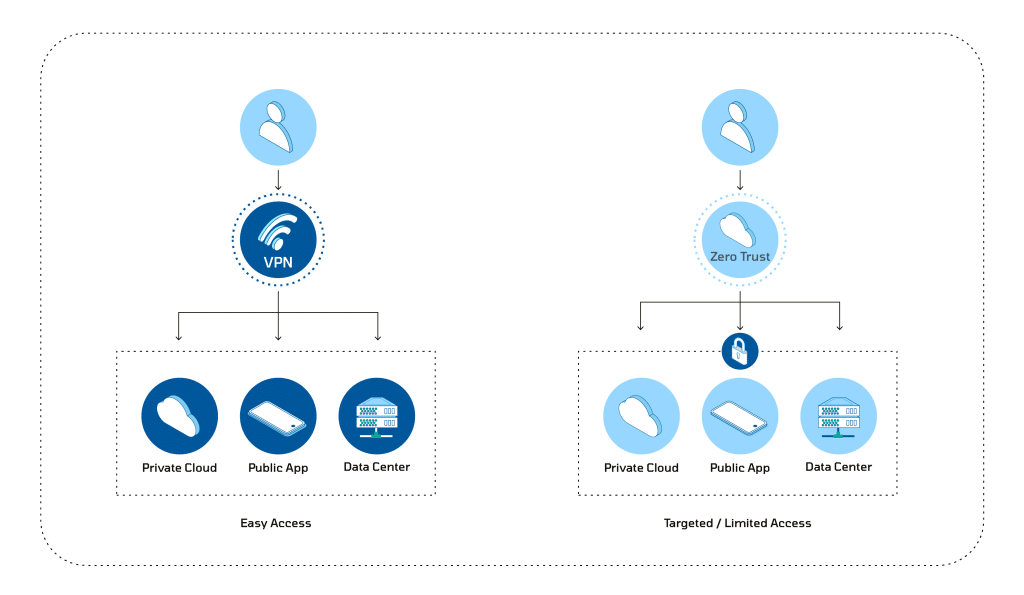
Zero Trust y las tecnologías de red privada virtual (VPN) desempeñan roles clave en una estrategia de ciberseguridad robusta, cada una con funciones y metodologías distintas. A continuación, se detallan las principales diferencias entre Zero Trust y VPN.
Zero Trust
Filosofía:
Supuesto de confianza cero: Zero Trust se rige por el principio de “no confiar, verificar siempre”. Cuestiona la práctica convencional de depender de la ubicación de las entidades dentro de la red y, en su lugar, exige la verificación continua de identidades y dispositivos, independientemente de su ubicación geográfica.
Control de acceso:
Acceso de privilegio mínimo: Zero Trust hace hincapié en otorgar el nivel mínimo de acceso necesario para que usuarios, dispositivos y aplicaciones ejecuten sus funciones. Los niveles de acceso se ajustan dinámicamente en función de evaluaciones en tiempo real de la postura de seguridad y el comportamiento del usuario.
Verificación dinámica:
Autenticación continua: Zero Trust se basa en la autenticación y autorización continuas. Esto implica que los usuarios y dispositivos se autentican en cada intento de acceso, garantizando un proceso de verificación continuo y dinámico que impide el acceso no autorizado y el movimiento lateral dentro de la red.
Segmentación de red:
Microsegmentación: Zero Trust emplea frecuentemente la segmentación de red a un nivel granular. Esto implica dividir la red en segmentos más pequeños para contener eficazmente las amenazas potenciales. Dicha microsegmentación asegura que, incluso si un segmento se ve comprometido, el movimiento lateral de los atacantes quede confinado.
VPN (Red Privada Virtual):
Conectividad:
Garantizar el acceso remoto seguro: los VPN establecen una conexión segura y cifrada a través de internet, lo que permite a los usuarios remotos o a las oficinas sucursales conectarse de forma segura a la red interna de la organización. Esto es especialmente crucial para preservar la privacidad y la seguridad al acceder a datos confidenciales a través de redes públicas.
Seguridad basada en el perímetro:
Refuerzo del perímetro de red: los VPN tradicionalmente sostienen la noción de un perímetro de red. Una vez que un usuario establece una conexión VPN, se le trata como parte integral de la red interna, asumiendo la confianza con frecuencia en función de esta conexión.
Control de acceso:
Acceso a la red completa: los VPN generalmente otorgan acceso a toda la red interna para los usuarios autenticados. Si bien se pueden implementar medidas de control de acceso, es posible que no muestren el mismo nivel de dinamismo o granularidad que las presentes en un modelo Zero Trust.
Caso de uso:
Facilitar el trabajo remoto seguro: los VPN se emplean con frecuencia para apoyar escenarios de trabajo remoto seguro, permitiendo a los empleados acceder de forma segura a los recursos corporativos desde ubicaciones externas. Esto se logra cifrando la comunicación entre el usuario y la red interna.