
ما هو نموذج أمان Zero Trust؟
شهد مشهد الأمان تحولاً جوهرياً في عصر يتسم بالتطور السريع للتقنيات الرقمية والتكامل السلس لحوسبة السحابة في أنشطة الشركات اليومية. جعلت الطبيعة الديناميكية للبنية التحتية لتقنية المعلومات الحديثة والتهديدات السيبرانية المتطورة من الأساليب الأمنية التقليدية، التي ركزت سابقاً بشدة على دفاعات المحيط، غير كافية. وهذا يستلزم تغييراً جذرياً في الاستراتيجية لصالح نموذج أمان Zero Trust، الذي يتمتع بمرونة وقابلية تكيّف أعلى.
نموذج أمان Zero Trust هو منهجية تلغي مفهوم الثقة التلقائية داخل أنظمة الشبكة والتطبيقات وحماية البيانات. وهذا يتناقض حاداً مع نموذج أمان المحيط التقليدي، الذي يعمل على افتراض أن التهديدات المحتملة موجودة فقط خارج محيط الشبكة الموثوق، بينما المستخدمون الداخليون موثوقون بطبيعتهم. في مجال Zero Trust، تُقلب هذه الافتراضات، ويُعامل كل مستخدم على أنه غير موثوق، مما يتحدى المفاهيم التقليدية للثقة والشك في الأمن السيبراني.
وفقاً لشركة Forrester Research، وهي منظمة بحثية واستشارية بارزة، يجب أن يلتزم حل Zero Trust بالمبادئ التالية:
- نفّذ تقسيماً صارماً، وفعّل سياسات الطبقة 7 للسماح فقط بالمرور المعروف والمصرّح به أو بالاتصالات المشروعة للتطبيقات.
- اعتمد استراتيجية وصول بأدنى امتيازات ضرورية، وفرض تدابير التحكم في الوصول بشكل صارم.
- أجرِ فحصاً شاملاً وتسجيلاً لجميع المرور. إهمال هذه الخطوة قد يُنشئ ثغرات أمنية، مما يتيح للمهاجمين الوصول بسهولة إلى شبكة الشركة.
إلى جانب نشر بوابة أمنية فحسب، يجب على بيئات السحابة اعتماد استراتيجية متطورة وشاملة لتنفيذ نموذج الأمان بدون ثقة. وعلى الرغم من أن المبدأ الأساسي المتمثل في توجيه الوصول عبر بوابة أمنية للحصول على وصول آمن بأدنى امتيازات ضرورية لا يزال مهماً، إلا أنه من الضروري فهم أن تعقيد أنظمة السحابة يتطلب نهجاً أكثر تعقيداً. ولتنفيذ نموذج الأمان بدون ثقة بشكل حقيقي، يجب فحص كل مرور عبر جميع التطبيقات بعناية، فمجرد تنفيذ بوابة أمنية لا يكفي.
كيف يعمل نموذج الأمان بدون ثقة؟
يدمج تنفيذ هذا الإطار تقنيات متطورة، بما في ذلك المصادقة متعددة العوامل القائمة على المخاطر، وحماية الهوية، وأمن نقاط النهاية من الجيل التالي، وتقنية أحمال العمل السحابية المرنة. تتحقق هذه التقنيات بشكل جماعي من هوية المستخدم أو النظام، وتراعي سياق الوصول في اللحظة المحددة، وتضمن الصيانة المستمرة لأمان النظام. كما يفرض نموذج Zero Trust تطبيق تشفير البيانات، والتعامل الآمن مع البريد الإلكتروني، والتحقق من سلامة الأصول ونقاط النهاية قبل إنشاء الاتصالات مع التطبيقات.
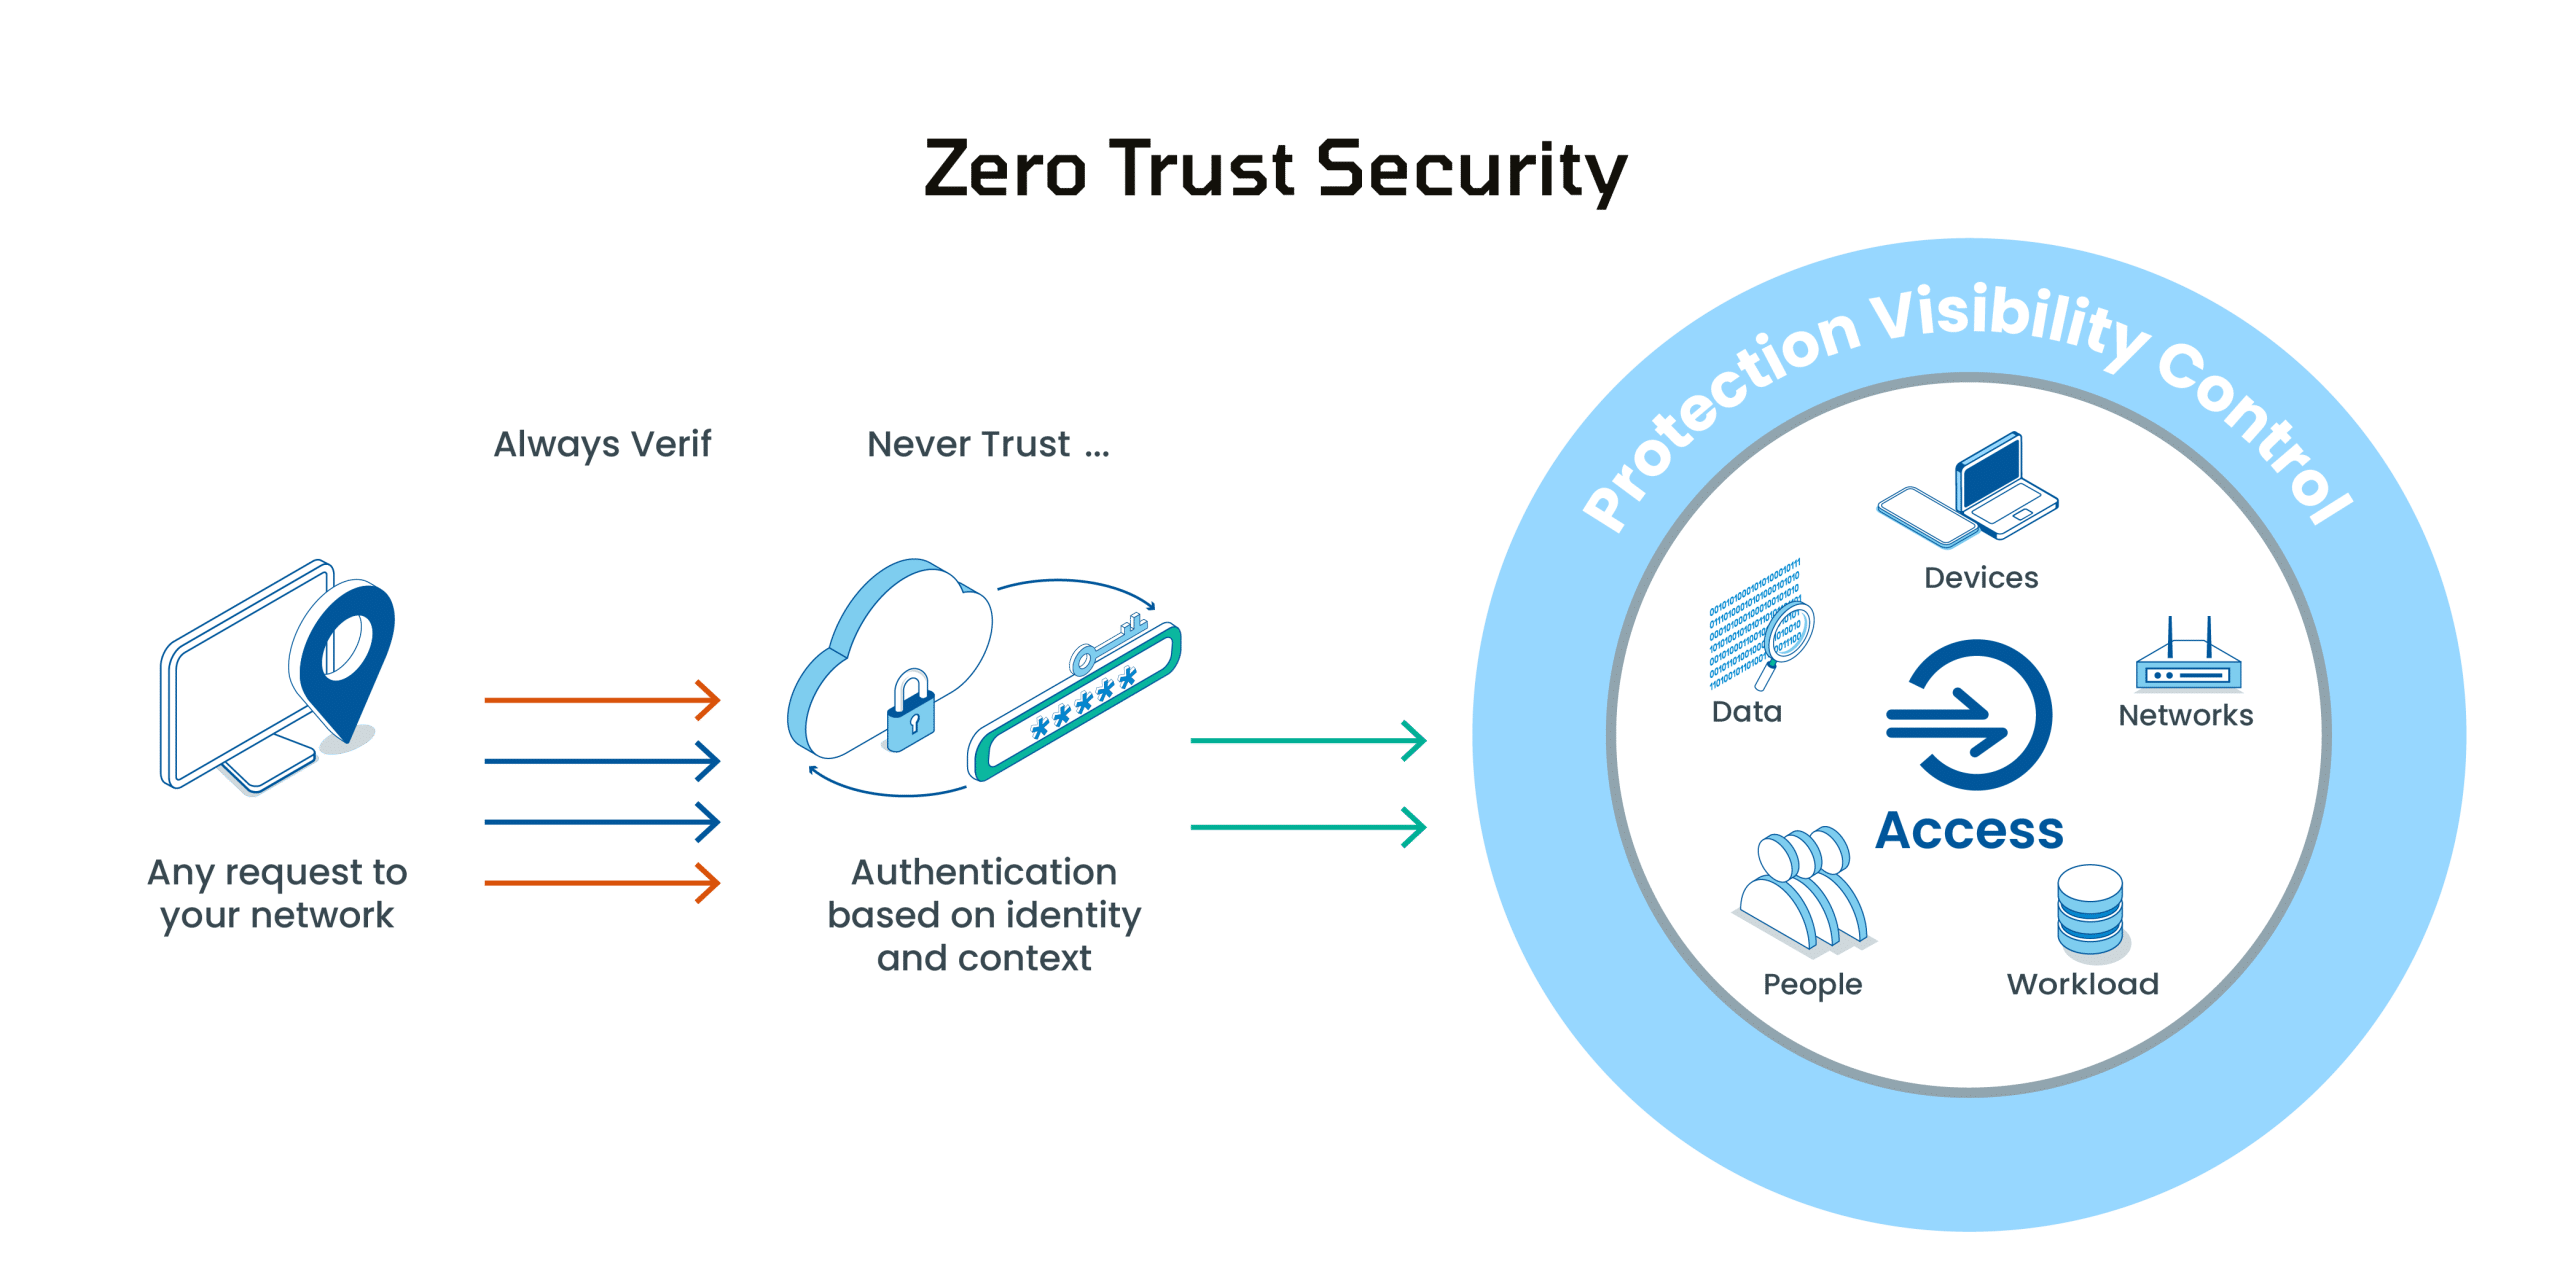
تفرض بنية Zero Trust على المؤسسات تقييم والتحقق باستمرار من ملاءمة صلاحيات المستخدم وسجلاته وخصائص جهازه. وتتطلب تطبيق سياسات تراعي المخاطر المرتبطة بالمستخدم والجهاز، بالإضافة إلى متطلبات الامتثال والشروط المسبقة الأخرى، قبل السماح بأي معاملة. علاوة على ذلك، يجب أن تمتلك المؤسسات معرفة شاملة بجميع حسابات الخدمات والحسابات المميزة لديها، مع إنشاء ضوابط لتنظيم اتصالاتها ومواقعها. لا يكفي نهج التحقق لمرة واحدة لأن التهديدات وخصائص المستخدمين عرضة للتغيير.
ونتيجة لذلك، تُجبر المؤسسات على إخضاع جميع طلبات الوصول إلى فحص مستمر قبل منح الدخول إلى أصول المؤسسة أو أصول السحابة. ويؤكد هذا الاعتماد على الرؤية الفورية لمئات خصائص هوية المستخدم والتطبيق لفرض سياسات Zero Trust بفعالية.
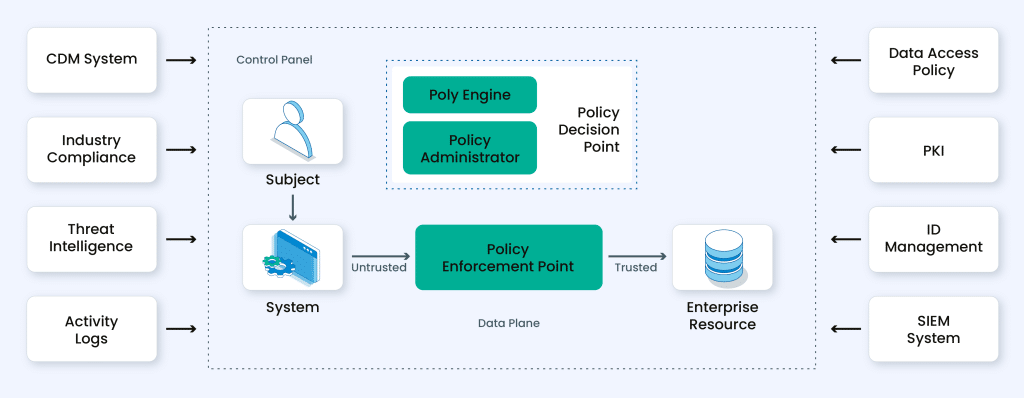
في الشبكة المعقدة لنموذج أمان الصفرية الثقة، تتفاعل مكونات مختلفة لإنشاء دفاع متين. دعونا نستكشف العناصر التي تشكل هذا النهج الديناميكي:
معلومات الاعتمادات:
فهم تفاصيل هوية المستخدم ونوع الاعتماد (سواء كان بشرياً أو برمجياً) أمر أساسي. تُشكّل هذه المعلومات الأساس لصلاحيات الوصول، وهي حجر الزاوية في نموذج الصفرية الثقة.
صلاحيات الاعتمادات:
يُعرَّف مشهد الوصول بشكل أكبر من خلال صلاحيات الاعتمادات على كل جهاز. من خلال التدقيق في الوصول وتقييده بناءً على اعتمادات المستخدم، تضمن المؤسسات أن الكيانات المصرح بها فقط هي التي تتنقل في البيئة الرقمية.
أنماط الاتصال:
الاتصالات العادية للاعتماد والجهاز، كما تظهر من خلال أنماط السلوك، أمر بالغ الأهمية. يتيح اكتشاف الشذوذ في هذه الأنماط اتخاذ إجراءات استباقية، مما يمنع التهديدات الأمنية المحتملة قبل تصعيدها.
أجهزة الطرف النهائي:
فهم نوع ووظيفة أجهزة الطرف النهائي يضيف طبقة أخرى إلى مصفوفة الأمان. إن التمييز بين تكوينات الأجهزة يساهم في نهج دقيق لتأمين الأجهزة.
عوامل الموقع الجغرافي:
اعتبار الموقع الجغرافي للمستخدم أو الجهاز أمر محوري. يوفر هذا الجانب سياقاً لطلبات الوصول، مما يساعد في تحديد المشروعية ويعزز وضع الأمان العام.
إصدارات البرامج الثابتة:
تلعب إصدارات البرامج الثابتة على الأجهزة دوراً في إطار الصفرية الثقة. إن ضمان تحديث البرامج الثابتة أمر ضروري لسد الثغرات المحتملة والحفاظ على بنية تحتية أمنية مرنة.
بروتوكولات المصادقة والمخاطر:
يساعد الغوص في بروتوكولات المصادقة والمخاطر المرتبطة بها في قياس قوة نقاط الوصول. وتحليل المخاطر المحتملة المرتبطة ببروتوكولات محددة يعزز فعالية نموذج الأمان.
تفاصيل نظام التشغيل:
معرفة إصدارات نظام التشغيل ومستويات التصحيحات أمر بالغ الأهمية. تساهم التحديثات والتصحيحات الدورية في آلية دفاع قوية، تمنع استغلال الثغرات المعروفة.
التطبيقات على نقاط النهاية:
فهم التطبيقات المثبتة على نقاط النهاية أمر حيوي للأمان. كل تطبيق يفتح قناة محتملة للاستغلال، مما يجعل من الضروري إدارتها ومراقبتها عن كثب.
كشف الأمان:
أخيرًا، تكتمل الصورة مع كشف الأمان أو الحوادث، بما في ذلك التعرف على النشاط المشبوه والهجمات المحتملة. قدرات المراقبة والاستجابة في الوقت الفعلي حاسمة في معالجة أي حوادث أمنية بسرعة.
في مجال Zero Trust الديناميكي، يخلق دمج هذه المكونات نسيجًا شاملاً للأمان، مما يمكّن المؤسسات من التنقل في مشهد التهديدات المتغير بمرونة وسرعة.
Zero Trust مقابل VPN
تلعب تقنيات Zero Trust والشبكة الخاصة الافتراضية (VPN) أدوارًا محورية في استراتيجية أمان سيبراني قوية، حيث يؤدي كل منها وظائف مميزة ويعتمد منهجيات فريدة. دعونا نتعمق في الفروق الرئيسية بين Zero Trust وVPN.
Zero Trust
الفلسفة:
افتراض عدم الثقة: يعمل نموذج Zero Trust وفق المبدأ التوجيهي «لا تثق أبدًا، وتحقق دائمًا». يتحدى هذا النموذج الممارسة التقليدية التي تعتمد على موقع الكيانات داخل الشبكة، ويفرض بدلاً من ذلك التحقق المستمر من الهويات والأجهزة، بغض النظر عن موقعها الجغرافي.
التحكم في الوصول:
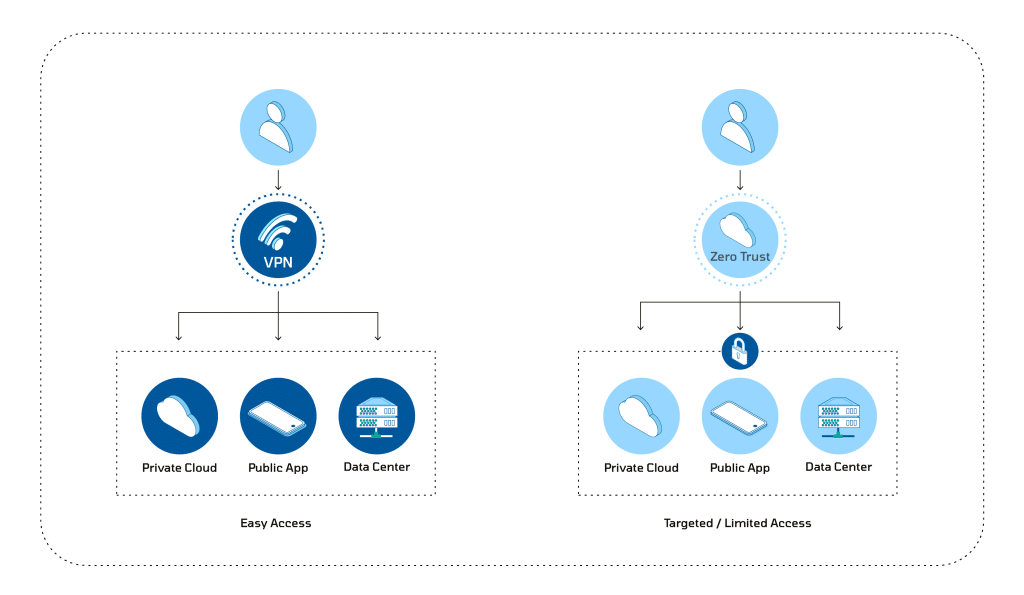
وصول بأقل امتيازات: يولي نموذج Zero Trust أهمية كبيرة لمنح الحد الأدنى من مستوى الوصول اللازم للمستخدمين والأجهزة والتطبيقات لأداء وظائفهم. يتم ضبط مستويات الوصول ديناميكيًا بناءً على التقييمات الفورية لوضعية الأمان وسلوك المستخدم.
التحقق الديناميكي:
المصادقة المستمرة: يعتمد نموذج Zero Trust على المصادقة والتفويض المستمرين. وهذا يعني مصادقة المستخدمين والأجهزة عند كل محاولة وصول، مما يضمن عملية تحقق مستمرة وديناميكية تعيق الوصول غير المصرح به والحركة الجانبية داخل الشبكة.
تجزئة الشبكة:
التجزئة الدقيقة: غالبًا ما يستخدم نموذج Zero Trust تجزئة الشبكة على مستوى دقيق. يتضمن ذلك تقسيم الشبكة إلى مقاطع أصغر لاحتواء التهديدات المحتملة بفعالية. تضمن هذه التجزئة الدقيقة أنه حتى لو تم اختراق مقطع واحد، فإن الحركة الجانبية للمهاجمين تبقى محصورة.
VPN (الشبكة الخاصة الافتراضية):
الاتصال:
ضمان الوصول عن بُعد الآمن: تُنشئ شبكات VPN اتصالاً آمنًا ومشفّرًا عبر الإنترنت، مما يتيح للمستخدمين عن بُعد أو مكاتب الفروع الاتصال بأمان بالشبكة الداخلية للمؤسسة. وهذا أمر بالغ الأهمية بشكل خاص للحفاظ على الخصوصية والأمان عند الوصول إلى البيانات الحساسة عبر الشبكات العامة.
الأمان القائم على المحيط:
تعزيز محيط الشبكة: تحافظ شبكات VPN تقليديًا على مفهوم محيط الشبكة. بمجرد إنشاء المستخدم لاتصال VPN، يُعامل كجزء لا يتجزأ من الشبكة الداخلية، وغالبًا ما يُفترض وجود الثقة بناءً على هذا الاتصال.
التحكم في الوصول:
وصول كامل إلى الشبكة: تمنح شبكات VPN عمومًا وصولًا إلى الشبكة الداخلية بأكملها للمستخدمين الموثقين. وعلى الرغم من إمكانية تطبيق تدابير للتحكم في الوصول، إلا أنها قد لا تُظهر نفس مستوى الديناميكية أو الدقة الموجودة في نموذج Zero Trust.
حالة الاستخدام:
تسهيل العمل عن بُعد الآمن: تُستخدم شبكات VPN بشكل متكرر لدعم سيناريوهات العمل عن بُعد الآمن، مما يتيح للموظفين الوصول بأمان إلى موارد المؤسسة من مواقع خارجية. ويتم تحقيق ذلك من خلال تشفير الاتصالات بين المستخدم والشبكة الداخلية.