
Cet article vous montre comment installer Splunk sur Ubuntu en 5 min.
Splunk est une multinationale américaine basée à San Francisco, Californie, qui produit des logiciels de recherche, de supervision et d'analyse de données massives générées par des machines via une interface de type Web.[1]
Splunk (le produit) capture, indexe et corrèle les données en temps réel dans un référentiel interrogeable, permettant de générer des graphiques, des rapports, des alertes, des tableaux de bord et des visualisations.
Pour installer Splunk, vous avez besoin d'un serveur VPS avec le système d'exploitation Ubuntu. Si vous ne savez pas où en trouver, je vous suggère VPSie.
La première étape consiste à télécharger Splunk pour Ubuntu.
Vous pouvez le faire en suivant ce lien.
Vérifiez si votre Ubuntu est en 32 bits ou 64 bits en exécutant cette commande
Après le téléchargement, vous pouvez l'installer facilement.
Il suffit de cette commande :
sudo dpkg -i Downloads/splunk-6.6.3-e21ee54bc796-linux-2.6-amd64.debIl est préférable de vérifier l'emplacement du fichier deb à l'aide de la commande.
Après l'installation, démarrez le serveur Splunk en exécutant cette commande :
sudo /opt/splunk/bin/splunk startVous avez installé le serveur Splunk avec succès.
L'interface Web de Splunk est accessible à l'adresse http://youdomain:8000 ou http://youripaddress:8000.
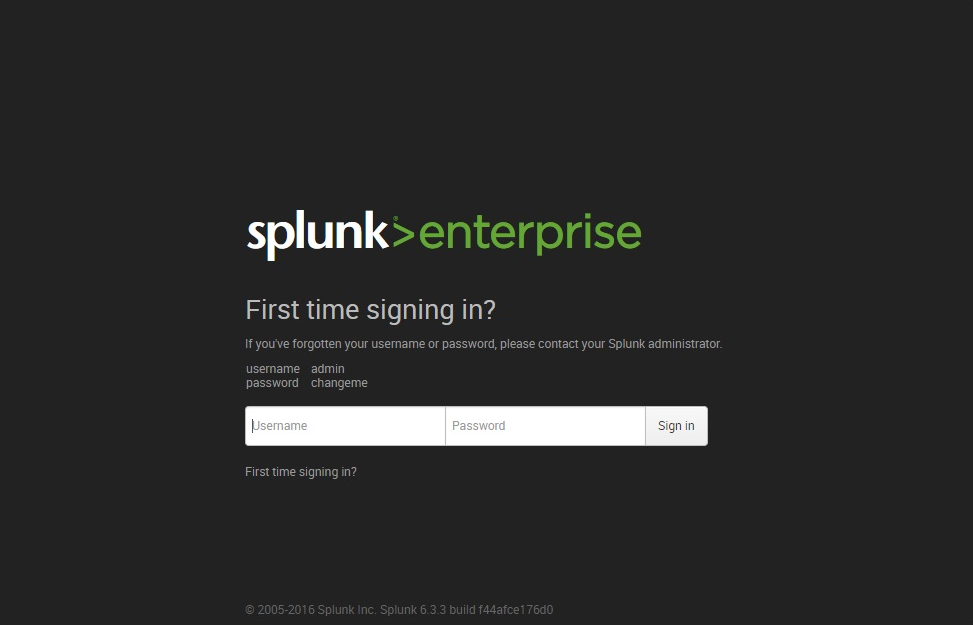
Profitez de Splunk !
Si vous avez des questions, vous pouvez toujours nous contacter via le chat ou ouvrir un ticket de support pour obtenir de l'aide.
Installer Slack sur CentOS / Red Hat / Fedora
Qu'est-ce que Splunk ?Splunk est une plateforme logicielle utilisée pour rechercher, analyser et visualiser en temps réel les données générées par des machines. Elle permet de surveiller les systèmes, de détecter les menaces de sécurité, de résoudre les problèmes et d'obtenir des informations sur les données opérationnelles.
Comment installer Splunk sur Ubuntu ?Vous pouvez télécharger l'installateur Splunk pour Ubuntu depuis le site web de Splunk et suivre les instructions d'installation fournies. Alternativement, vous pouvez utiliser la ligne de commande pour installer Splunk à l'aide du gestionnaire de paquets ou d'un outil tiers comme apt-get ou dpkg.
Quelles sont les exigences système essentielles pour exécuter Splunk sur Ubuntu ?Les exigences système minimales pour exécuter Splunk sur Ubuntu sont un processeur 64 bits, 4GB de RAM et au moins 20GB d'espace disque. Cependant, les exigences exactes dépendront du volume de données à traiter et de la complexité de vos requêtes.
Comment démarrer et arrêter Splunk sur Ubuntu ?Vous pouvez démarrer et arrêter Splunk sur Ubuntu en utilisant la ligne de commande. Pour démarrer Splunk, utilisez la commande « sudo /opt/Splunk/bin/splunk start ». Pour arrêter Splunk, utilisez la commande « sudo /opt/splunk/bin/splunk stop ».
Q : Comment configurer Splunk sur Ubuntu ? R : Splunk peut être configuré à l'aide de l'interface utilisateur web Splunk Enterprise ou en modifiant directement les fichiers de configuration. Les tâches de configuration courantes incluent la configuration des entrées de données, la création de requêtes de recherche, la configuration des autorisations utilisateur et la configuration des alertes et des tableaux de bord.
Vous pouvez mettre à niveau Splunk sur Ubuntu en téléchargeant la dernière version depuis le site web de Splunk et en suivant les instructions de mise à niveau fournies. Vous pouvez également utiliser le gestionnaire de paquets ou un outil tiers tel que apt-get ou dpkg pour mettre à niveau Splunk.