
Este artículo le mostrará cómo instalar Splunk en Ubuntu en 5 minutos.
Splunk es una corporación multinacional estadounidense con sede en San Francisco, California, que produce software para buscar, monitorear y analizar grandes datos generados por máquinas mediante una interfaz de estilo web.[1]
Splunk (el producto) captura, indexa y correlaciona datos en tiempo real en un repositorio buscable, desde el cual puede generar gráficos, informes, alertas, paneles y visualizaciones.
Para instalar Splunk, necesita un servidor VPS con sistema operativo Ubuntu. Si no sabe dónde obtenerlo, le sugerimos VPSie.
Lo primero que debe hacer es descargar Splunk para Ubuntu.
Puede hacerlo siguiendo este enlace.
Asegúrese de si su Ubuntu es de 32 bits o de 64 bits siguiendo este comando
Después de descargarlo, puede instalarlo fácilmente.
Solo es este comando:
sudo dpkg -i Downloads/splunk-6.6.3-e21ee54bc796-linux-2.6-amd64.debSería mejor que se asegurara de que la ubicación del archivo deb sea mediante el comando.
Después de instalar, inicie el servidor Splunk siguiendo este comando:
sudo /opt/splunk/bin/splunk startInstaló correctamente el servidor Splunk.
La interfaz web de Splunk está en http://youdomain:8000 o http://youripaddress:8000.
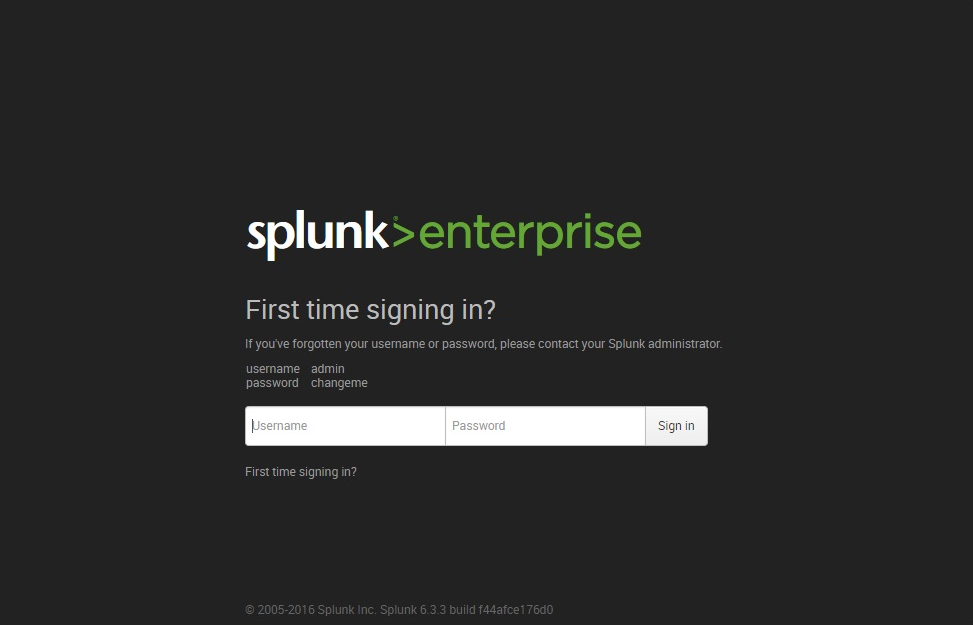
Disfrute de Splunk
Si tiene preguntas, siempre puede contactarnos por chat o abrir un ticket de soporte para recibir ayuda.
Cómo instalar Slack en CentOS / Red Hat / Fedora
¿Qué es Splunk?Splunk es una plataforma de software utilizada para buscar, analizar y visualizar datos generados por máquinas en tiempo real. Puede utilizarse para supervisar sistemas, detectar amenazas de seguridad, diagnosticar problemas y obtener información sobre datos operativos.
¿Cómo instalo Splunk en Ubuntu?Puede descargar el instalador de Splunk para Ubuntu desde el sitio web de Splunk y seguir las instrucciones de instalación proporcionadas. Alternativamente, puede usar la línea de comandos para instalar Splunk mediante el gestor de paquetes o una herramienta de terceros como apt-get o dpkg.
¿Cuáles son los requisitos del sistema esenciales para ejecutar Splunk en Ubuntu?Los requisitos mínimos del sistema para ejecutar Splunk en Ubuntu son un procesador de 64 bits, 4GB de RAM y al menos 20GB de espacio en disco. Sin embargo, los requisitos exactos dependerán del volumen de datos que necesite procesar y de la complejidad de sus consultas.
¿Cómo inicio y detengo Splunk en Ubuntu?Puede iniciar y detener Splunk en Ubuntu usando la línea de comandos. Para iniciar Splunk, use el comando “sudo /opt/Splunk/bin/splunk start”. Para detener Splunk, use el comando “sudo /opt/splunk/bin/splunk stop”.
P: ¿Cómo configuro Splunk en Ubuntu? R: Splunk se puede configurar mediante la interfaz de usuario web de Splunk Enterprise o editando directamente los archivos de configuración. Algunas tareas de configuración comunes incluyen la configuración de entradas de datos, la creación de consultas de búsqueda, la configuración de permisos de usuario y la configuración de alertas y paneles.
Puede actualizar Splunk en Ubuntu descargando la última versión desde el sitio web de Splunk y siguiendo las instrucciones de actualización proporcionadas. Alternativamente, puede usar el gestor de paquetes o una herramienta de terceros como apt-get o dpkg para actualizar Splunk.