
ستوضح لك هذه المقالة كيفية تثبيت Splunk على Ubuntu في 5 دقائق.
Splunk هي شركة أمريكية متعددة الجنسيات مقرها سان فرانسيسكو، كاليفورنيا، تنتج برامج للبحث والمراقبة وتحليل البيانات الضخمة المولدة آليًا عبر واجهة بأسلوب الويب.[1]
يلتقط منتج Splunk البيانات في الوقت الفعلي ويفهرسها ويربطها في مستودع قابل للبحث، يمكن منه إنشاء الرسوم البيانية والتقارير والتنبيهات ولوحات المعلومات والعروض المرئية.
لتثبيت Splunk، تحتاج إلى خادم VPS بنظام تشغيل Ubuntu. إذا كنت لا تعرف مكان الحصول عليه، أقترح VPSie.
أول ما يجب فعله هو تنزيل Splunk لنظام Ubuntu.
يمكنك القيام بذلك باتباع هذا الرابط.
تأكد مما إذا كان نظام Ubuntu لديك 32 بت أو 64 بت باتباع هذا الأمر
بعد التنزيل، يمكنك تثبيته بسهولة.
الأمر الوحيد هو:
sudo dpkg -i Downloads/splunk-6.6.3-e21ee54bc796-linux-2.6-amd64.debمن الأفضل أن تتأكد من موقع ملف deb باستخدام الأمر.
بعد التثبيت، قم بتشغيل خادم Splunk باتباع هذا الأمر:
sudo /opt/splunk/bin/splunk startلقد قمت بتثبيت خادم Splunk بنجاح.
توجد واجهة Splunk الويب على http://youdomain:8000 أو http://youripaddress:8000.
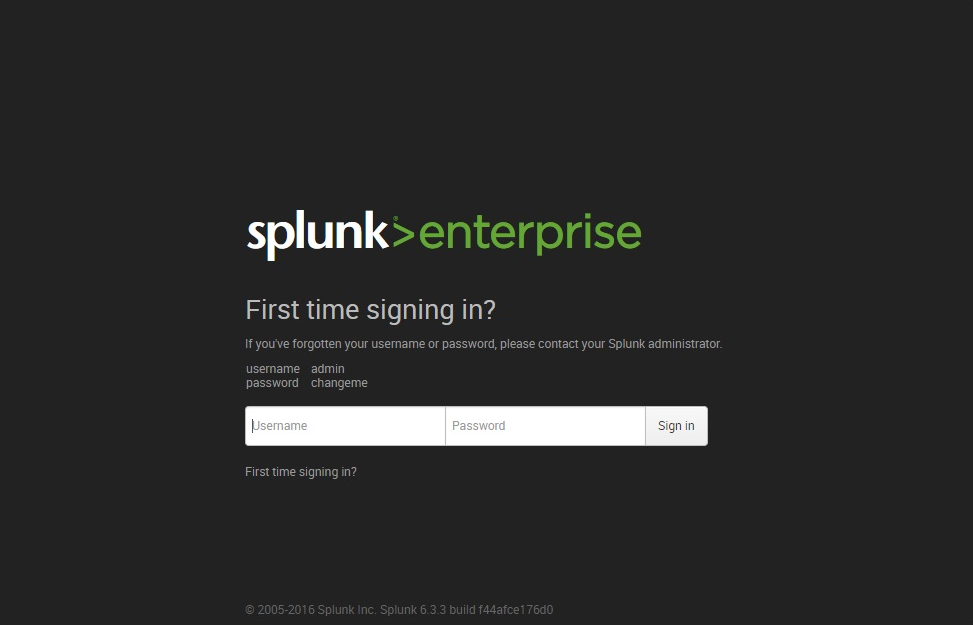
استمتع ب Splunk!
إذا كانت لديك أسئلة، يمكنك دائماً مراسلتنا عبر الدردشة أو فتح تذكرة دعم للحصول على مساعدة.
كيفية تثبيت Slack في Centos / Redhat / Fedora
ما هو Splunk؟Splunk هو منصة برمجية تُستخدم للبحث في البيانات المولّدة آليًا وتحليلها وتصورها في الوقت الفعلي. يمكن استخدامه لمراقبة الأنظمة، وكشف التهديدات الأمنية، واستكشاف الأخطاء وإصلاحها، والحصول على رؤى حول البيانات التشغيلية.
كيف أقوم بتثبيت Splunk على Ubuntu؟يمكنك تنزيل مثبّت Splunk ل Ubuntu من موقع Splunk والاتباع تعليمات التثبيت المقدمة. أو يمكنك استخدام سطر الأوامر لتثبيت Splunk باستخدام مدير الحزم أو أداة طرف ثالث مثل apt-get أو dpkg.
ما هي المتطلبات الأساسية للنظام لتشغيل Splunk على Ubuntu؟الحد الأدنى من متطلبات النظام لتشغيل Splunk على Ubuntu هو معالج 64-بت، و4GB من الذاكرة RAM، ومساحة قرص لا تقل عن 20GB. ومع ذلك، تعتمد المتطلبات الدقيقة على حجم البيانات التي تحتاج إلى معالجتها وتعقد استعلاماتك.
كيف أقوم بتشغيل وإيقاف Splunk على Ubuntu؟يمكنك تشغيل وإيقاف Splunk على Ubuntu باستخدام سطر الأوامر. لتشغيل Splunk، استخدم الأمر “sudo /opt/Splunk/bin/splunk start”. لإيقاف Splunk، استخدم الأمر “sudo /opt/splunk/bin/splunk stop”.
س: كيف أقوم بإعداد Splunk على Ubuntu؟ ج: يمكن إعداد Splunk باستخدام واجهة Splunk Enterprise القائمة على الويب أو عن طريق تحرير ملفات الإعداد مباشرة. تشمل مهام الإعداد الشائعة إعداد مدخلات البيانات، وإنشاء استعلامات البحث، وإعداد أذونات المستخدمين، وإعداد التنبيهات ولوحات المعلومات.
يمكنك ترقية Splunk على Ubuntu عن طريق تنزيل أحدث إصدار من موقع Splunk الإلكتروني والاتباع تعليمات الترقية المقدمة. أو يمكنك استخدام مدير الحزم أو أداة طرف ثالث مثل apt-get أو dpkg لترقية Splunk.