
Este artigo mostrará como instalar o Splunk no Ubuntu em 5 min.
Splunk é uma corporação multinacional americana sediada em San Francisco, Califórnia, que produz software para busca, monitoramento e análise de big data gerado por máquinas por meio de uma interface estilo Web.[1]
O Splunk (o produto) captura, indexa e correlaciona dados em tempo real em um repositório pesquisável, a partir do qual gera gráficos, relatórios, alertas, painéis e visualizações.
Para instalar o Splunk, você precisa de um servidor VPS com sistema operacional Ubuntu. Se não souber onde obtê-lo, sugiro a VPSie.
A primeira coisa a fazer é baixar o Splunk para Ubuntu.
Você pode fazer isso seguindo este link.
Verifique se seu Ubuntu é de 32 bits ou 64 bits seguindo este comando
Após o download, você pode instalá-lo facilmente.
É apenas este comando:
sudo dpkg -i Downloads/splunk-6.6.3-e21ee54bc796-linux-2.6-amd64.debO ideal é que você tenha certeza da localização do arquivo deb por meio do comando.
Após a instalação, inicie o servidor Splunk seguindo este comando:
sudo /opt/splunk/bin/splunk startVocê instalou o Splunk Server com sucesso.
A interface web do Splunk está em http://youdomain:8000 ou http://youripaddress:8000.
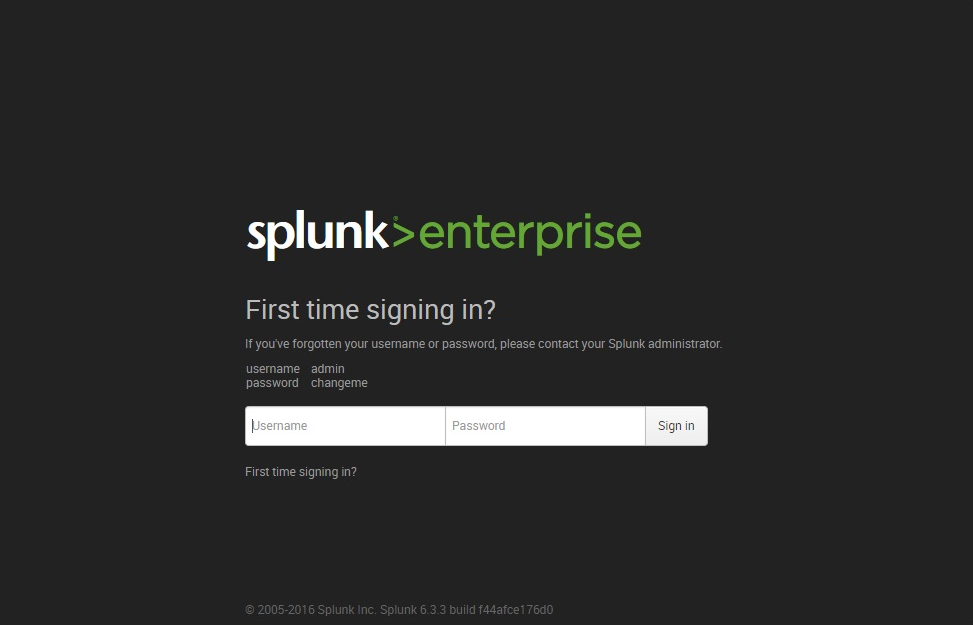
Aproveite o Splunk!
Se você tiver dúvidas, pode sempre nos chamar no chat ou abrir um ticket de suporte para ajuda.
Como instalar o Slack em Centos / Redhat / Fedora
O que é o Splunk?O Splunk é uma plataforma de software usada para buscar, analisar e visualizar dados gerados por máquinas em tempo real. Ele pode ser usado para monitorar sistemas, detectar ameaças de segurança, solucionar problemas e obter insights sobre dados operacionais.
Como instalo o Splunk no Ubuntu?Você pode baixar o instalador do Splunk para Ubuntu no site do Splunk e seguir as instruções de instalação fornecidas. Alternativamente, você pode usar a linha de comando para instalar o Splunk usando o gerenciador de pacotes ou uma ferramenta de terceiros como apt-get ou dpkg.
Quais são os requisitos de sistema essenciais para executar o Splunk no Ubuntu?Os requisitos mínimos de sistema para executar o Splunk no Ubuntu são um processador de 64 bits, 4GB de RAM e pelo menos 20GB de espaço em disco. No entanto, os requisitos exatos dependerão do volume de dados que você precisa processar e da complexidade das suas consultas.
Como inicio e paro o Splunk no Ubuntu?Você pode iniciar e parar o Splunk no Ubuntu usando a linha de comando. Para iniciar o Splunk, use o comando “sudo /opt/Splunk/bin/splunk start.” Para parar o Splunk, use o comando “sudo /opt/splunk/bin/splunk stop.”
P: Como configuro o Splunk no Ubuntu? R: O Splunk pode ser configurado usando a interface do usuário web do Splunk Enterprise ou editando diretamente os arquivos de configuração. Algumas tarefas comuns de configuração incluem configurar entradas de dados, criar consultas de pesquisa, configurar permissões de usuário e configurar alertas e painéis.
Você pode fazer o upgrade do Splunk no Ubuntu baixando a versão mais recente do site do Splunk e seguindo as instruções de upgrade fornecidas. Alternativamente, você pode usar o gerenciador de pacotes ou uma ferramenta de terceiros, como apt-get ou dpkg, para fazer o upgrade do Splunk.