
Un identifiant de sécurité (SID) est un identifiant unique attribué à chaque principal de sécurité dans un environnement Windows. Un principal de sécurité est un utilisateur, un groupe ou un ordinateur autorisé à accéder aux ressources du système. Cet article examine ce qu'est un SID, sa comparaison avec d'autres systèmes, ses cas d'utilisation, ses fonctionnalités, ses avantages, ses inconvénients, les options alternatives et les conclusions.
Qu'est-ce qu'un SID ?
Un SID est une chaîne de caractères alphanumériques qui identifie un principal de sécurité dans un environnement Windows. Lorsqu'un utilisateur se connecte à un ordinateur Windows, son SID détermine ses droits d'accès et ses autorisations aux ressources du système. Le sous-système de sécurité Windows attribue des SID uniques à chaque principal de sécurité. La longueur d'un SID peut varier selon le type de principal de sécurité qu'il représente.
Ce tutoriel explique comment générer un nouveau SID sur Windows Server 2012.
L'outil de préparation du système (Sysprep) est une technologie que vous pouvez utiliser avec d'autres outils de déploiement pour installer les systèmes d'exploitation Microsoft Windows avec une intervention minimale de l'administrateur ou du technicien.
Connectez-vous d'abord à votre serveur Windows. Si vous n'avez pas de serveur Windows, obtenez-en un en suivant ce lien.
Appuyez simultanément sur Start+R pour ouvrir Exécuter.
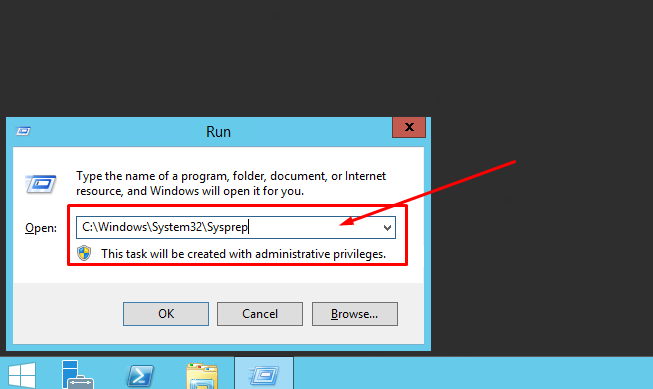
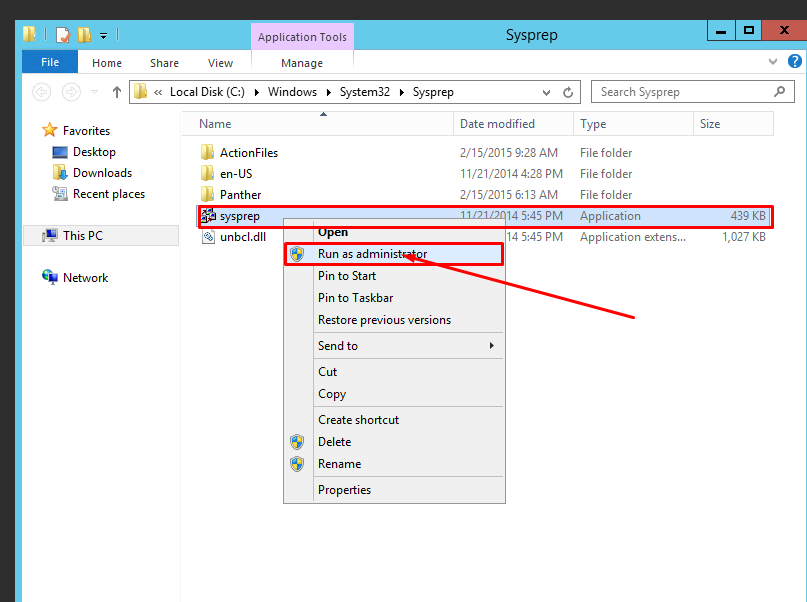
Ensuite, exécutez sysprep.exe en tant qu'administrateur.
Ensuite, l'outil de préparation du système s'ouvre.
#1 Dans la section Action de nettoyage du système, choisissez :
Entrer dans l'expérience système hors boîte
#2. Dans la section Options d'arrêt, choisissez :
Redémarrer
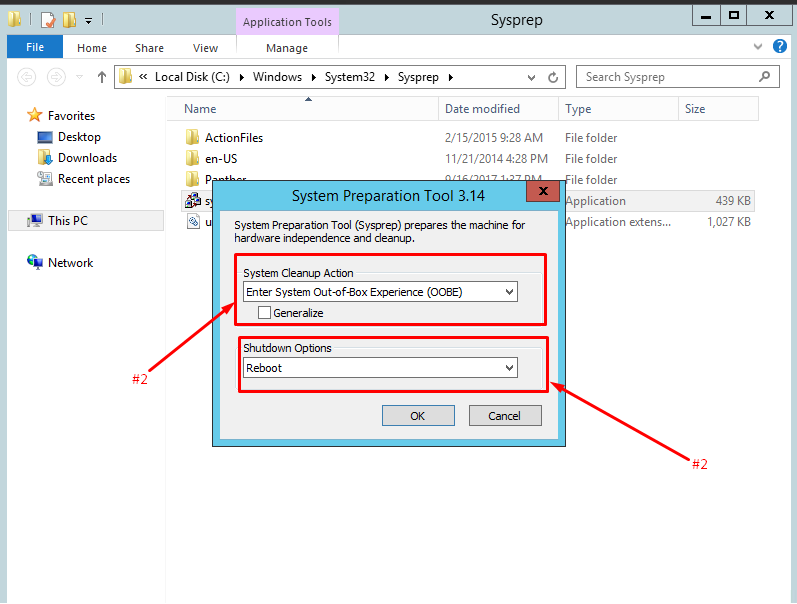
Cliquez sur OK, et votre nouveau SID sera généré.
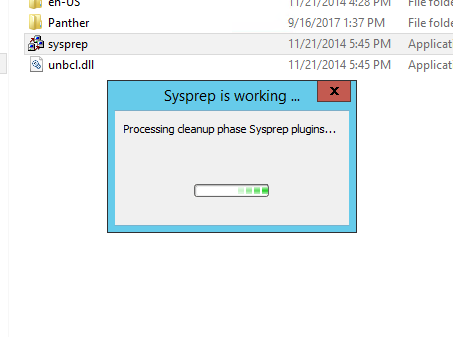
Une fois redémarré, reconnectez-vous et suivez les étapes pour modifier le mot de passe de l'Administrateur, le nom d'hôte et l'adresse IP.
Vous avez développé avec succès un nouveau SID.
Comparaison avec d'autres systèmes
Plusieurs autres systèmes sont disponibles pour la gestion et le suivi des identités utilisateur et de l'accès aux ressources du système. Parmi les méthodes les plus populaires, on trouve :
- LDAP, qui signifie Lightweight Directory Access Protocol, est utilisé pour accéder et gérer les informations d'annuaire. Il est couramment utilisé pour stocker les identités utilisateur et les contrôles d'accès aux ressources réseau. Cependant, contrairement au SID, LDAP ne fournit pas d'identifiant unique pour chaque principal de sécurité.
- Active Directory (AD) : AD est un service d'annuaire développé par Microsoft pour gérer les identités utilisateur et les contrôles d'accès dans un environnement Windows. AD utilise des SIDs pour identifier de manière unique chaque principal de sécurité dans le système.
- Security Assertion Markup Language (SAML) : SAML est une norme qui utilise XML pour échanger des données d'authentification et d'autorisation entre divers systèmes. Cependant, contrairement au SID, il n'offre pas d'identifiant distinct pour chaque principal de sécurité, mais il peut gérer les identités utilisateur et les contrôles d'accès dans un environnement distribué.
Cas d'utilisation du SID
Les SIDs sont utilisés de diverses manières dans un environnement Windows, notamment :
- Contrôle d'accès : les SIDs déterminent les droits d'accès et les autorisations d'un utilisateur aux ressources du système. Cela inclut diverses ressources réseau telles que les fichiers, les dossiers, les imprimantes, etc.
- Audit : les SIDs sont utilisés pour suivre l'activité des utilisateurs et générer des journaux d'audit. Cela est essentiel à des fins de sécurité et de conformité.
- Group Policy : les SIDs appliquent les paramètres de Group Policy à des principes de sécurité spécifiques ou à des groupes de principes de sécurité.
Caractéristiques des SIDs
Les principales caractéristiques des SIDs sont les suivantes :
- Unicité : les SIDs sont uniques pour chaque principe de sécurité dans un environnement Windows, garantissant que les contrôles d'accès et les autorisations sont appliqués avec précision.
- Persistance : les SIDs sont persistants, ce qui signifie qu'ils restent identiques même si un utilisateur modifie son nom d'utilisateur ou son domaine.
- Évolutivité : les SIDs peuvent être dimensionnés pour prendre en charge de nombreux utilisateurs et groupes dans un environnement Windows.
Avantages des SIDs
Les avantages des SIDs sont les suivants :
- Identification unique : les SIDs fournissent un identifiant unique pour chaque principe de sécurité dans un environnement Windows, garantissant que les contrôles d'accès et les autorisations sont appliqués avec précision.
- Persistance : les SIDs sont persistants, ce qui signifie qu'ils restent identiques même si un utilisateur modifie son nom d'utilisateur ou son domaine.
- Évolutivité : les SIDs peuvent être dimensionnés pour prendre en charge de nombreux utilisateurs et groupes dans un environnement Windows.
- Compatibilité : les SIDs sont pris en charge par diverses applications et services basés sur Windows.
Inconvénients des SIDs
Les inconvénients des SIDs sont les suivants :
- Complexité : les SIDs peuvent être complexes et difficiles à gérer, en particulier dans les grands environnements Windows.
- Sécurité : les SIDs servent à identifier les utilisateurs et les groupes, ce qui peut représenter un risque de sécurité s'ils tombent entre de mauvaises mains.
Options alternatives au SID
Plusieurs options alternatives à l'utilisation du SID existent pour gérer les identités utilisateurs et le contrôle d'accès dans un environnement Windows, notamment :
- OAuth : OAuth est un standard d'autorisation sécurisé qui permet aux utilisateurs d'accéder à des ressources tierces sans partager leurs identifiants de connexion. Il peut gérer les identités utilisateurs et le contrôle d'accès dans un environnement distribué.
- OpenID Connect : OpenID Connect est un protocole d'authentification basé sur OAuth 2.0. Cette fonctionnalité permet aux utilisateurs d'utiliser un seul identifiant de connexion pour accéder à plusieurs systèmes, offrant ainsi un processus d'authentification uniforme.
- Gestion des informations et des événements de sécurité (SIEM) : les systèmes SIEM sont utilisés pour surveiller et analyser les événements de sécurité dans un environnement réseau. Ils peuvent suivre l'activité des utilisateurs et générer des journaux d'audit à des fins de conformité et de sécurité.
Conclusions
Les SIDs sont un composant essentiel de la sécurité Windows et servent à identifier de manière unique chaque principal de sécurité du système. Ils offrent un moyen sécurisé et persistant de gérer les identités utilisateurs et le contrôle d'accès dans un environnement Windows. Cependant, les SIDs peuvent être complexes et difficiles à gérer, en particulier dans les grands environnements Windows, et ils peuvent représenter un risque de sécurité s'ils tombent entre de mauvaises mains. Les options alternatives pour gérer les identités utilisateurs et le contrôle d'accès dans un environnement Windows, notamment OAuth, OpenID Connect et les systèmes SIEM, peuvent fournir une sécurité et une flexibilité supplémentaires pour la gestion des identités et du contrôle d'accès.
Bonne utilisation !
Qu'est-ce qu'un SID sur un serveur ?SID signifie Security Identifier, c'est-à-dire un identifiant unique utilisé par les systèmes d'exploitation Windows pour identifier les comptes d'utilisateurs, les groupes et les comptes d'ordinateurs. Il est utilisé dans les listes de contrôle d'accès (ACL) pour déterminer quels utilisateurs ont accès à des ressources spécifiques.
Pourquoi quelqu'un voudrait-il générer un nouveau SID sur un serveur ?Il existe plusieurs raisons pour lesquelles quelqu'un pourrait vouloir générer un nouveau SID sur un serveur. Une raison courante est d'assurer la sécurité du serveur. Si un attaquant accède à un serveur et parvient à obtenir le SID, il peut l'utiliser pour accéder à d'autres systèmes du réseau. La génération d'un nouveau SID peut rendre plus difficile l'accès non autorisé par les attaquants.
Comment générer un nouveau SID sur un serveur ?Il existe plusieurs façons de générer un nouveau SID sur un serveur, selon le système d'exploitation et les exigences spécifiques. Une méthode courante consiste à utiliser l'outil Sysprep, intégré à Windows. Cet outil permet de généraliser le système, de supprimer les identifiants uniques comme le SID et de préparer le système pour le clonage ou la création d'une image.
La génération d'un nouveau SID sur un serveur affecte-t-elle le fonctionnement du serveur ?Dans la plupart des cas, la génération d'un nouveau SID sur un serveur n'affecte pas le fonctionnement du serveur. Cependant, certaines applications et services dépendent du SID pour fonctionner correctement. Avant de générer un nouveau SID, il est important de tester les applications ou services critiques pour s'assurer qu'ils continueront à fonctionner correctement.
Est-il nécessaire de générer régulièrement un nouveau SID sur un serveur ?Il n'est généralement pas nécessaire de générer régulièrement un nouveau SID sur un serveur. Toutefois, en cas de violation de la sécurité ou d'autre motif de soupçonner que le SID a été compromis, la génération d'un nouveau SID peut contribuer à garantir la sécurité du système.
Quelles sont les bonnes pratiques pour générer un nouveau SID sur un serveur ?Les bonnes pratiques pour générer un nouveau SID sur un serveur incluent le test des applications ou services critiques avant d'effectuer la modification, la sauvegarde du système avant tout changement et la documentation de la modification pour référence future. Il est également essentiel de s'assurer que tous les systèmes interagissant avec le serveur sont informés du nouveau SID.