
المعرف الأمني (SID) هو معرّف فريد يُسند لكل كيان أمني في بيئة Windows. الكيان الأمني هو مستخدم أو مجموعة أو حاسوب ممنوح الوصول إلى موارد النظام. ستستكشف هذه المقالة ما هو SID، وكيف يقارن بأنظمة أخرى، وحالات استخدامه، وميزاته، ومزاياه، وعيوبه، والخيارات البديلة، والاستنتاجات.
ما هو SID؟
SID هو سلسلة من الأحرف الأبجدية والأرقام التي تحدد كياناً أمنياً في بيئة Windows. عند تسجيل دخول مستخدم إلى حاسوب Windows، يحدد SID الخاص به حقوق الوصول والصلاحيات للموارد النظامية. يخصص نظام الأمان في Windows معرفات SID فريدة لكل كيان أمني. يمكن أن يختلف طول SID اعتماداً على نوع الكيان الأمني الذي يمثله.
سيوضح هذا الشرح كيفية توليد SID جديد في Windows Server 2012.
أداة إعداد النظام (Sysprep) هي تقنية يمكنك استخدامها مع أدوات النشر الأخرى لتثبيت أنظمة تشغيل Microsoft Windows بأقل تدخل ممكن من مدير أو فني.
أولاً، قم بتسجيل الدخول إلى خادم Windows الخاص بك. إذا لم يكن لديك خادم Windows، احصل عليه باتباع هذا الرابط.
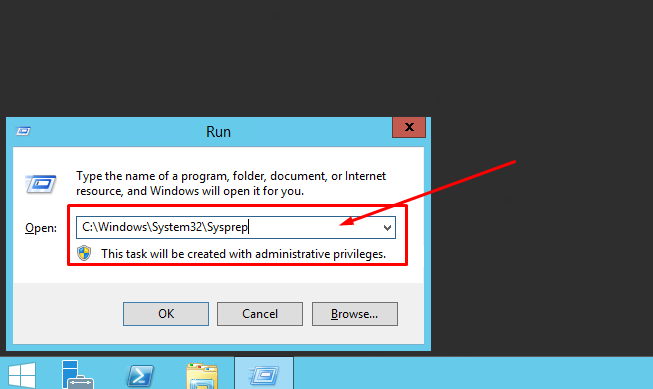
اضغط على Start+R في نفس الوقت، وسيفتح مربع التشغيل.
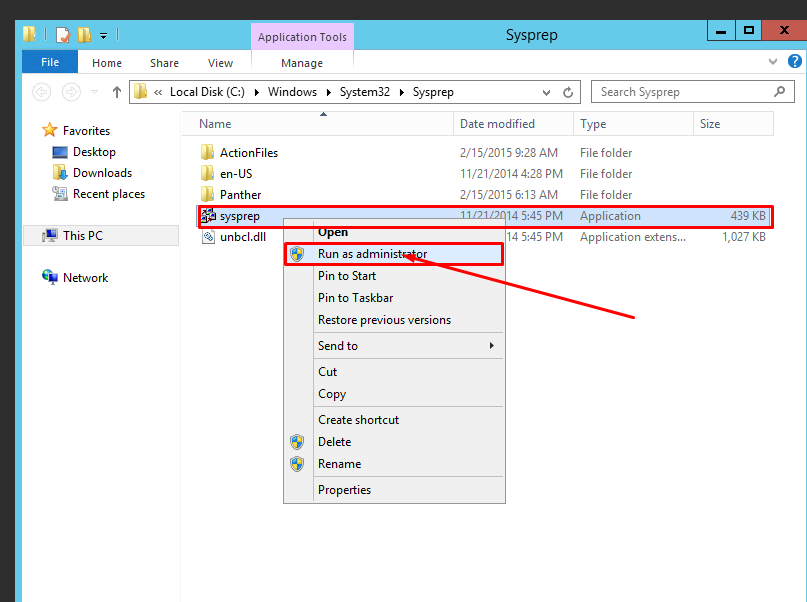
بعد ذلك، شغّل sysprep.exe كمسؤول.
بعد ذلك، ستفتح أداة إعداد النظام.
#1 في قسم إجراء تنظيف النظام، اختر:
إدخال تجربة النظام خارج الصندوق
#2. في قسم خيارات الإيقاف، اختر:
إعادة التشغيل
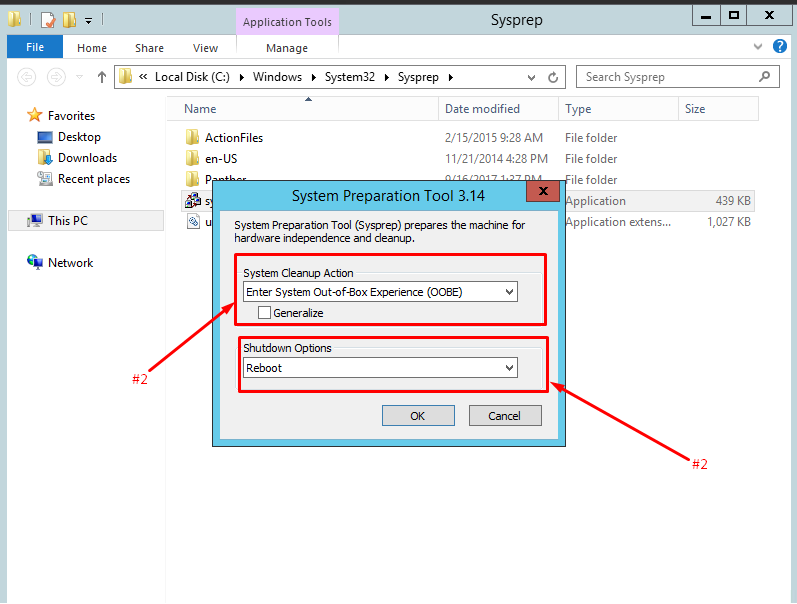
انقر على موافق، وسيتم توليد معرّف SID الجديد الخاص بك.
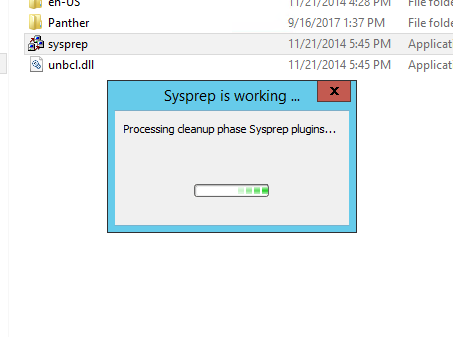
بعد إعادة التشغيل، سجّل الدخول مرة أخرى واتبع الخطوات لتغيير كلمة مرور المسؤول واسم المضيف وعنوان IP.
لقد نجحت في تطوير معرّف SID جديد.
مقارنة بأنظمة أخرى
تتوفر أنظمة أخرى عديدة لإدارة وتتبع هويات المستخدمين والوصول إلى موارد النظام. وتشمل بعض أكثر الطرق شيوعاً:
- LDAP، وهو اختصار لبروتوكول الوصول إلى الدليل الخفيف، يُستخدم للوصول إلى معلومات الدليل وإدارتها. ويُستخدم بشكل شائع لتخزين هويات المستخدمين وضوابط الوصول لموارد الشبكة. ومع ذلك، على عكس SID، لا يوفر LDAP معرّفاً فريداً لكل كيان أمني.
- Active Directory (AD): AD هو خدمة دليل طوّرتها Microsoft لإدارة هويات المستخدمين وضوابط الوصول في بيئة Windows. يستخدم AD معرّفات SID لتحديد كل كيان أمني في النظام بشكل فريد.
- لغة وسم المطالبات الأمنية (SAML): SAML هو معيار يستخدم XML لتبادل بيانات المصادقة والتفويض بين أنظمة مختلفة. ومع ذلك، على عكس SID، لا يوفر معرّفاً مميزاً لكل كيان أمني، لكنه يمكنه إدارة هويات المستخدمين وضوابط الوصول في بيئة موزعة.
حالات استخدام SID
تُستخدم معرّفات SID بطرق متنوعة في بيئة Windows، بما في ذلك:
- التحكم في الوصول: تحدد معرّفات SID صلاحيات الوصول وأذونات المستخدم للموارد النظامية. ويشمل ذلك موارد الشبكة المختلفة مثل الملفات والمجلدات والطابعات وما إلى ذلك.
- التدقيق: تُستخدم معرفات SID لتتبع نشاط المستخدم وإنشاء سجلات التدقيق. وهذا أمر مهم لأغراض الأمان والامتثال.
- سياسة المجموعة: تُطبّق معرفات SID إعدادات سياسة المجموعة على كيانات الأمان المحددة أو مجموعات كيانات الأمان.
ميزات معرف SID
تشمل الميزات الرئيسية لمعرف SID ما يلي:
- الفريدة: معرفات SID فريدة لكل كيان أمان في بيئة Windows، مما يضمن تطبيق ضوابط الوصول والصلاحيات بدقة.
- الثبات: معرفات SID ثابتة، أي أنها تبقى كما هي حتى لو غيّر المستخدم اسم المستخدم أو النطاق.
- قابلية التوسع: يمكن توسيع نطاق معرفات SID لدعم عدد كبير من المستخدمين والمجموعات في بيئة Windows.
مزايا معرف SID
تشمل فوائد معرف SID ما يلي:
- التعريف الفريد: توفر معرفات SID معرّفًا فريدًا لكل كيان أمان في بيئة Windows، مما يضمن تطبيق ضوابط الوصول والصلاحيات بدقة.
- الثبات: معرفات SID ثابتة، أي أنها تبقى كما هي حتى لو غيّر المستخدم اسم المستخدم أو النطاق.
- قابلية التوسع: يمكن توسيع نطاق معرفات SID لدعم عدد كبير من المستخدمين والمجموعات في بيئة Windows.
- التوافق: تدعم معرفات SID تطبيقات وخدمات مختلفة مبنية على Windows.
عيوب معرف SID
تشمل عيوب معرف SID ما يلي:
- التعقيد: قد تكون معرفات SID معقدة وصعبة الإدارة، خاصة في بيئات Windows الكبيرة.
- الأمان: يمكن استخدام معرفات SID لتحديد المستخدمين والمجموعات، مما قد يشكل خطراً أمنياً إذا وقعت في الأيدي الخطأ.
بدائل SID
هناك عدة بدائل لاستخدام SID لإدارة هويات المستخدمين وتحكمات الوصول في بيئة Windows، بما في ذلك:
- OAuth: OAuth هو معيار تفويض آمن يتيح للمستخدمين الوصول إلى موارد أطراف ثالثة دون مشاركة بيانات تسجيل الدخول الخاصة بهم. ويمكنه إدارة هويات المستخدمين وتحكمات الوصول في بيئة موزعة.
- OpenID Connect: OpenID Connect هو بروتوكول مصادقة مبني على OAuth 2.0. تتيح هذه الميزة للمستخدمين استخدام بيانات تسجيل دخول واحدة للوصول إلى أنظمة متعددة، مما يوفر عملية مصادقة موحدة.
- إدارة معلومات الأحداث والأمن (SIEM): تُستخدم أنظمة SIEM لمراقبة وتحليل الأحداث الأمنية في بيئة الشبكة. ويمكنها تتبع نشاط المستخدم وإنشاء سجلات تدقيق لأغراض الامتثال والأمن.
الاستنتاجات
تُعد معرفات SID مكوناً حاسماً في أمان Windows وتُستخدم لتحديد كل كيان أمني في النظام بشكل فريد. توفر طريقة آمنة وثابتة لإدارة هويات المستخدمين وتحكمات الوصول في بيئة Windows. ومع ذلك، يمكن أن تكون معرفات SID معقدة وصعبة الإدارة، خاصة في بيئات Windows الكبيرة، وقد تشكل خطراً أمنياً إذا وقعت في الأيدي الخطأ. يمكن للبدائل الأخرى لإدارة هويات المستخدمين وتحكمات الوصول في بيئة Windows، بما في ذلك OAuth وOpenID Connect وأنظمة SIEM، أن توفر أماناً ومرونة إضافيين لإدارة هويات المستخدمين وتحكمات الوصول.
استمتع!
ما هو SID في الخادم؟SID هو اختصار ل Security Identifier، وهو معرّف فريد تستخدمه أنظمة تشغيل Windows لتحديد حسابات المستخدمين والمجموعات وحسابات الحواسيب. يُستخدم في قوائم التحكم في الوصول (ACLs) لتحديد المستخدمين الذين لديهم صلاحية الوصول إلى موارد محددة.
لماذا قد يرغب شخص ما في توليد SID جديد في الخادم؟هناك عدة تفسيرات لسبب رغبة شخص ما في توليد SID جديد في الخادم. أحد الأسباب الشائعة هو ضمان أمان الخادم. إذا حصل مهاجم على دخول إلى الخادم وتمكن من الحصول على SID، فقد يتمكن من استخدامه للوصول إلى أنظمة أخرى على الشبكة. يمكن أن يجعل توليد SID جديد من الصعب على المهاجمين الحصول على وصول غير مصرح به.
كيف تولّد SID جديد في الخادم؟هناك عدة طرق مختلفة لتوليد SID جديد في الخادم، اعتمادًا على نظام التشغيل والمتطلبات المحددة. إحدى الطرق الشائعة هي استخدام أداة Sysprep، المدمجة في Windows. يمكن استخدام هذه الأداة لتعميم النظام، وإزالة المعرّفات الفريدة مثل SID، وتجهيز النظام للنسخ أو إنشاء صورة.
هل يؤثر توليد SID جديد في الخادم على وظيفة الخادم؟في معظم الحالات، لن يؤثر توليد SID جديد في الخادم على وظيفة الخادم. ومع ذلك، هناك بعض التطبيقات والخدمات التي تعتمد على SID للعمل بشكل صحيح. قبل توليد SID جديد، من المهم اختبار أي تطبيقات أو خدمات حرجة للتأكد من أنها ستستمر في العمل بشكل صحيح.
هل من الضروري توليد SID جديد في الخادم بانتظام؟لا يكون من الضروري عادةً توليد SID جديد على الخادم بانتظام. ومع ذلك، في حال حدوث اختراق أمني أو وجود سبب آخر يدعو للشك في تسريب SID، يمكن أن يساعد توليد SID جديد في ضمان أمان النظام.
ما هي بعض أفضل الممارسات لتوليد SID جديد على الخادم؟تشمل بعض أفضل الممارسات لتوليد SID جديد على الخادم اختبار التطبيقات أو الخدمات الحرجة قبل إجراء التغيير، ونسخ النظام احتياطياً قبل إجراء أي تعديلات، وتوثيق التغيير للاستخدام المستقبلي. كما يُعد من المبادئ الأساسية التأكد من أن جميع الأنظمة التي تتفاعل مع الخادم على دراية ب SID الجديد.