
Um Security Identifier (SID) é um identificador único atribuído a cada principal de segurança em um ambiente Windows. Um principal de segurança é um usuário, grupo ou computador com acesso a recursos do sistema. Este artigo explorará o que é um SID, como ele se compara a outros sistemas, casos de uso, recursos, vantagens, desvantagens, opções alternativas e conclusões.
O que é SID?
Um SID é uma sequência de caracteres alfanuméricos que identifica um principal de segurança em um ambiente Windows. Quando um usuário faz login em um computador Windows, seu SID determina seus direitos de acesso e permissões aos recursos do sistema. O subsistema de segurança do Windows atribui SIDs únicos a cada principal de segurança. O comprimento de um SID pode variar dependendo do tipo de principal de segurança que ele representa.
Este tutorial explicará como gerar um novo SID no Windows Server 2012.
A ferramenta System Preparation (Sysprep) é uma tecnologia que você pode usar com outras ferramentas de implantação para instalar sistemas operacionais Microsoft Windows com intervenção mínima de um administrador ou técnico.
Primeiro, faça login no seu servidor Windows. Se você não tiver um servidor Windows, obtenha um seguindo este link.
Pressione Start+R ao mesmo tempo e a janela Executar será aberta.
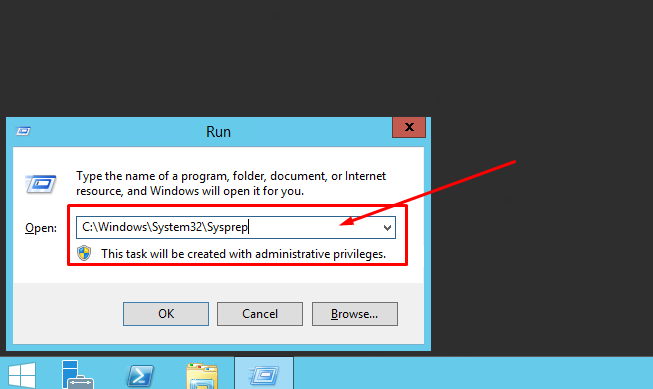
Em seguida, execute sysprep.exe como administrador.
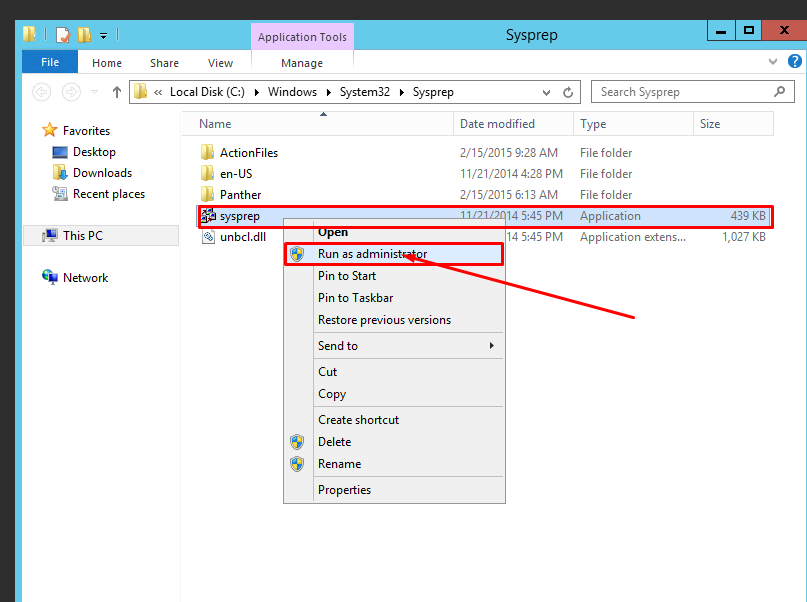
Em seguida, a ferramenta System Preparation será aberta.
#1 Na seção System Cleanup Action, escolha :
Inserir Experiência de Primeira Utilização do Sistema
#2. Na seção Shutdown Options, escolha :
Reboot
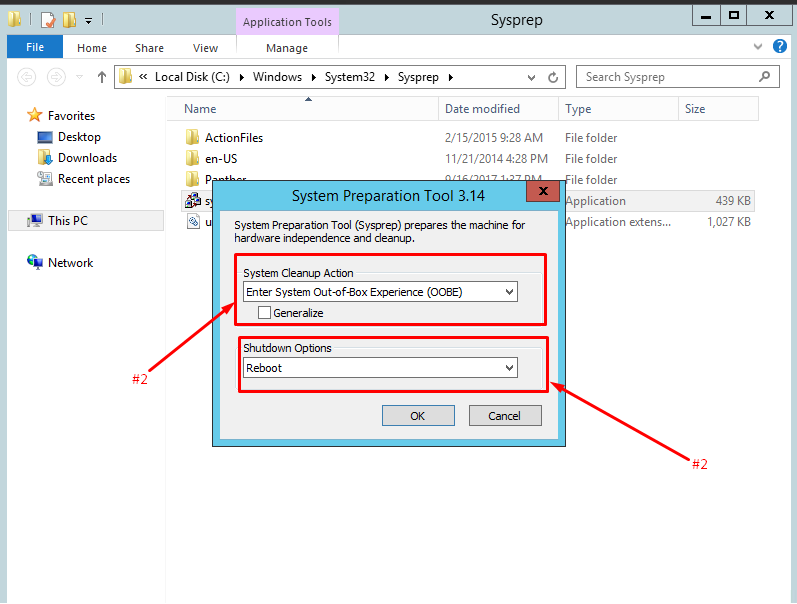
Clique em OK e seu novo SID será gerado.
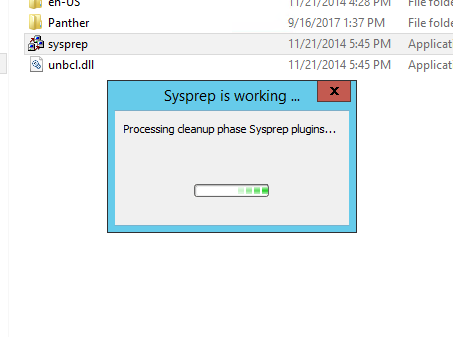
Após a reinicialização, entre novamente e siga as etapas para alterar a senha do Administrador, o Hostname e o IP Address.
Você desenvolveu com sucesso um novo SID.
Comparação com outros sistemas
Vários outros sistemas estão disponíveis para gerenciar e rastrear identidades de usuários e o acesso a recursos do sistema. Alguns dos métodos mais populares incluem:
- LDAP, que significa Lightweight Directory Access Protocol, é usado para acessar e gerenciar informações de diretório. É comumente usado para armazenar identidades de usuários e controles de acesso para recursos de rede. No entanto, ao contrário do SID, o LDAP não fornece um identificador único para cada principal de segurança.
- Active Directory (AD): O AD é um serviço de diretório desenvolvido pela Microsoft para gerenciar identidades de usuários e controles de acesso em um ambiente Windows. O AD usa SIDs para identificar cada principal de segurança no sistema de forma única.
- Security Assertion Markup Language (SAML): O SAML é um padrão que usa XML para trocar dados de autenticação e autorização entre vários sistemas. No entanto, ao contrário do SID, não oferece um identificador distinto para cada principal de segurança, mas pode gerenciar identidades de usuários e controles de acesso em um ambiente distribuído.
Casos de uso do SID
Os SIDs são usados de várias maneiras em um ambiente Windows, incluindo:
- Controle de Acesso: Os SIDs determinam os direitos de acesso e as permissões de um usuário para recursos do sistema. Isso abrange vários recursos de rede, como arquivos, pastas, impressoras, etc.
- Auditoria: os SIDs são usados para rastrear a atividade do usuário e gerar logs de auditoria. Isso é importante para fins de segurança e conformidade.
- Group Policy: os SIDs aplicam as configurações do Group Policy a principais de segurança específicos ou a grupos de principais de segurança.
Recursos do SID
Os principais recursos do SID incluem:
- Unicidade: os SIDs são únicos para cada principal de segurança em um ambiente Windows, garantindo que os controles de acesso e as permissões sejam aplicados com precisão.
- Persistência: os SIDs são persistentes, o que significa que permanecem os mesmos mesmo se o usuário alterar seu nome de usuário ou domínio.
- Escalabilidade: os SIDs podem ser escalados para suportar muitos usuários e grupos em um ambiente Windows.
Vantagens do SID
Os benefícios do SID incluem:
- Identificação única: os SIDs fornecem um identificador único para cada principal de segurança em um ambiente Windows, garantindo que os controles de acesso e as permissões sejam aplicados com precisão.
- Persistência: os SIDs são persistentes, o que significa que permanecem os mesmos mesmo se o usuário alterar seu nome de usuário ou domínio.
- Escalabilidade: os SIDs podem ser escalados para suportar muitos usuários e grupos em um ambiente Windows.
- Compatibilidade: os SIDs são suportados por diversos aplicativos e serviços baseados em Windows.
Desvantagens do SID
As desvantagens do SID incluem:
- Complexidade: os SIDs podem ser complexos e desafiadores de gerenciar, especialmente em grandes ambientes Windows.
- Segurança: SIDs podem ser usados para identificar usuários e grupos, o que pode representar um risco de segurança se caírem em mãos erradas.
Opções alternativas ao SID
Existem várias opções alternativas ao uso de SID para gerenciar identidades de usuários e controles de acesso em um ambiente Windows, incluindo:
- OAuth: O OAuth é um padrão seguro de autorização que permite que os usuários acessem recursos de terceiros sem compartilhar suas credenciais de login. Ele pode gerenciar identidades de usuários e controles de acesso em um ambiente distribuído.
- OpenID Connect: O OpenID Connect é um protocolo de autenticação construído sobre o OAuth 2.0. Essa funcionalidade permite que os usuários usem uma única credencial de login para acessar múltiplos sistemas, fornecendo um processo de autenticação uniforme.
- Gerenciamento de Informações e Eventos de Segurança (SIEM): Os sistemas SIEM são usados para monitorar e analisar eventos de segurança em um ambiente de rede. Eles podem rastrear a atividade do usuário e gerar logs de auditoria para fins de conformidade e segurança.
Conclusões
Os SIDs são um componente crítico da segurança do Windows e são usados para identificar de forma única cada principal de segurança no sistema. Eles fornecem uma maneira segura e persistente de gerenciar identidades de usuários e controles de acesso em um ambiente Windows. No entanto, os SIDs podem ser complexos e desafiadores de gerenciar, especialmente em grandes ambientes Windows, e podem representar um risco de segurança se caírem em mãos erradas. Opções alternativas para gerenciar identidades de usuários e controles de acesso em um ambiente Windows, incluindo OAuth, OpenID Connect e sistemas SIEM, podem fornecer segurança e flexibilidade adicionais para o gerenciamento de identidades de usuários e controles de acesso.
Aproveite!
O que é um SID em um servidor?SID significa Security Identifier, um identificador único que os sistemas operacionais Windows usam para identificar contas de usuário, grupos e contas de computador. Ele é usado em listas de controle de acesso (ACLs) para determinar quais usuários têm acesso a recursos específicos.
Por que alguém gostaria de gerar um novo SID em um servidor?Existem algumas explicações para o motivo de alguém querer gerar um novo SID em um servidor. Um motivo comum é garantir a segurança do servidor. Se um invasor tiver acesso a um servidor e conseguir obter o SID, poderá usá-lo para acessar outros sistemas na rede. Gerar um novo SID pode dificultar o acesso não autorizado por invasores.
Como você gera um novo SID em um servidor?Existem algumas maneiras diferentes de gerar um novo SID em um servidor, dependendo do sistema operacional e dos requisitos específicos. Um método comum é usar a ferramenta Sysprep, que faz parte do Windows. Essa ferramenta pode ser usada para generalizar o sistema, remover identificadores únicos como o SID e preparar o sistema para clonagem ou criação de imagem.
Gerar um novo SID em um servidor afeta o funcionamento do servidor?Na maioria dos casos, gerar um novo SID em um servidor não afeta o funcionamento do servidor. No entanto, alguns aplicativos e serviços dependem do SID para funcionar corretamente. Antes de gerar um novo SID, é importante testar aplicativos ou serviços críticos para garantir que continuarão a funcionar corretamente.
É necessário gerar um novo SID em um servidor regularmente?Geralmente, não é necessário gerar um novo SID em um servidor com frequência. No entanto, em caso de violação de segurança ou de qualquer outra razão para suspeitar que o SID foi comprometido, gerar um novo SID pode ajudar a garantir a segurança do sistema.
Quais são algumas boas práticas para gerar um novo SID em um servidor?Algumas boas práticas para gerar um novo SID em um servidor incluem testar aplicativos ou serviços críticos antes de fazer a alteração, fazer backup do sistema antes de qualquer mudança e documentar a alteração para referência futura. Também é fundamental garantir que todos os sistemas que interagem com o servidor estejam cientes do novo SID.