
Un identificador de seguridad (SID) es un identificador único asignado a cada principal de seguridad en un entorno de Windows. Un principal de seguridad es un usuario, grupo o computadora al que se le otorga acceso a los recursos del sistema. Este artículo explorará qué es un SID, cómo se compara con otros sistemas, sus casos de uso, características, ventajas, desventajas, opciones alternativas y conclusiones.
¿Qué es un SID?
Un SID es una cadena de caracteres alfanuméricos que identifica a un principal de seguridad en un entorno de Windows. Cuando un usuario inicia sesión en una computadora con Windows, su SID determina sus derechos de acceso y permisos sobre los recursos del sistema. El subsistema de seguridad de Windows asigna SIDs únicos para cada principal de seguridad. La longitud de un SID puede variar según el tipo de principal de seguridad que representa.
Este tutorial explicará cómo generar un nuevo SID en Windows Server 2012.
La herramienta de preparación del sistema (Sysprep) es una tecnología que puede utilizar junto con otras herramientas de implementación para instalar sistemas operativos de Microsoft Windows con una intervención mínima por parte de un administrador o técnico.
Primero, inicie sesión en su servidor de Windows. Si no tiene un servidor de Windows, obtenga uno siguiendo este enlace.
Presione Start+R al mismo tiempo y se abrirá Ejecutar.
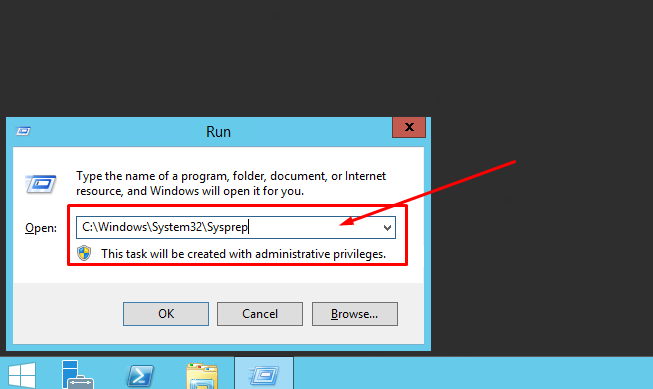
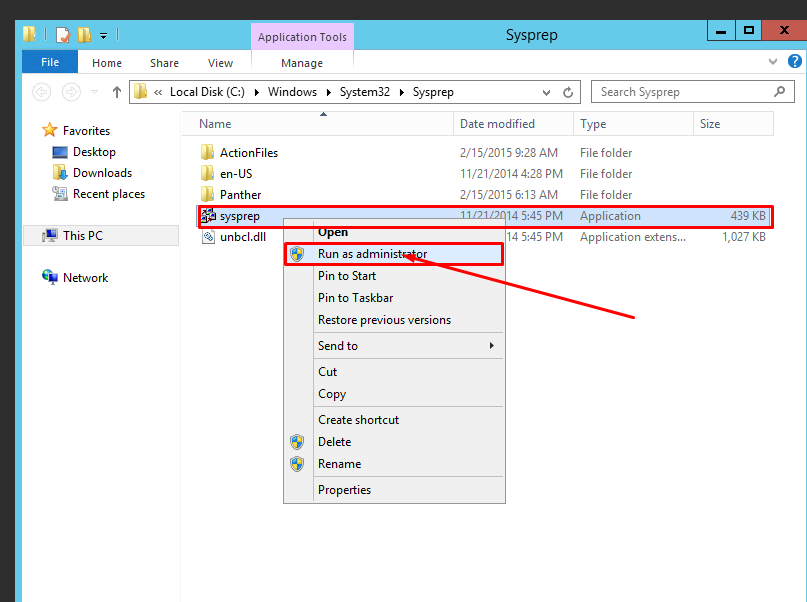
A continuación, ejecute sysprep.exe como administrador.
A continuación, se abrirá la herramienta de preparación del sistema.
#1 En la sección Acciones de limpieza del sistema, elija:
Ingresar a la experiencia fuera de la caja del sistema
#2. En la sección Opciones de apagado, elija:
Reiniciar
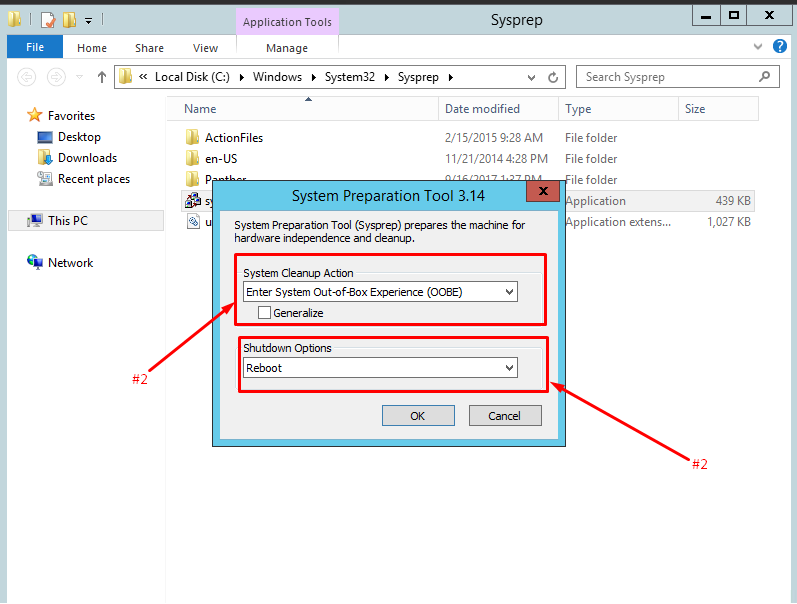
Haga clic en Aceptar y se generará su nuevo SID.
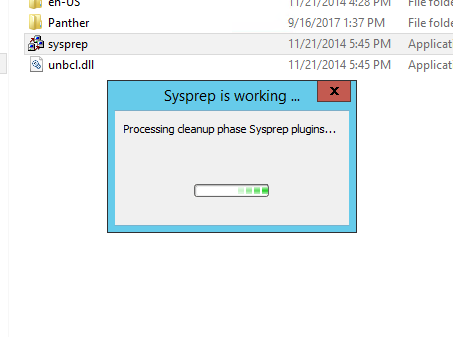
Una vez reiniciado, inicie sesión de nuevo y siga los pasos para cambiar la contraseña de Administrador, el nombre del host y la dirección IP.
Ha desarrollado correctamente un nuevo SID.
Comparación con otros sistemas
Existen varios otros sistemas disponibles para gestionar y hacer seguimiento de las identidades de usuario y el acceso a los recursos del sistema. Algunos de los métodos más populares incluyen:
- LDAP, que significa Protocolo ligero de acceso a directorios, se utiliza para acceder y gestionar información de directorios. Se usa comúnmente para almacenar identidades de usuario y controles de acceso para recursos de red. Sin embargo, a diferencia de SID, LDAP no proporciona un identificador único para cada principal de seguridad.
- Active Directory (AD): AD es un servicio de directorios desarrollado por Microsoft para gestionar identidades de usuario y controles de acceso en un entorno de Windows. AD utiliza SIDs para identificar de forma única cada principal de seguridad en el sistema.
- Security Assertion Markup Language (SAML): SAML es un estándar que utiliza XML para intercambiar datos de autenticación y autorización entre varios sistemas. Sin embargo, a diferencia de SID, no ofrece un identificador distintivo para cada principal de seguridad, pero puede gestionar identidades de usuario y controles de acceso en un entorno distribuido.
Casos de uso de SID
Los SIDs se utilizan de diversas formas en un entorno de Windows, entre ellas:
- Control de acceso: los SIDs determinan los derechos de acceso y permisos de un usuario a los recursos del sistema. Esto abarca diversos recursos de red, como archivos, carpetas, impresoras, etc.
- Auditoría: Los SIDs se utilizan para rastrear la actividad del usuario y generar registros de auditoría. Esto es importante con fines de seguridad y cumplimiento.
- Directiva de grupo: Los SIDs aplican las configuraciones de Directiva de grupo a principios de seguridad específicos o a grupos de principios de seguridad.
Características del SID
Las características principales del SID incluyen:
- Unicidad: Los SIDs son únicos para cada principio de seguridad en un entorno de Windows, lo que garantiza que los controles de acceso y los permisos se apliquen con precisión.
- Persistencia: Los SIDs son persistentes, lo que significa que permanecen los mismos incluso si un usuario cambia su nombre de usuario o dominio.
- Escalabilidad: Los SIDs pueden escalarse para soportar a muchos usuarios y grupos en un entorno de Windows.
Ventajas del SID
Las ventajas del SID incluyen:
- Identificación única: Los SIDs proporcionan un identificador único para cada principio de seguridad en un entorno de Windows, lo que garantiza que los controles de acceso y los permisos se apliquen con precisión.
- Persistencia: Los SIDs son persistentes, lo que significa que permanecen los mismos incluso si un usuario cambia su nombre de usuario o dominio.
- Escalabilidad: Los SIDs pueden escalarse para soportar a muchos usuarios y grupos en un entorno de Windows.
- Compatibilidad: Los SIDs son compatibles con diversas aplicaciones y servicios basados en Windows.
Desventajas del SID
Las desventajas del SID incluyen:
- Complejidad: Los SIDs pueden ser complejos y difíciles de gestionar, especialmente en entornos de Windows de gran tamaño.
- Seguridad: los SIDs se pueden utilizar para identificar usuarios y grupos, lo cual puede suponer un riesgo de seguridad si caen en manos equivocadas.
Opciones alternativas al SID
Existen varias opciones alternativas al uso de SID para gestionar identidades de usuario y controles de acceso en un entorno de Windows, entre ellas:
- OAuth: OAuth es un estándar de autorización seguro que permite a los usuarios acceder a recursos de terceros sin compartir sus credenciales de inicio de sesión. Puede gestionar identidades de usuario y controles de acceso en un entorno distribuido.
- OpenID Connect: OpenID Connect es un protocolo de autenticación basado en OAuth 2.0. Esta función permite a los usuarios utilizar una sola credencial de inicio de sesión para acceder a múltiples sistemas, proporcionando un proceso de autenticación uniforme.
- Gestión de información y eventos de seguridad (SIEM): los sistemas SIEM se utilizan para supervisar y analizar eventos de seguridad en un entorno de red. Pueden rastrear la actividad del usuario y generar registros de auditoría con fines de cumplimiento y seguridad.
Conclusiones
Los SIDs son un componente crítico de la seguridad de Windows y se utilizan para identificar de forma única a cada principal de seguridad del sistema. Proporcionan una forma segura y persistente de gestionar identidades de usuario y controles de acceso en un entorno de Windows. Sin embargo, los SIDs pueden ser complejos y difíciles de gestionar, especialmente en entornos de Windows de gran escala, y pueden suponer un riesgo de seguridad si caen en manos equivocadas. Las opciones alternativas para gestionar identidades de usuario y controles de acceso en un entorno de Windows, como OAuth, OpenID Connect y sistemas SIEM, pueden ofrecer seguridad y flexibilidad adicionales para la gestión de identidades de usuario y controles de acceso.
¡Disfrútelo!
¿Qué es un SID en un servidor?SID significa Security Identifier (identificador de seguridad), un identificador único que los sistemas operativos Windows utilizan para identificar cuentas de usuario, grupos y cuentas de equipo. Se emplea en las listas de control de acceso (ACL) para determinar qué usuarios tienen acceso a recursos específicos.
¿Por qué alguien querría generar un nuevo SID en un servidor?Existen varias razones por las que alguien podría querer generar un nuevo SID en un servidor. Una razón común es garantizar la seguridad del servidor. Si un atacante accede a un servidor y obtiene el SID, podría utilizarlo para acceder a otros sistemas de la red. Generar un nuevo SID puede dificultar que los atacantes obtengan acceso no autorizado.
¿Cómo se genera un nuevo SID en un servidor?Hay varias formas de generar un nuevo SID en un servidor, dependiendo del sistema operativo y los requisitos específicos. Un método común es utilizar la herramienta Sysprep, integrada en Windows. Esta herramienta puede usarse para generalizar el sistema, eliminar identificadores únicos como el SID y preparar el sistema para clonación o creación de imágenes.
¿Afectará la generación de un nuevo SID en un servidor a la funcionalidad del servidor?En la mayoría de los casos, generar un nuevo SID en un servidor no afectará la funcionalidad del servidor. Sin embargo, hay algunas aplicaciones y servicios que dependen del SID para funcionar correctamente. Antes de generar un nuevo SID, es importante probar las aplicaciones o servicios críticos para asegurarse de que seguirán funcionando correctamente.
¿Es necesario generar un nuevo SID en un servidor periódicamente?Por lo general, no es necesario generar un nuevo SID en un servidor de forma regular. Sin embargo, si se produce una vulnerabilidad de seguridad u otra razón para sospechar que el SID ha sido comprometido, generar un nuevo SID puede ayudar a garantizar la seguridad del sistema.
¿Cuáles son algunas mejores prácticas para generar un nuevo SID en un servidor?Algunas mejores prácticas para generar un nuevo SID en un servidor incluyen probar las aplicaciones o servicios críticos antes de realizar el cambio, realizar una copia de seguridad del sistema antes de realizar cualquier modificación y documentar el cambio para futuras referencias. También es fundamental asegurarse de que todos los sistemas que interactúan con el servidor estén al tanto del nuevo SID.