
Installer et configurer le scanner de vulnérabilités Nessus sur Debian
Qu'est-ce que le scanner de vulnérabilités Nessus ?
Le scanner de vulnérabilités Nessus identifie les vulnérabilités, les mauvaises configurations et autres menaces de sécurité au sein d'un réseau. Il est conçu pour analyser les réseaux et les systèmes afin de détecter les vulnérabilités potentielles exploitables par des attaquants. Le scanner dispose d'une base de données de vulnérabilités connues et peut identifier les nouvelles vulnérabilités dès leur découverte. Les professionnels de l'informatique et les chercheurs en sécurité l'utilisent largement pour évaluer la posture de sécurité d'un réseau ou d'un système.
Les plugins Nessus existent sous de nombreuses formes et sont très flexibles. Commençons par le processus d'installation.
Étape 1 : Démarrer votre système
Ceux qui disposent déjà d'un système opérationnel doivent ignorer cette étape et mettre à jour leur système.
- Connectez-vous à votre système ou enregistrez un système nouvellement créé en vous connectant à votre VPSie compte.
- Connectez-vous par SSH en utilisant les identifiants que nous vous avons envoyés par e-mail.
- Une fois connecté à votre instance Debian, exécutez ces commandes pour mettre à jour votre système.
# sudo apt update

# sudo apt -y upgrade
Étape 2 : Télécharger et installer le scanner de vulnérabilités Nessus
L'installation de Nessus sur Debian est aussi simple que le téléchargement du paquet .deb depuis la page de téléchargement de Nessus.Vous pouvez installer Nessus en exécutant la commande suivante après avoir téléchargé le fichier.
# cd Downloads

# sudo apt install -f ./Nessus-10.0.2-debian6_amd64.deb
Étape 3 : Lancer et activer le service Nessus
Exécutez les commandes suivantes pour démarrer et activer le service nessusd :
# sudo systemctl start nessusd

# sudo systemctl enable nessusd.service
Vérifiez si le service est en cours d'exécution :
# systemctl status nessusd.service
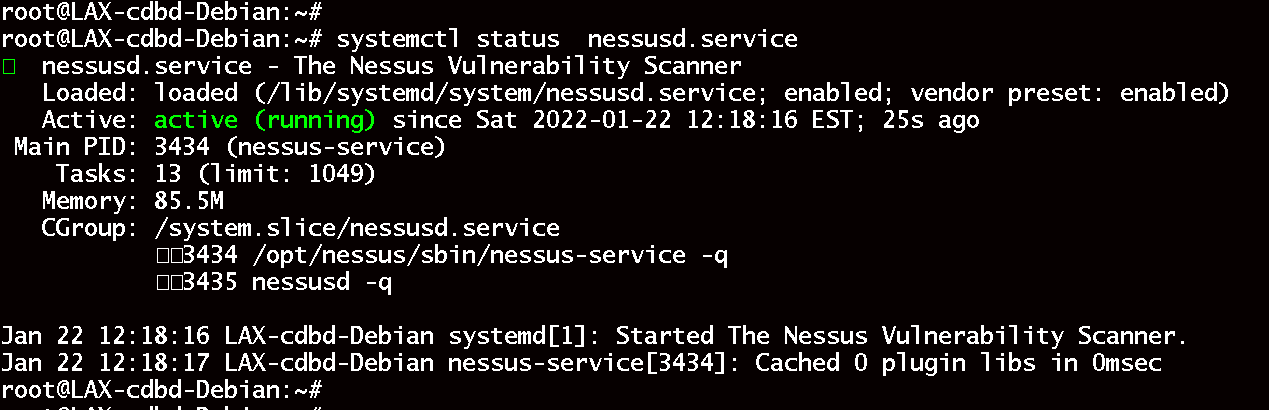
Assurez-vous que Nessus écoute sur le port 8834 :
# sudo ss -plunt|grep 8834
Autorisez le port (8834) sur lequel Nessus écoute si UFW est activé :
# sudo ufw allow 8834/tcp
Étape 4 : Configurer Nessus
Vous pouvez maintenant accéder à l'interface web à l'adresse https://{ServerIP}:8834.
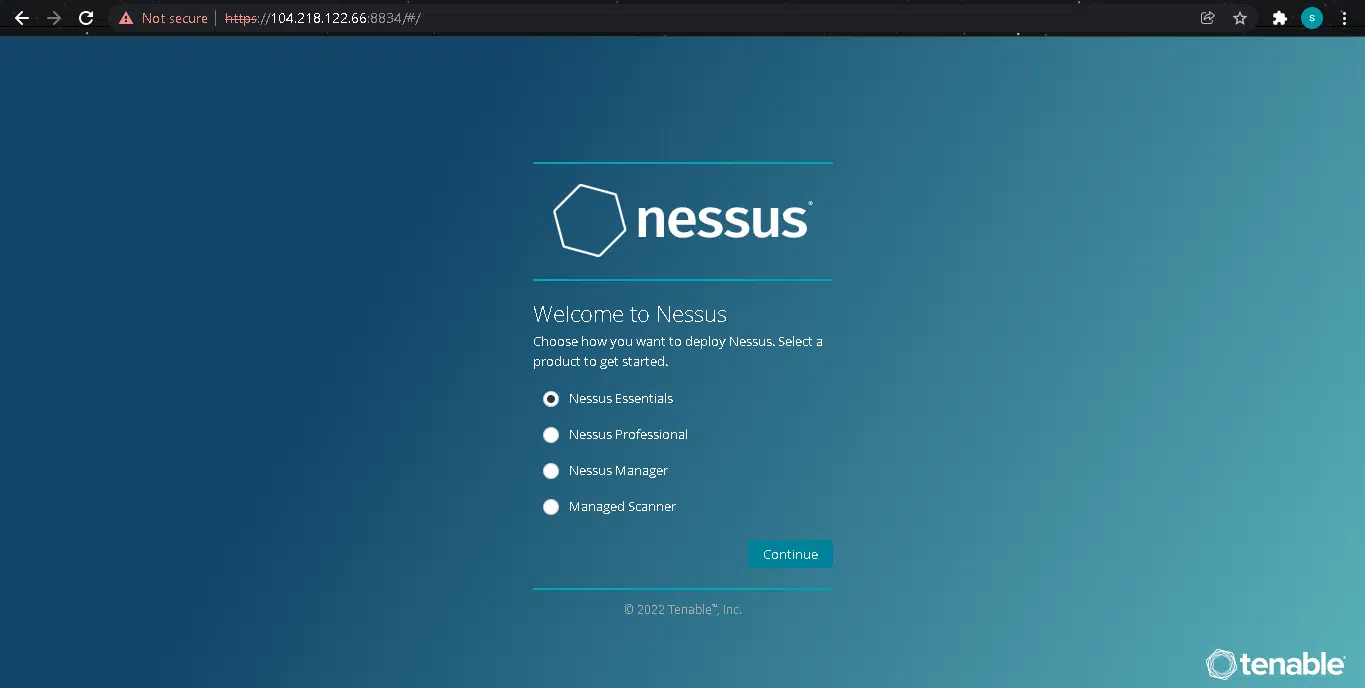
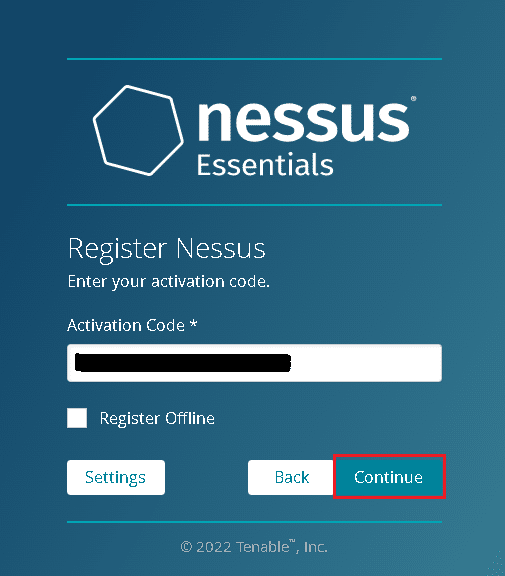
Nous allons maintenant installer Nessus Essentials. Nessus vous enverra un code d'activation par e-mail après que vous aurez fourni vos informations.
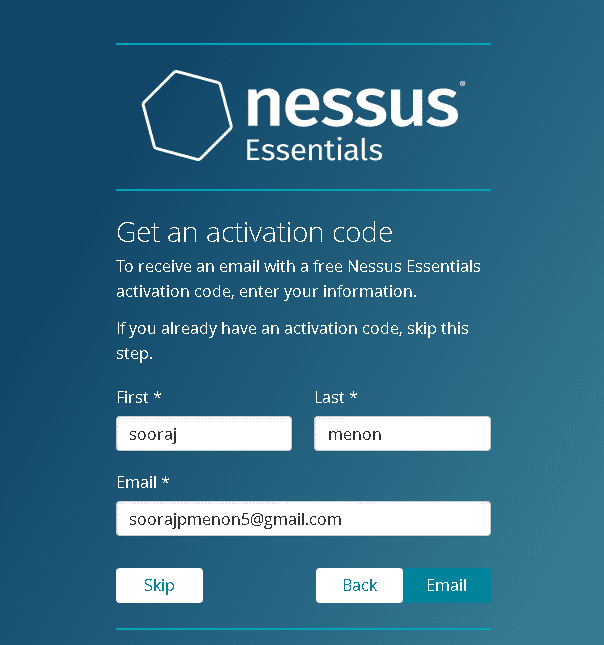
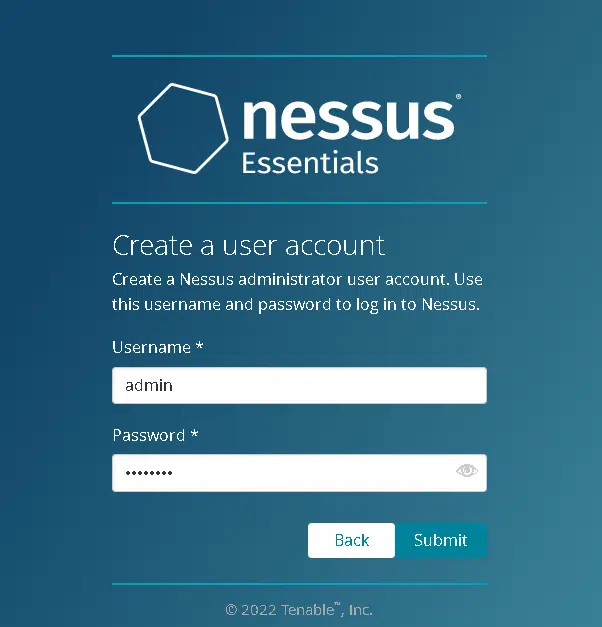
Configurez un compte administrateur pour Nessus.
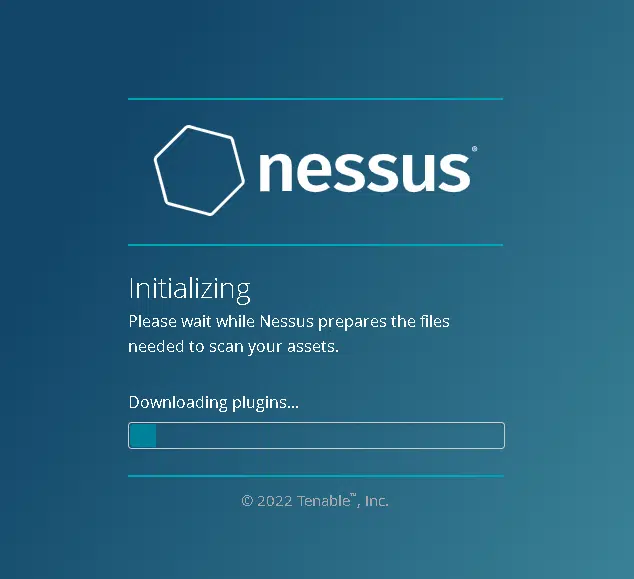
Les plugins requis par Nessus seront compilés et installés au cours de ce processus. Veuillez patienter pendant cette opération.
Étape 4 : Rechercher les vulnérabilités avec Nessus
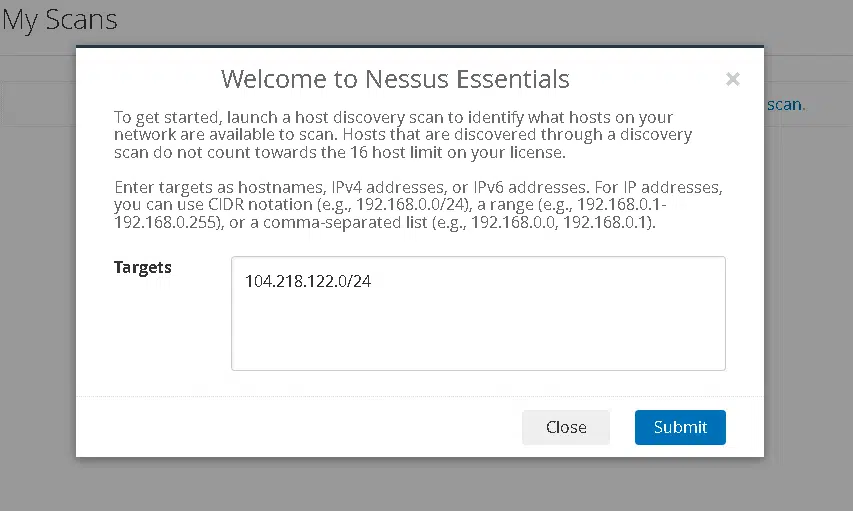
Une fois terminé, le processus de scan peut commencer. Spécifiez la plage de réseau ou la liste de cibles, ainsi, si vous spécifiez 104.218.122.0/24, l'ensemble du sous-réseau sera scanné. Ensuite, vous pourrez voir une liste d'hôtes parmi lesquels vous pouvez en choisir un pour commencer le scan.
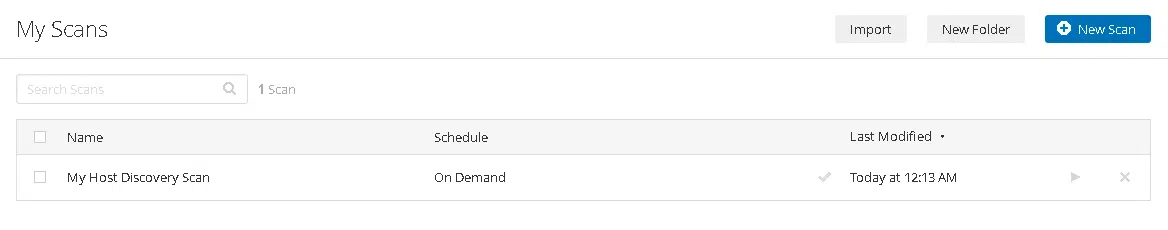
Dans la section Mes scans, vous pouvez consulter les résultats une fois le scan terminé. Sélectionnez le rapport de scan que vous venez de terminer et examinez-le.
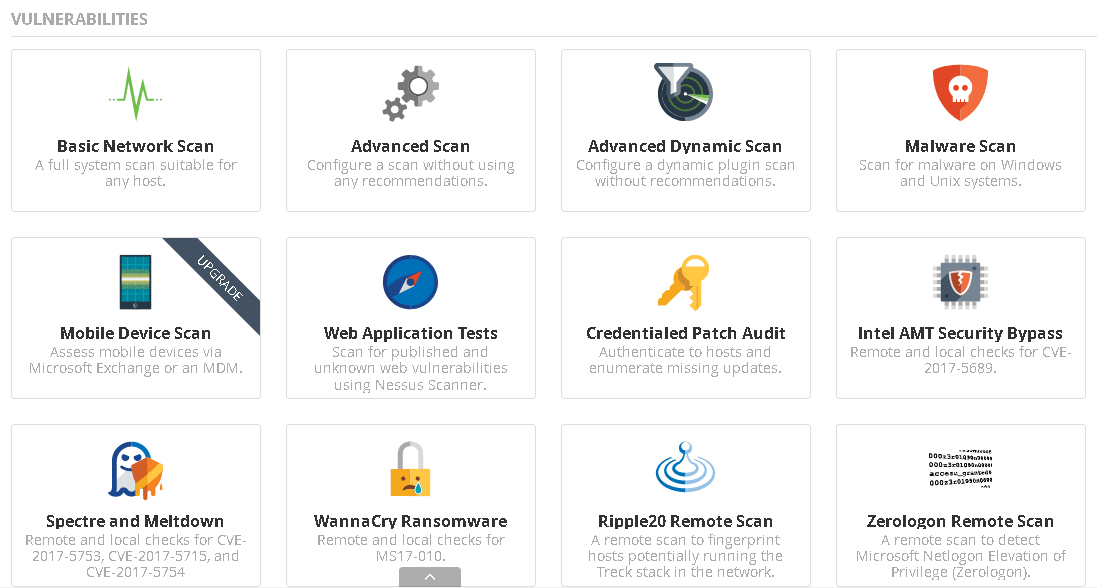
Il est utile de consulter les modèles de scan disponibles. Voici les modèles dont je dispose.
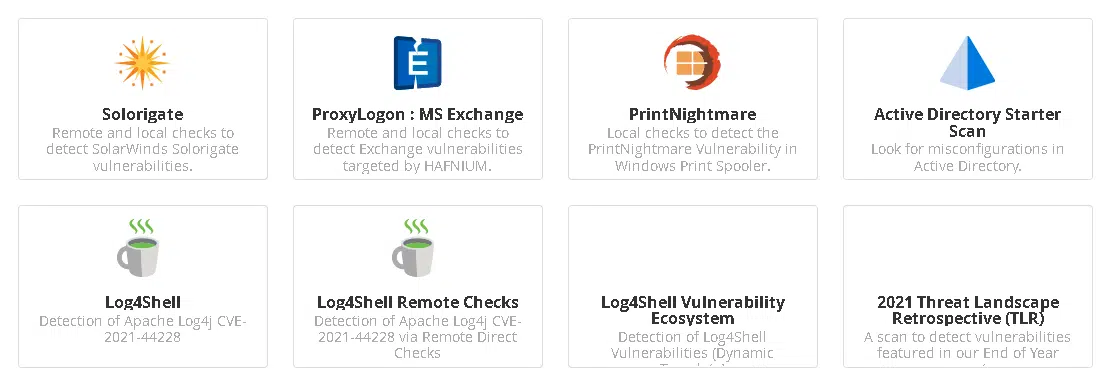
Sur votre système Debian, nous avons installé et configuré avec succès Nessus Vulnerability Scanner. Un scan de divers systèmes du réseau a également été effectué pour vérifier la présence de vulnérabilités.
Comparaison avec d'autres systèmes
Plusieurs scanners de vulnérabilités sont disponibles sur le marché, chacun offrant des fonctionnalités et des capacités uniques. Nessus est un scanner de vulnérabilités largement utilisé, souvent comparé à d'autres scanners tels qu'OpenVAS et Qualys. Bien que chaque scanner présente des avantages et des inconvénients, Nessus est reconnu pour sa simplicité, sa précision et sa capacité à gérer des opérations à grande échelle.
Nessus est réputé pour sa précision dans l'identification des vulnérabilités et sa capacité à s'adapter aux grands réseaux. Le scanner est également facile à utiliser, avec une interface conviviale qui permet aux utilisateurs d'identifier les vulnérabilités et de prendre les mesures appropriées rapidement. En revanche, OpenVAS est connu pour son caractère open source et sa capacité à s'intégrer à d'autres outils de sécurité. Qualys est reconnu pour son architecture basée sur le cloud et sa capacité à effectuer des scans depuis le cloud.
Cas d'utilisation de Nessus Vulnerability Scanner.
Nessus est utilisé par des organisations de toutes tailles et dans divers secteurs pour identifier et corriger les vulnérabilités au sein de leurs réseaux et systèmes. Certains cas d'utilisation courants de Nessus incluent :
- Évaluation des vulnérabilités – Nessus peut être utilisé pour effectuer des scans de vulnérabilités réguliers sur un réseau ou un système afin d'identifier les menaces de sécurité potentielles.
- Audit de conformité – Nessus peut auditer les systèmes par rapport à diverses normes de conformité telles que PCI-DSS, HIPAA et SOX.
- Gestion des correctifs – Nessus peut identifier les correctifs manquants sur les systèmes et indiquer comment les corriger.
- Audit de configuration – Il est possible d’utiliser Nessus pour vérifier si les configurations des systèmes respectent les normes de sécurité requises et se conforment aux politiques organisationnelles.
- Chasse aux menaces – Nessus peut être utilisé pour identifier proactivement les menaces potentielles au sein d’un réseau et prendre les mesures appropriées pour les prévenir.
Fonctionnalités du scanner de vulnérabilités Nessus
Nessus dispose de nombreuses fonctionnalités qui en font un outil puissant pour identifier les vulnérabilités et les menaces de sécurité. Parmi ses fonctionnalités notables :
- Scan de vulnérabilités – Nessus peut analyser les réseaux et les systèmes pour identifier les vulnérabilités potentielles exploitables par les attaquants.
- Audit de conformité – Nessus peut auditer les systèmes par rapport à diverses normes de conformité et indiquer comment remédier aux problèmes détectés.
- Gestion des correctifs – Nessus peut identifier les correctifs manquants sur les systèmes et indiquer comment les corriger.
- Audit de configuration – Nessus peut examiner les configurations des systèmes pour garantir qu’elles respectent les normes de sécurité et se conforment aux politiques définies par l’organisation.
- Rapports – Nessus fournit des rapports détaillés permettant d’identifier et de prioriser les vulnérabilités et les menaces de sécurité.
- Intégration – Nessus peut s’intégrer à d’autres outils de sécurité pour offrir une vue d’ensemble de la posture de sécurité d’une organisation.
Avantages du scanner de vulnérabilités Nessus
Nessus présente plusieurs avantages, ce qui en fait un choix populaire auprès des professionnels de l’informatique et des chercheurs en sécurité. Parmi ses principaux bénéfices :
- Précision – Nessus est reconnu pour son identification des vulnérabilités, ce qui aide les organisations à prioriser leurs efforts de remédiation.
- Évolutivité – Nessus peut s'adapter aux grands réseaux, ce qui en fait un bon choix pour les organisations disposant d'environnements informatiques complexes.
- Facilité d'utilisation – Nessus dispose d'une interface conviviale qui facilite son utilisation et sa compréhension, même pour les personnes sans solide expérience en cybersécurité.
- Personnalisation – Nessus permet aux utilisateurs de personnaliser les analyses et les rapports pour répondre à leurs besoins et exigences.
- Réactivité – Nessus est constamment mis à jour avec les dernières vulnérabilités et menaces de sécurité, garantissant que les organisations restent toujours informées des risques potentiels.
Inconvénients du scanneur de vulnérabilités Nessus
Bien que Nessus présente de nombreux avantages, il existe également certains inconvénients à prendre en compte. Parmi ses inconvénients figurent :
- Coût – Nessus n'est pas un outil gratuit, et son coût peut être prohibitif pour les petites organisations ou celles disposant d'un budget serré.
- Intensité en ressources – Nessus peut être gourmand en ressources, en particulier lors de l'analyse de grands réseaux, ce qui peut entraîner des problèmes de performance.
- Faux positifs – L'investigation et la résolution des faux positifs générés par Nessus, comme avec d'autres scanneurs de vulnérabilités, peuvent représenter un défi important.
Alternatives à Nessus
Bien que Nessus soit un scanneur de vulnérabilités populaire et efficace, plusieurs options alternatives existent. Parmi les alternatives les plus notables figurent :
- OpenVAS – OpenVAS est un scanneur de vulnérabilités open source similaire à Nessus à de nombreux égards, y compris en termes de précision et d'évolutivité.
- Qualys – Qualys est un scanneur de vulnérabilités basé sur le cloud, reconnu pour son évolutivité et sa capacité à effectuer des analyses depuis le cloud.
- Rapid7 – Rapid7 est un scanner de vulnérabilités réputé pour sa facilité d'utilisation et ses capacités de reporting exhaustives.
Conclusion
Nessus Vulnerability Scanner est un outil puissant qui aide les organisations à identifier et corriger les vulnérabilités au sein de leurs réseaux et systèmes. Ses avantages incluent sa précision, son évolutivité, sa facilité d'utilisation, ses options de personnalisation et sa réactivité. Cependant, il présente certains inconvénients, notamment son coût et son intensité en ressources. Plusieurs alternatives sont également disponibles, dont OpenVAS, Qualys et Rapid7. En fin de compte, le choix du scanner de vulnérabilités dépendra des besoins et exigences spécifiques de l'organisation.
Merci d'avoir lu ! J'espère que ce contenu vous a été utile !
Qu'est-ce que le scanner de vulnérabilités Nessus ?Nessus Vulnerability Scanner est un scanner de vulnérabilités commercial populaire utilisé pour identifier et corriger les vulnérabilités au sein des systèmes informatiques, des réseaux et des applications.
Comment fonctionne Nessus ?
Nessus fonctionne en scannant un réseau ou un système à la recherche de vulnérabilités, en utilisant une base de données de vulnérabilités connues pour les comparer au système cible. Il génère ensuite un rapport des vulnérabilités détectées, qui peut être utilisé pour corriger les problèmes.
Nessus est utilisé par des organisations de toutes tailles pour identifier et corriger les vulnérabilités au sein de leurs réseaux et systèmes. Il est couramment utilisé dans des secteurs tels que la santé, la finance et le gouvernement.
Quels sont les avantages de l'utilisation de Nessus ?Nessus présente plusieurs avantages, notamment sa précision, son évolutivité, sa facilité d'utilisation, ses options de personnalisation et sa réactivité. Il est également connu pour sa capacité à scanner de grands réseaux, ce qui en fait un bon choix pour les environnements informatiques complexes.
Quels sont les inconvénients de l'utilisation de Nessus ?Parmi les inconvénients de l'utilisation de Nessus, on peut citer son coût, son intensité en ressources et le risque de faux positifs. Il nécessite également des mises à jour régulières pour rester à jour face aux dernières vulnérabilités et menaces de sécurité.