
Como instalar e configurar o scanner de vulnerabilidades Nessus no Debian
O que é o scanner de vulnerabilidades Nessus?
O scanner de vulnerabilidades Nessus identifica vulnerabilidades, configurações incorretas e outras ameaças de segurança em uma rede. Ele foi projetado para escanear redes e sistemas para identificar vulnerabilidades potenciais que atacantes podem explorar. O scanner possui um banco de dados de vulnerabilidades conhecidas e pode identificar novas vulnerabilidades conforme são descobertas. Profissionais de TI e pesquisadores de segurança o utilizam amplamente para avaliar a postura de segurança de uma rede ou sistema.
Os plugins do Nessus vêm em muitas variações e são muito flexíveis. Vamos começar com o processo de instalação.
Etapa 1: Colocando seu sistema em funcionamento
Aqueles que já têm um sistema em execução devem pular esta etapa e atualizar seu sistema.
- Faça login no seu sistema ou registre um recém-criado acessando sua VPSie conta.
- Conecte-se via SSH usando as credenciais que enviamos por e-mail.
- Após fazer login na sua instância Debian, execute estes comandos para atualizar seu sistema.
# sudo apt update

# sudo apt -y upgrade
Etapa 2: Baixe e instale o scanner de vulnerabilidades Nessus
Instalar o Nessus no Debian é tão simples quanto baixar o pacote .deb da Nessus página de download.Você pode instalar o Nessus executando o comando a seguir após baixar o arquivo.
# cd Downloads

# sudo apt install -f ./Nessus-10.0.2-debian6_amd64.deb
Etapa 3: Inicie e habilite o serviço Nessus
Execute os comandos a seguir para iniciar e habilitar o serviço nessusd:
# sudo systemctl start nessusd

# sudo systemctl enable nessusd.service
Verifique se o serviço está em execução:
# systemctl status nessusd.service
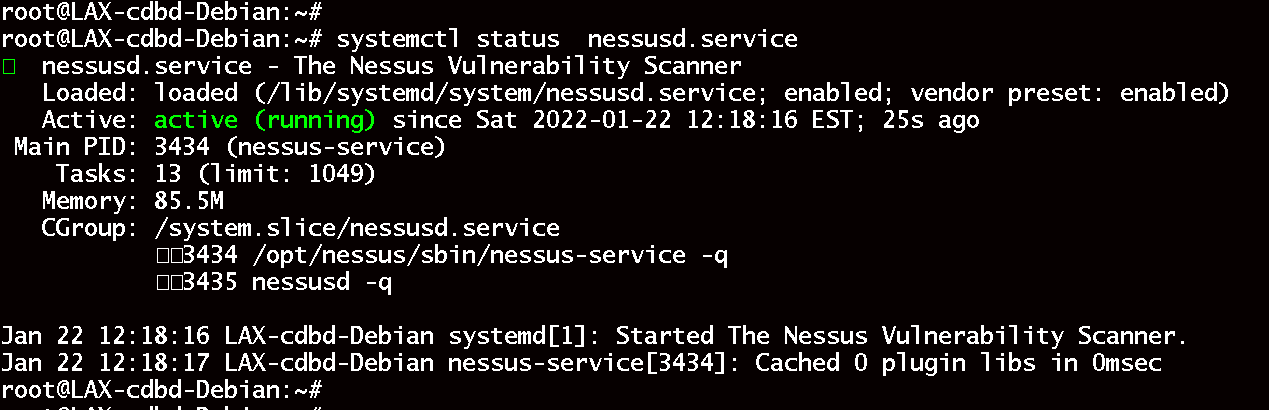
Certifique-se de que o Nessus esteja ouvindo na porta 8834:
# sudo ss -plunt|grep 8834
Permita a porta (8834) em que o Nessus está ouvindo, se você tiver o UFW habilitado:
# sudo ufw allow 8834/tcp
Etapa 4: Configure o Nessus
Agora você pode acessar a interface web em https://{ServerIP}:8834.
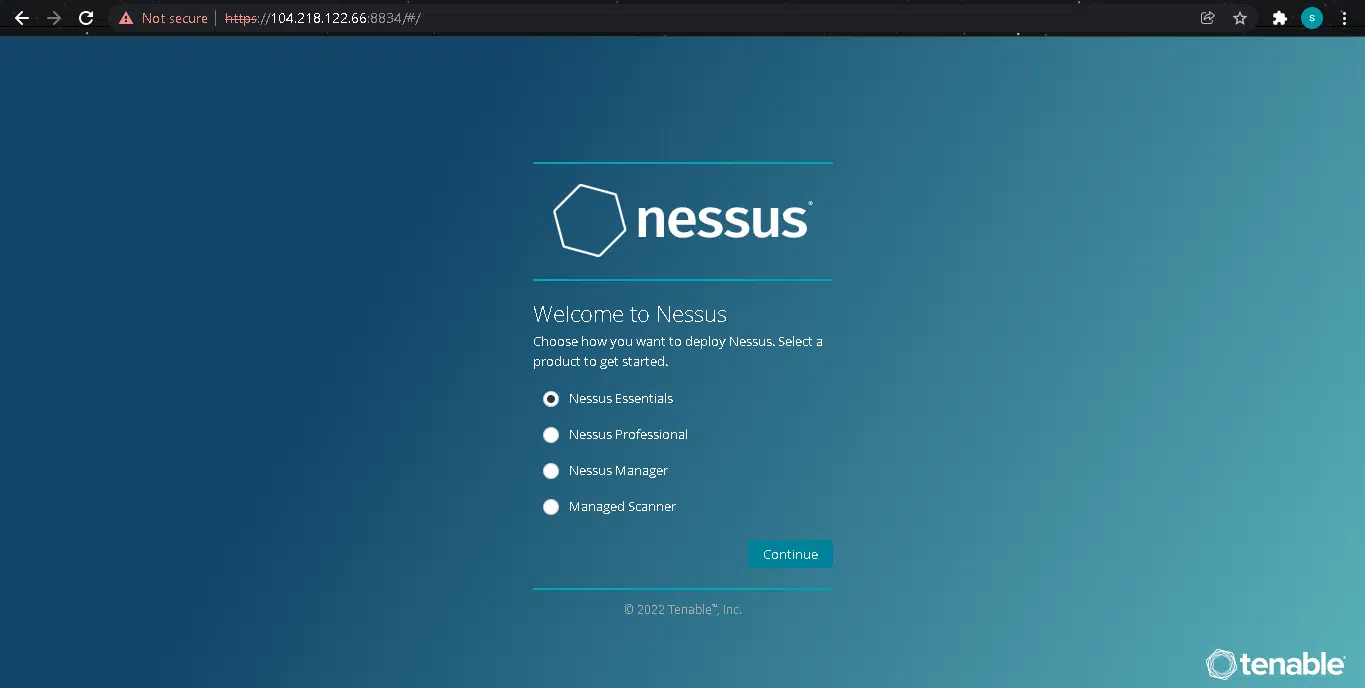
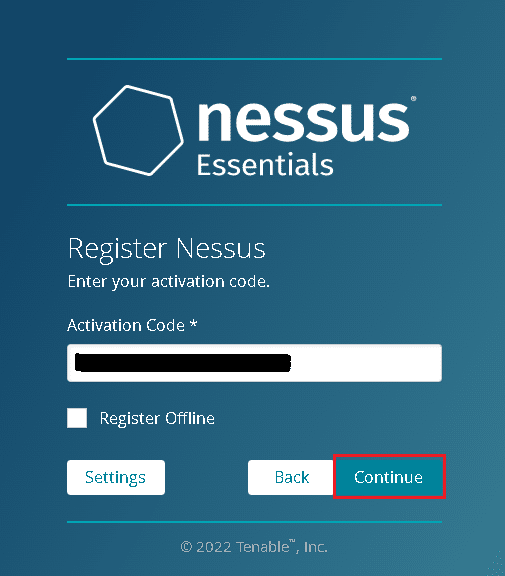
Agora instalaremos o Nessus Essentials. O Nessus enviará um código de ativação por e-mail após você fornecer seus dados.
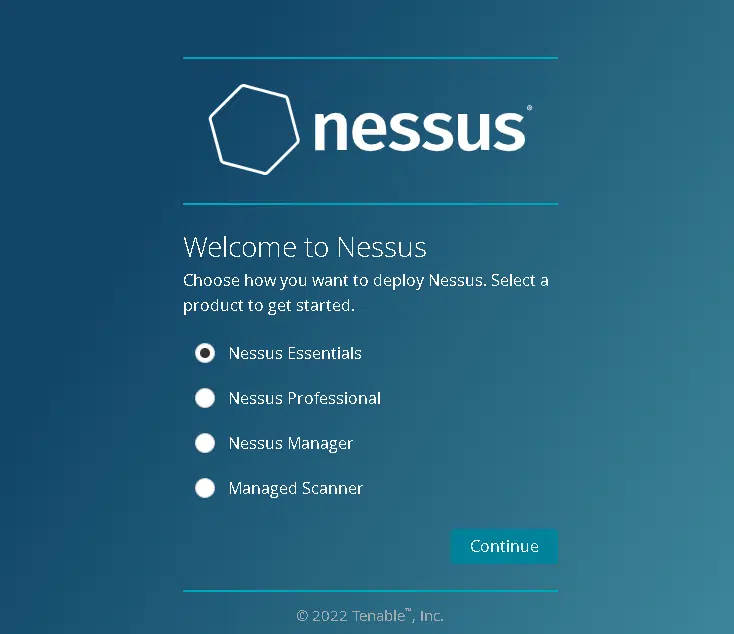
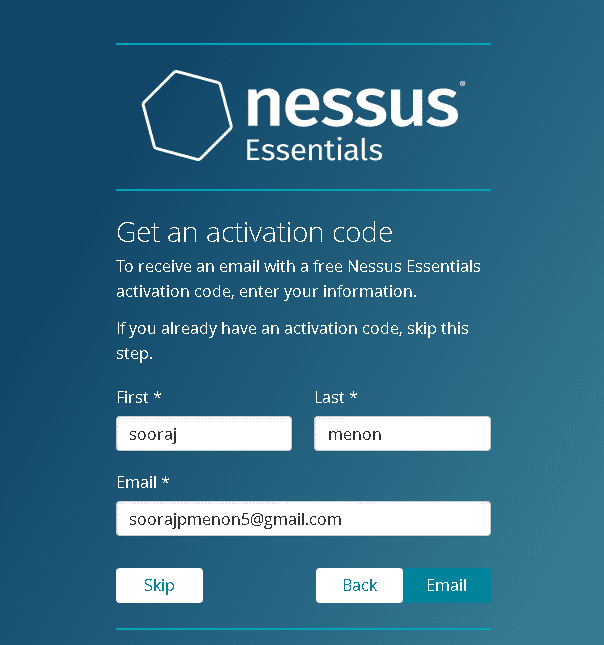
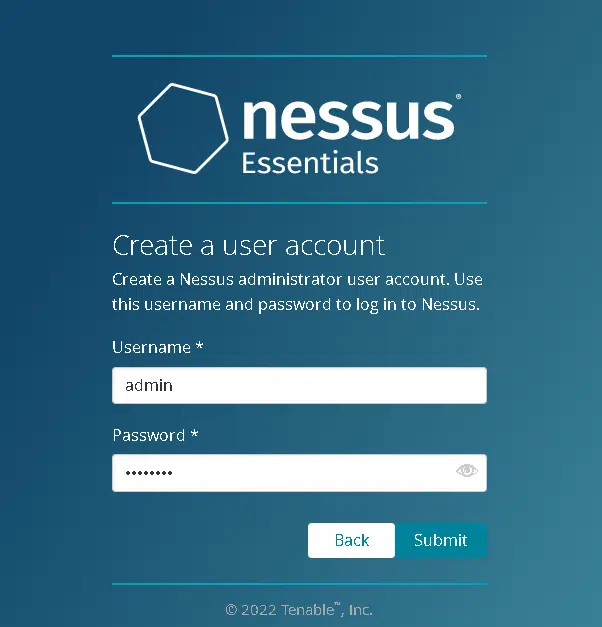
Configure uma conta de administrador para o Nessus.
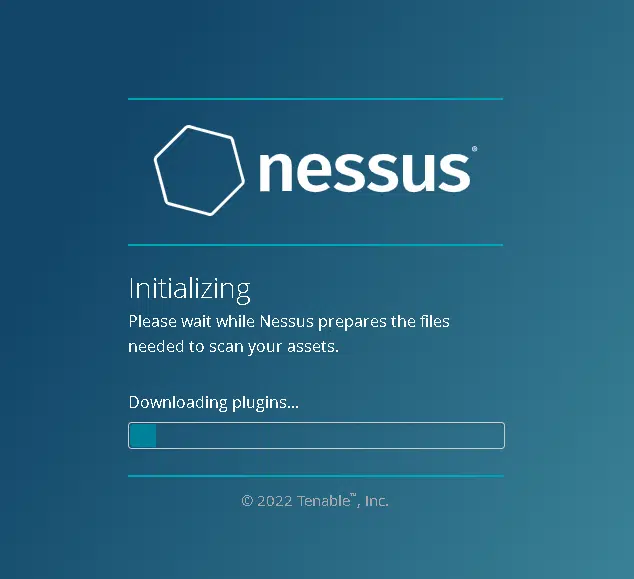
Os plugins necessários para o Nessus serão compilados e instalados durante esse processo. Tenha paciência durante esse processo.
Etapa 4: Varra vulnerabilidades usando o Nessus
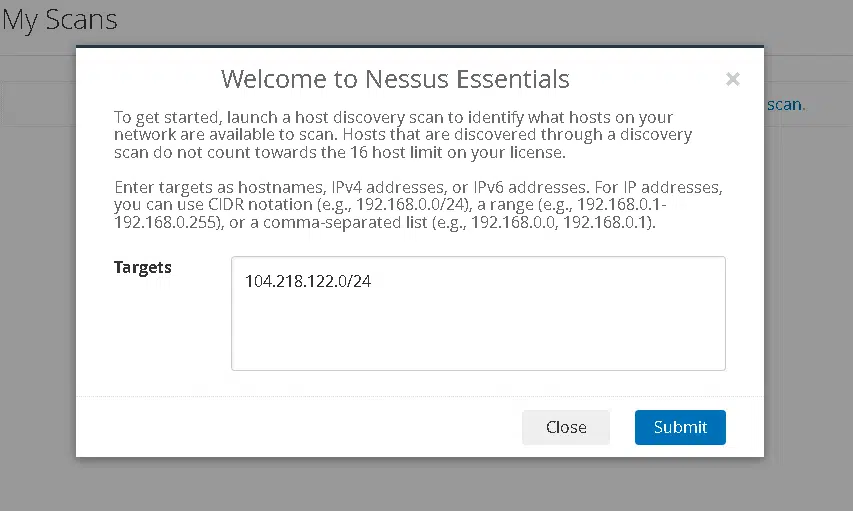
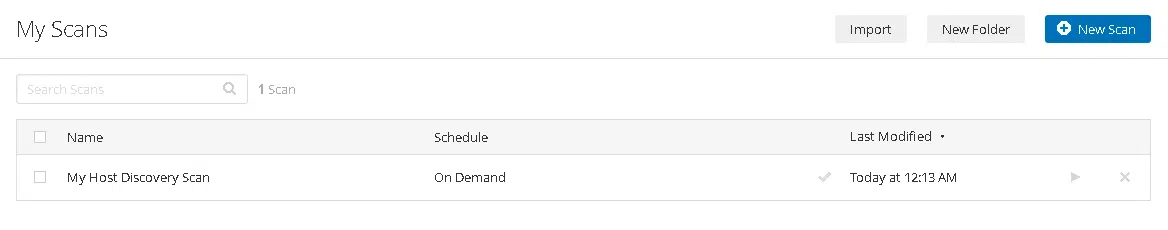
Após concluir, o processo de varredura pode começar. Especifique a faixa de rede ou a lista de alvos, de modo que, se você especificar 104.218.122.0/24, toda a subrede será varrida. Em seguida, você poderá ver uma lista de hosts da qual pode escolher um para iniciar a varredura.
Na seção Minha varredura, você pode encontrar os resultados após a conclusão da varredura. Selecione o relatório de varredura que acabou de concluir e examine-o.
Vale a pena conferir os modelos de varredura disponíveis. Abaixo estão os modelos que tenho.
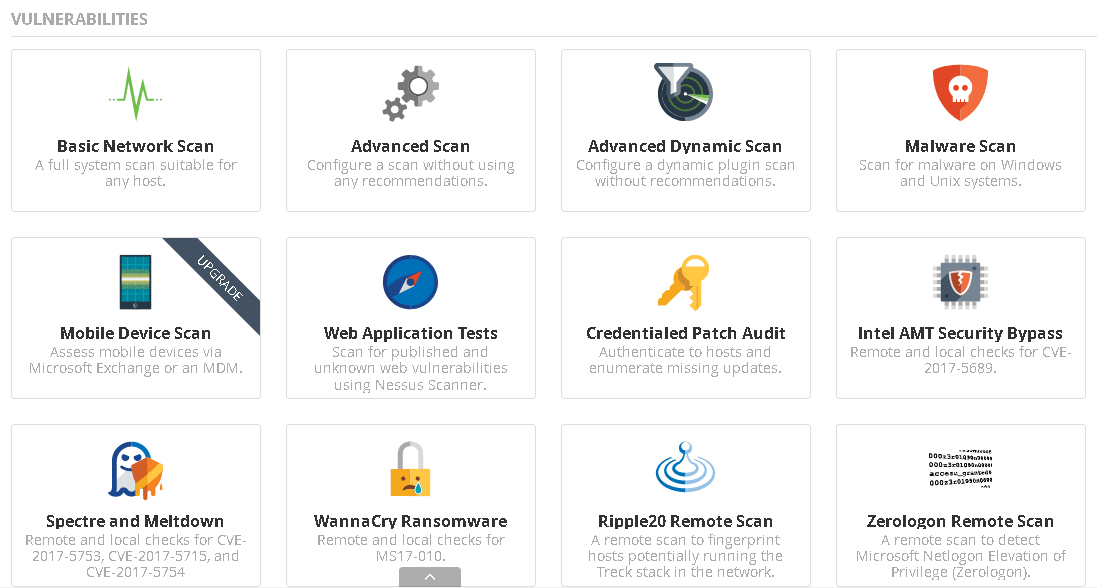
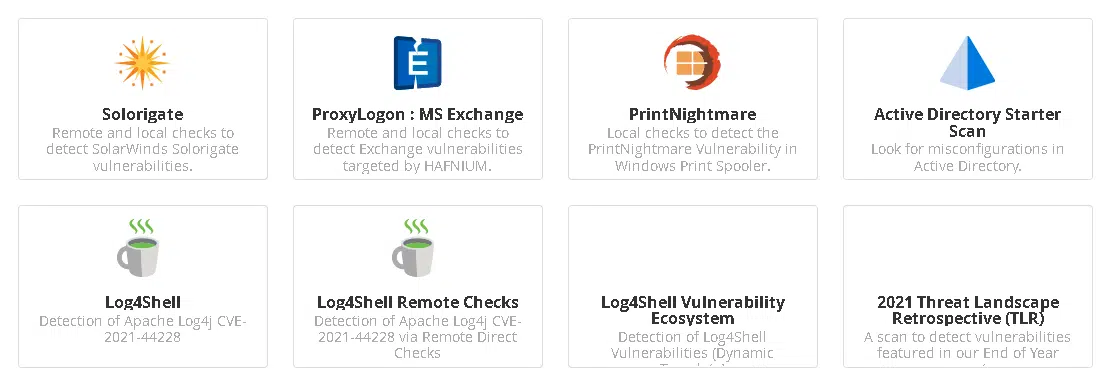
No seu sistema Debian, instalamos e configuramos com sucesso o Nessus Vulnerability Scanner. Também foi realizada uma varredura em vários sistemas da rede para verificar a existência de vulnerabilidades.
Comparação com outros sistemas
Vários scanners de vulnerabilidades estão disponíveis no mercado, cada um com recursos e capacidades únicos. O Nessus é um scanner de vulnerabilidades amplamente utilizado, frequentemente comparado a outros scanners, como OpenVAS e Qualys. Embora cada scanner tenha vantagens e desvantagens, o Nessus é conhecido por sua simplicidade, precisão e capacidade de lidar com operações em larga escala.
O Nessus é conhecido pela precisão na identificação de vulnerabilidades e pela capacidade de escalar para grandes redes. O scanner também é fácil de usar, com uma interface amigável que permite aos usuários identificar vulnerabilidades e tomar as medidas adequadas rapidamente. Em contraste, o OpenVAS é conhecido por seu caráter de código aberto e pela capacidade de integração com outras ferramentas de segurança. O Qualys é conhecido por sua arquitetura baseada em nuvem e pela capacidade de executar varreduras a partir da nuvem.
Casos de uso do Nessus Vulnerability Scanner.
O Nessus é usado por organizações de todos os tamanhos e em diversos setores para identificar e corrigir vulnerabilidades em suas redes e sistemas. Alguns casos de uso comuns do Nessus incluem:
- Avaliação de vulnerabilidades – O Nessus pode ser usado para executar varreduras regulares de vulnerabilidades em uma rede ou sistema para identificar ameaças potenciais à segurança.
- Auditoria de conformidade – O Nessus pode auditar sistemas em relação a diversos padrões de conformidade, como PCI-DSS, HIPAA e SOX.
- Gerenciamento de patches – O Nessus pode identificar patches ausentes em sistemas e orientar como remediá-los.
- Auditoria de configuração – É possível utilizar o Nessus para verificar se as configurações do sistema atendem aos padrões de segurança necessários e seguem as políticas organizacionais.
- Caça a ameaças – O Nessus pode ser usado para identificar proativamente ameaças potenciais em uma rede e tomar as ações adequadas para preveni-las.
Recursos do Scanner de Vulnerabilidades Nessus
O Nessus possui muitos recursos que o tornam uma ferramenta poderosa para identificar vulnerabilidades e ameaças de segurança. Alguns de seus recursos notáveis incluem:
- Varredura de vulnerabilidades – O Nessus pode verificar redes e sistemas para identificar vulnerabilidades potenciais que atacantes podem explorar.
- Auditoria de conformidade – O Nessus pode auditar sistemas em relação a diversos padrões de conformidade e orientar como remediá-los.
- Gerenciamento de patches – O Nessus pode identificar patches ausentes em sistemas e orientar como remediá-los.
- Auditoria de configuração – O Nessus pode revisar as configurações do sistema para garantir que atendam aos padrões de segurança e estejam em conformidade com as políticas definidas pela organização.
- Relatórios – O Nessus fornece relatórios detalhados que podem ser usados para identificar e priorizar vulnerabilidades e ameaças de segurança.
- Integração – O Nessus pode se integrar a outras ferramentas de segurança para uma visão abrangente da postura de segurança de uma organização.
Vantagens do Scanner de Vulnerabilidades Nessus
O Nessus possui várias vantagens, o que o torna uma escolha popular entre profissionais de TI e pesquisadores de segurança. Alguns de seus principais benefícios incluem:
- Precisão – O Nessus é conhecido por identificar vulnerabilidades, o que ajuda as organizações a priorizar os esforços de remediação.
- Escalabilidade – O Nessus pode escalar para redes grandes, o que o torna uma boa escolha para organizações com ambientes de TI complexos.
- Facilidade de uso – O Nessus possui uma interface amigável que facilita o uso e a compreensão, mesmo para quem não tem um forte background em cibersegurança.
- Personalização – O Nessus permite que os usuários personalizem varreduras e relatórios para atender às suas necessidades e requisitos.
- Atualização – O Nessus é constantemente atualizado com as vulnerabilidades e ameaças de segurança mais recentes, garantindo que as organizações estejam sempre atualizadas sobre os riscos potenciais.
Desvantagens do scanner de vulnerabilidades Nessus
Embora o Nessus tenha muitas vantagens, também há algumas desvantagens a considerar. Algumas de suas desvantagens incluem:
- Custo – O Nessus não é uma ferramenta gratuita e o custo pode ser proibitivo para organizações menores ou com orçamento apertado.
- Intensivo em recursos – O Nessus pode ser intensivo em recursos, especialmente ao varrer redes grandes, o que pode levar a problemas de desempenho.
- Falsos positivos – Investigar e resolver falsos positivos gerados pelo Nessus, assim como com outros scanners de vulnerabilidades, pode representar um desafio significativo.
Opções alternativas ao Nessus
Embora o Nessus seja um scanner de vulnerabilidades popular e eficaz, existem várias opções alternativas. Algumas das alternativas mais notáveis incluem:
- OpenVAS – O OpenVAS é um scanner de vulnerabilidades de código aberto semelhante ao Nessus em muitos aspectos, incluindo sua precisão e escalabilidade.
- Qualys – O Qualys é um scanner de vulnerabilidades baseado em nuvem, conhecido por sua escalabilidade e capacidade de executar varreduras a partir da nuvem.
- Rapid7 – O Rapid7 é um scanner de vulnerabilidades conhecido pela sua facilidade de uso e pelas suas capacidades abrangentes de relatórios.
Conclusão
O Nessus Vulnerability Scanner é uma ferramenta poderosa que pode ajudar as organizações a identificar e corrigir vulnerabilidades em suas redes e sistemas. Suas vantagens incluem precisão, escalabilidade, facilidade de uso, opções de personalização e pontualidade. No entanto, possui algumas desvantagens, incluindo seu custo e o fato de ser intensivo em recursos. Várias opções alternativas também estão disponíveis, incluindo OpenVAS, Qualys e Rapid7. Em última análise, a escolha do scanner de vulnerabilidades dependerá das necessidades e requisitos específicos de uma organização.
Obrigado por ler! Espero que tenha sido informativo para você!
O que é o scanner de vulnerabilidades Nessus?O Nessus Vulnerability Scanner é um scanner de vulnerabilidades comercial popular usado para identificar e corrigir vulnerabilidades em sistemas de computador, redes e aplicativos.
Como o Nessus funciona?
O Nessus funciona escaneando uma rede ou sistema em busca de vulnerabilidades, usando um banco de dados de vulnerabilidades conhecidas para comparar com o sistema alvo. Em seguida, ele gera um relatório das vulnerabilidades encontradas, que pode ser usado para corrigir quaisquer problemas.
O Nessus é usado por organizações de todos os tamanhos para identificar e corrigir vulnerabilidades em suas redes e sistemas. É comumente usado em setores como saúde, finanças e governo.
Quais são as vantagens de usar o Nessus?O Nessus possui várias vantagens, incluindo precisão, escalabilidade, facilidade de uso, opções de personalização e pontualidade. Também é conhecido pela sua capacidade de escanear grandes redes, o que o torna uma boa escolha para ambientes de TI complexos.
Quais são as desvantagens de usar o Nessus?Algumas das desvantagens de usar o Nessus incluem seu custo, a natureza intensiva em recursos e o potencial de falsos positivos. Ele também requer atualizações regulares para se manter atualizado com as vulnerabilidades e ameaças de segurança mais recentes.