
كيفية تثبيت وتكوين Nessus Vulnerability Scanner على Debian
ما هو Nessus Vulnerability Scanner؟
يحدد Nessus Vulnerability Scanner الثغرات وأخطاء التكوين وخطر أمني آخر داخل الشبكة. صُمم لمسح الشبكات والأنظمة لتحديد الثغرات المحتملة التي يمكن للمهاجمين استغلالها. يحتوي المسح على قاعدة بيانات للثغرات المعروفة ويمكنه تحديد الثغرات الجديدة عند اكتشافها. يستخدمه متخصصو تقنية المعلومات وباحثو الأمن على نطاق واسع لتقييم وضع الأمان في الشبكة أو النظام.
تأتي إضافات Nessus بأنواع عديدة وهي مرنة جداً. لنبدأ بعملية التثبيت.
الخطوة 1: تشغيل نظامك وجعله يعمل
يجب على من لديهم نظام يعمل بالفعل تخطي هذه الخطوة وتحديث نظامهم.
- سجّل الدخول إلى نظامك أو سجّل نظاماً جديداً من خلال تسجيل الدخول إلى حسابك VPSie الحساب.
- اتصل عبر SSH باستخدام بيانات الاعتماد التي أرسلناها إليك عبر البريد الإلكتروني.
- بعد تسجيل الدخول إلى مثيل Debian الخاص بك، نفّذ هذه الأوامر لتحديث نظامك.
# sudo apt update

# sudo apt -y upgrade
الخطوة 2: تنزيل وتثبيت Nessus Vulnerability Scanner
تثبيت Nessus على Debian سهل مثل تنزيل حزمة .deb من Nessus صفحة التنزيل.يمكنك تثبيت Nessus بتشغيل الأمر التالي بعد تنزيل الملف.
# cd Downloads

# sudo apt install -f ./Nessus-10.0.2-debian6_amd64.deb
الخطوة 3: تشغيل خدمة Nessus وتفعيلها
شغّل الأوامر التالية لبدء خدمة nessusd وتفعيلها:
# sudo systemctl start nessusd

# sudo systemctl enable nessusd.service
تحقق مما إذا كانت الخدمة قيد التشغيل:
# systemctl status nessusd.service
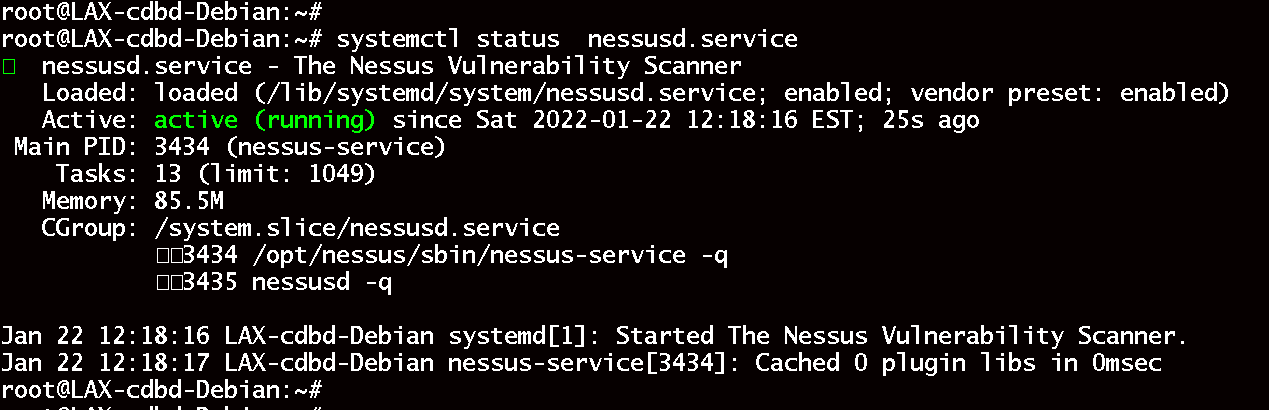
تأكد من أن Nessus يستمع على المنفذ 8834:
# sudo ss -plunt|grep 8834
اسمح بالمنفذ (8834) الذي يستمع عليه Nessus إذا كان UFW مفعلاً:
# sudo ufw allow 8834/tcp
الخطوة 4: تكوين Nessus
يمكنك الآن الوصول إلى الواجهة الويب عبر https://{ServerIP}:8834.
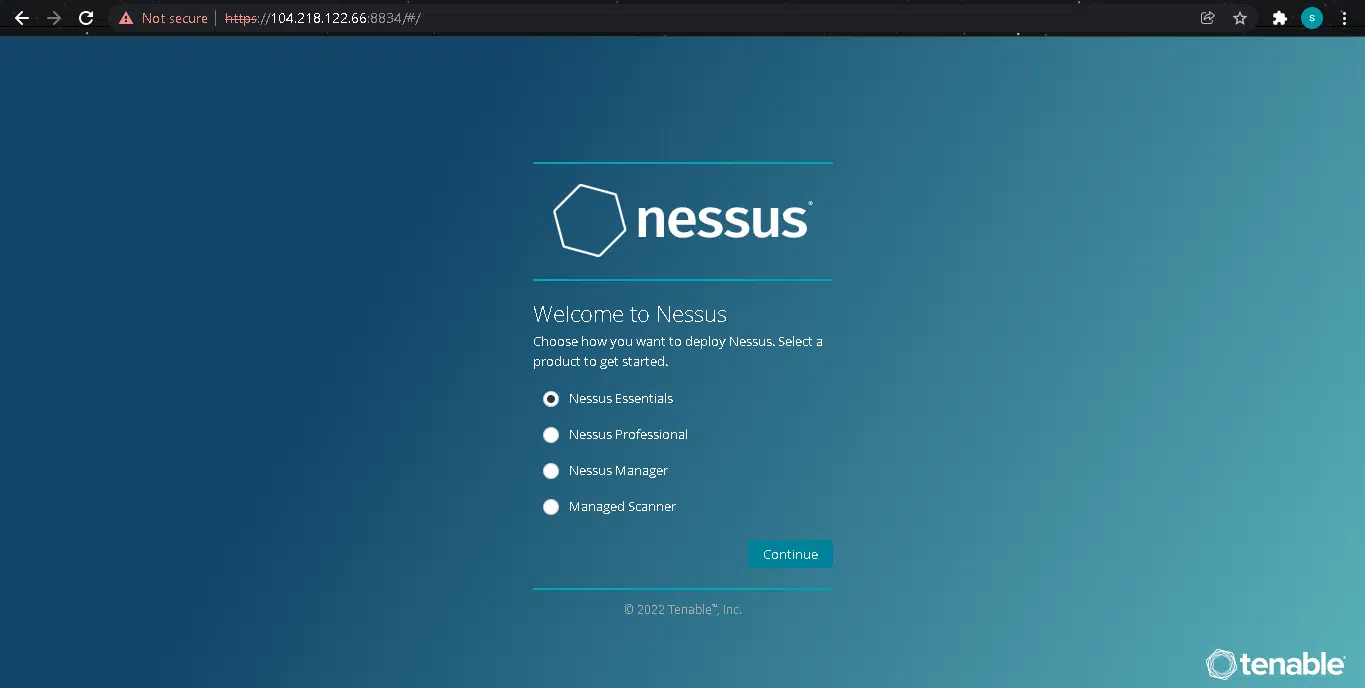
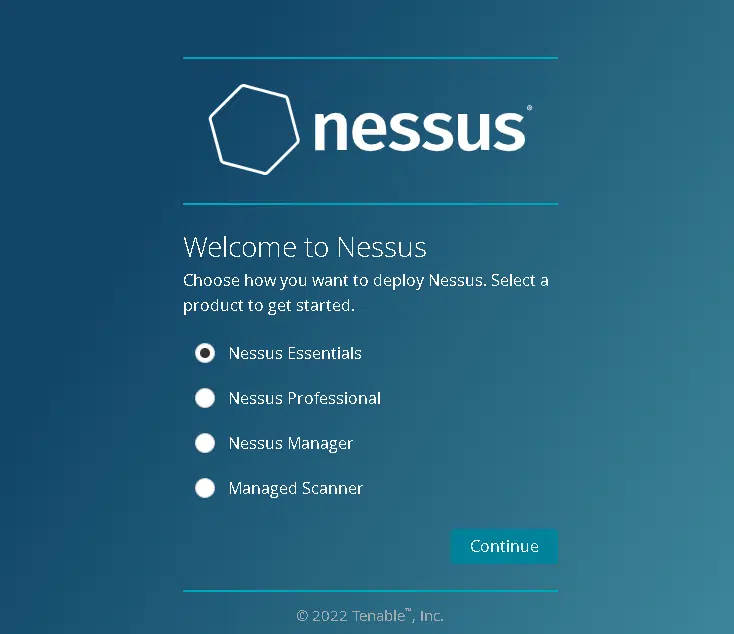
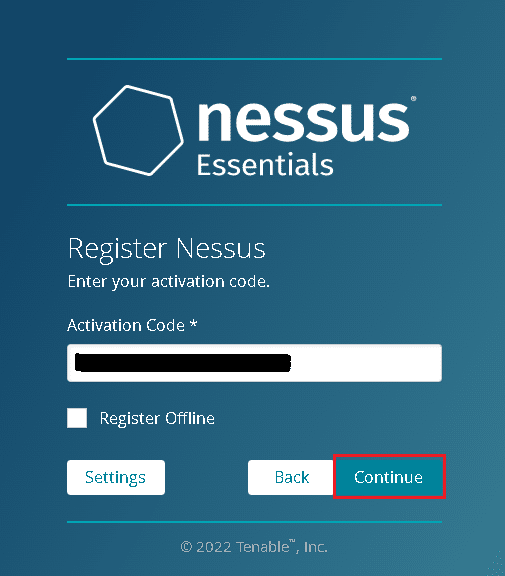
سنقوم الآن بتثبيت Nessus Essentials. سيرسل إليك Nessus رمز تفعيل عبر البريد الإلكتروني بعد تقديم بياناتك.
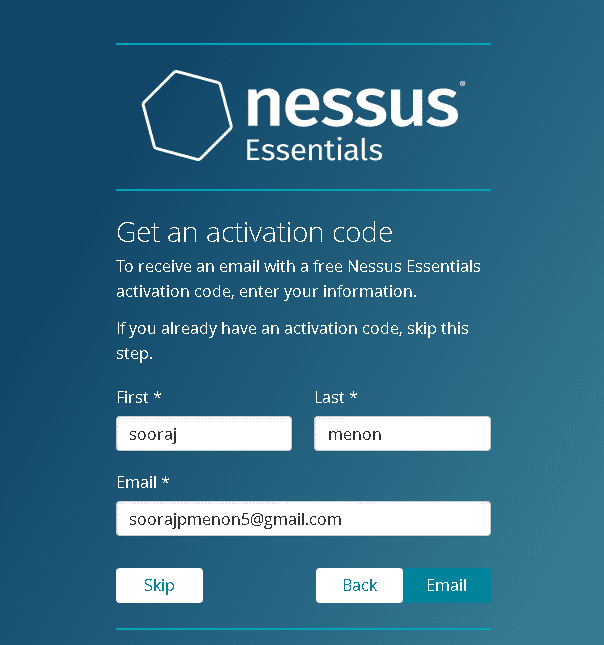
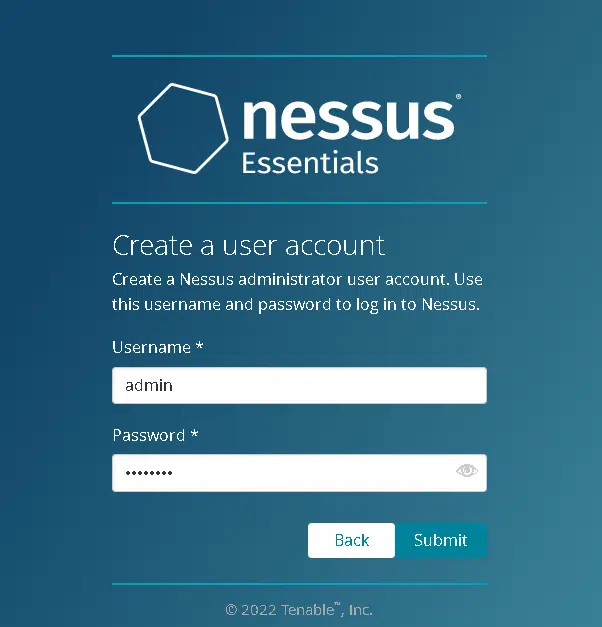
اضبط حساب مسؤول لنظام Nessus.
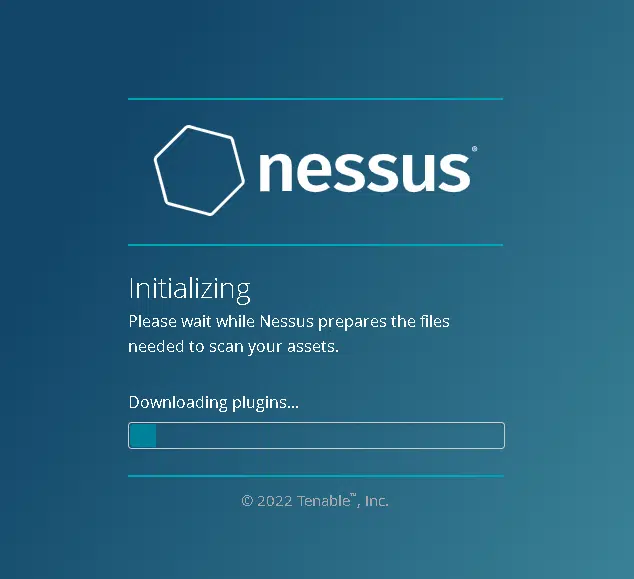
سيتم تجميع الإضافات المطلوبة من Nessus وتثبيتها خلال هذه العملية. يرجى الصبر أثناء هذه العملية.
الخطوة 4: البحث عن الثغرات الأمنية باستخدام Nessus
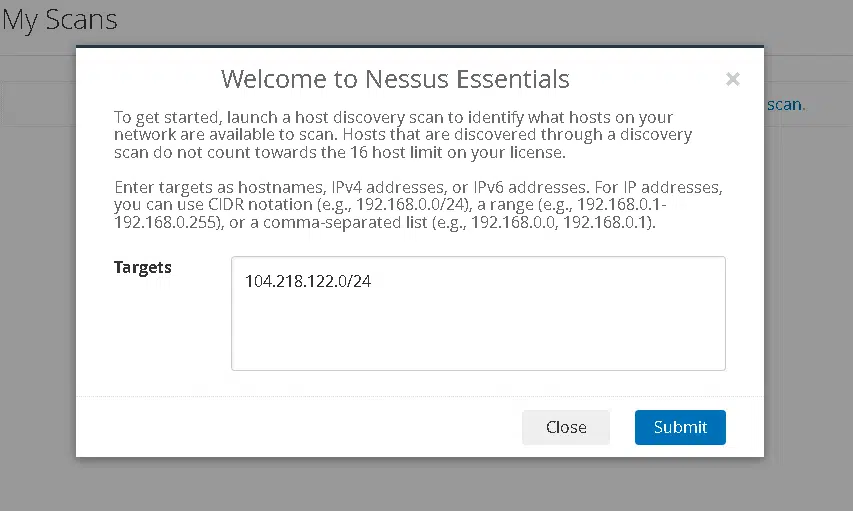
بعد الانتهاء، يمكن بدء عملية المسح. حدد نطاق الشبكة أو قائمة الأهداف، فإذا حددت 104.218.122.0/24، سيتم مسح الشبكة الفرعية بأكملها. بعد ذلك، ستتمكن من رؤية قائمة بالمضيفين حيث يمكنك اختيار أحدهم لبدء المسح.
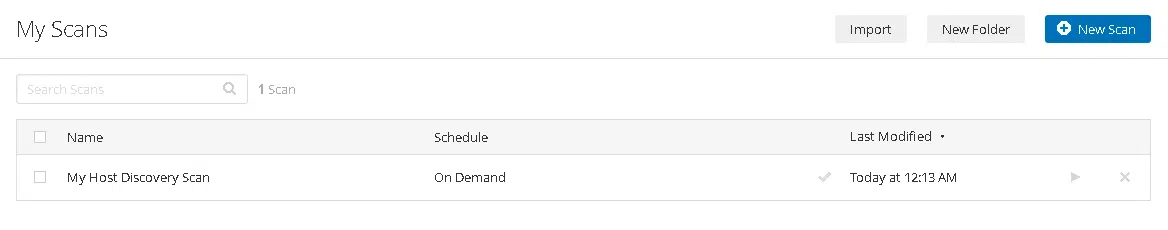
في قسم مسحاتي، يمكنك العثور على النتائج بعد اكتمال المسح. حدد تقرير المسح الذي أكملته للتو واطّلع عليه.
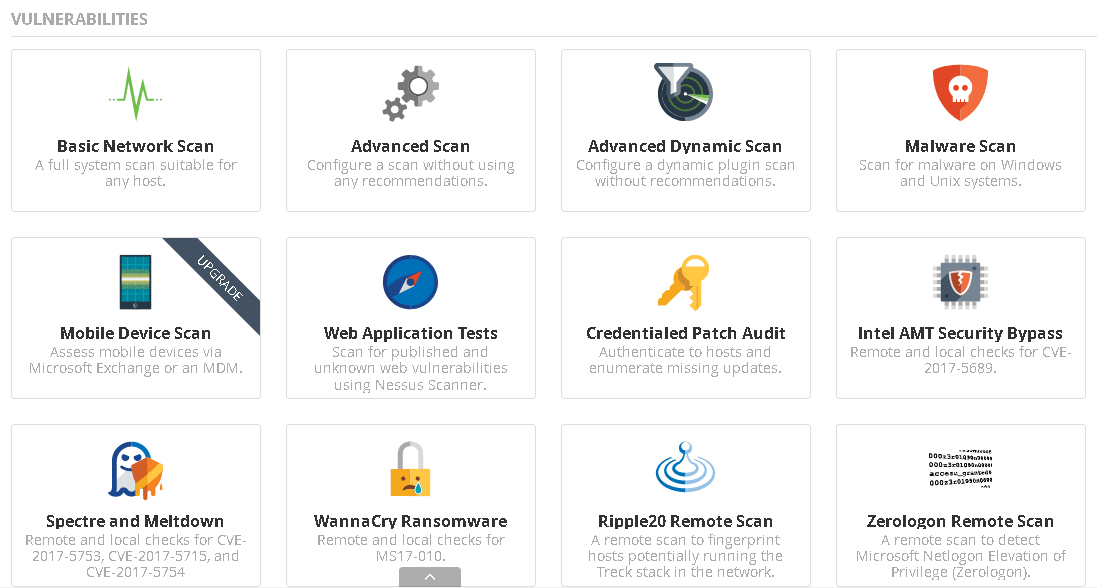
يستحق الأمر الاطلاع على قوالب الفحص المتاحة. فيما يلي القوالب التي أمتلكها.
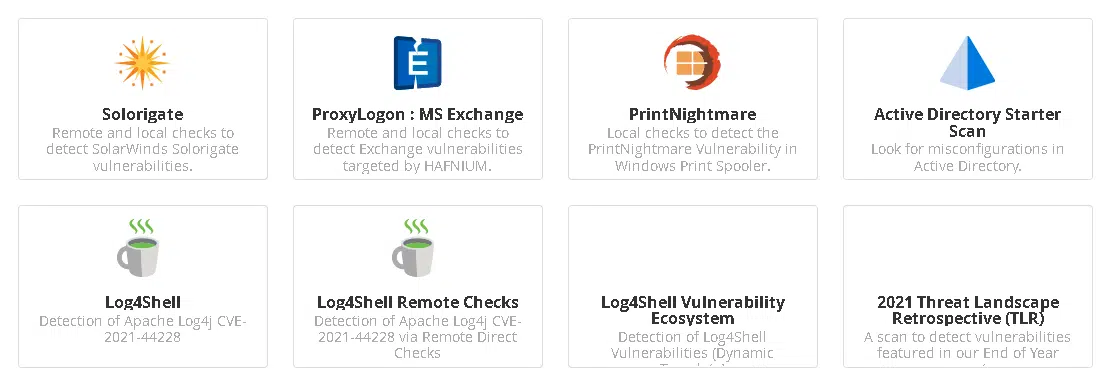
على نظام Debian الخاص بك، تم تثبيت ومحوّل Nessus Vulnerability Scanner بنجاح. كما تم إجراء فحص لأنظمة مختلفة على الشبكة للتحقق من وجود ثغرات أمنية.
مقارنةً بأنظمة أخرى
تتوفر عدة محولات ثغرات أمنية في السوق، لكل منها ميزات وإمكانات فريدة. يُعد Nessus محولاً شائع الاستخدام للمقارنة غالباً مع محولات أخرى مثل OpenVAS وQualys. وعلى الرغم من أن لكل محول مزايا وعيوب، إلا أن Nessus معروف ببساطته ودقته وقدرته على التعامل مع العمليات واسعة النطاق.
يُعرف Nessus بدقته في تحديد الثغرات الأمنية وقدرته على التوسع للشبكات الكبيرة. كما أن المحول سهل الاستخدام، مع واجهة مستخدم سهلة تتيح للمستخدمين تحديد الثغرات الأمنية واتخاذ الإجراءات المناسبة بسرعة. في المقابل، يُعرف OpenVAS بطبيعته مفتوح المصدر وقدرته على التكامل مع أدوات الأمان الأخرى. أما Qualys فيُعرف ببنية السحابة الخاصة به وقدرته على إجراء الفحوصات من السحابة.
حالات استخدام Nessus Vulnerability Scanner.
تستخدم المؤسسات من جميع الأحجام وفي صناعات متنوعة Nessus لتحديد الثغرات الأمنية ومعالجتها داخل شبكاتها وأنظمتها. وتشمل بعض حالات الاستخدام اليومية ل Nessus ما يلي:
- تقييم الثغرات الأمنية – يمكن استخدام Nessus لإجراء فحوصات ثغرات أمنية منتظمة على الشبكة أو النظام لتحديد التهديدات الأمنية المحتملة.
- تدقيق الامتثال – يمكن ل Nessus تدقيق الأنظمة مقابل معايير الامتثال المختلفة مثل PCI-DSS وHIPAA وSOX.
- إدارة التصحيحات – يمكن ل Nessus تحديد التصحيحات الناقصة على الأنظمة وتوجيه كيفية معالجتها.
- تدقيق التكوين – يمكن استخدام Nessus للتحقق من أن تكوينات الأنظمة تلبي المعايير الأمنية المطلوبة وتتوافق مع سياسات المؤسسة.
- البحث عن التهديدات – يمكن استخدام Nessus لتحديد التهديدات المحتملة داخل الشبكة بشكل استباقي واتخاذ الإجراءات المناسبة لمنعها.
ميزات ماسح الثغرات Nessus
يحتوي Nessus على العديد من الميزات التي تجعله أداة قوية لتحديد الثغرات الأمنية والتهديدات. وتشمل بعض ميزاتاته البارزة:
- مسح الثغرات – يمكن ل Nessus فحص الشبكات والأنظمة لتحديد الثغرات المحتملة التي قد يستغلها المهاجمون.
- تدقيق الامتثال – يمكن ل Nessus تدقيق الأنظمة مقابل معايير الامتثال المختلفة وتوجيه كيفية معالجة أي مشاكل.
- إدارة التصحيحات – يمكن ل Nessus تحديد التصحيحات الناقصة على الأنظمة وتوجيه كيفية معالجتها.
- تدقيق التكوين – يمكن ل Nessus مراجعة تكوينات الأنظمة لضمان أنها تلبي المعايير الأمنية وتتوافق مع السياسات التي تحددها المؤسسة.
- التقارير – يوفر Nessus تقارير تفصيلية يمكن استخدامها لتحديد الثغرات والتهديدات الأمنية وترتيب أولوياتها.
- التكامل – يمكن ل Nessus التكامل مع أدوات أمنية أخرى للحصول على رؤية شاملة لوضعية أمن المؤسسة.
مزايا ماسح الثغرات Nessus
يتمتع Nessus بعدة مزايا تجعله خياراً شائعاً بين متخصصي تقنية المعلومات وباحثي الأمن. وتشمل بعض فوائده الرئيسية:
- الدقة – يُعرف Nessus بتحديد الثغرات بدقة، مما يساعد المؤسسات على تحديد أولويات جهود المعالجة.
- قابلية التوسع – يمكن ل Nessus التوسع ليشمل الشبكات الكبيرة، مما يجعله خياراً مناسباً للمؤسسات ذات بيئات تقنية المعلومات المعقدة.
- سهولة الاستخدام – يوفر Nessus واجهة مستخدم سهلة الاستخدام، مما يسهل التعامل معه وفهمه، حتى لأولئك الذين لا يملكون خلفية قوية في الأمن السيبراني.
- التخصيص – يتيح Nessus للمستخدمين تخصيص عمليات الفحص والتقارير لتلبية احتياجاتهم ومتطلباتهم.
- التوقيت – يتم تحديث Nessus باستمرار بأحدث الثغرات الأمنية والتهديدات، مما يضمن بقاء المؤسسات على اطلاع دائم بالمخاطر المحتملة.
عيوب ماسح الثغرات Nessus
على الرغم من أن Nessus يتمتع بالعديد من المزايا، إلا أن هناك بعض العيوب التي يجب مراعاتها. وتشمل بعض هذه العيوب:
- التكلفة – ليس Nessus أداة مجانية، وقد تكون التكلفة عائقاً أمام المؤسسات الصغيرة أو تلك التي تعمل بميزانية محدودة.
- كثافة استهلاك الموارد – يمكن أن يكون Nessus كثيفاً في استهلاك الموارد، خاصة عند فحص الشبكات الكبيرة، مما يؤدي إلى مشاكل في الأداء.
- الإيجابيات الخاطئة – يمكن أن يشكل التحقيق في الإيجابيات الخاطئة التي ينتجها Nessus، كما هو الحال مع ماسحات الثغرات الأخرى، تحدياً كبيراً.
بدائل Nessus
على الرغم من أن Nessus ماسح ثغرات شائع وفعال، إلا أن هناك عدة بدائل متاحة. وتشمل بعض أبرز البدائل:
- OpenVAS – OpenVAS هو ماسح ثغرات مفتوح المصدر يشبه Nessus من العديد من النواحي، بما في ذلك دقته وقابليته للتوسع.
- Qualys – Qualys هو ماسح ثغرات قائم على السحابة، يُعرف بقابليته للتوسع وقدرته على تنفيذ الفحوصات من السحابة.
- Rapid7 – Rapid7 هو ماسح ثغرات أمنية يُعرف بسهولة استخدامه وقدراته الشاملة في إعداد التقارير.
الخاتمة
يُعد Nessus Vulnerability Scanner أداة قوية تساعد المؤسسات على تحديد الثغرات الأمنية وإصلاحها داخل شبكاتها وأنظمتها. تشمل مزاياه دقته وقابليته للتوسع وسهولة استخدامه وخيارات التخصيص وسرعة استجابته. ومع ذلك، فإن له بعض العيوب، بما في ذلك تكلفته واستهلاكه الكبير للموارد. كما تتوفر عدة بدائل، من بينها OpenVAS وQualys وRapid7. في النهاية، يعتمد اختيار ماسح الثغرات الأمنية على الاحتياجات والمتطلبات المحددة لكل مؤسسة.
شكراً لقراءتك! آمل أن تكون المعلومات مفيدة لك!
ما هو Nessus Vulnerability Scanner؟Nessus Vulnerability Scanner هو ماسح ثغرات أمنية تجاري شائع يُستخدم لتحديد الثغرات الأمنية وإصلاحها داخل أنظمة الحاسوب والشبكات والتطبيقات.
كيف يعمل Nessus؟
يعمل Nessus من خلال مسح الشبكة أو النظام بحثًا عن الثغرات الأمنية، باستخدام قاعدة بيانات للثغرات المعروفة للمقارنة مع النظام المستهدف. ثم يقوم بإنشاء تقرير بالثغرات المكتشفة، والذي يمكن استخدامه لإصلاح أي مشكلات.
تستخدم Nessus المؤسسات من جميع الأحجام لتحديد الثغرات الأمنية وإصلاحها داخل شبكاتها وأنظمتها. يُستخدم بشكل شائع في صناعات مثل الرعاية الصحية والمالية والحكومة.
ما هي مزايا استخدام Nessus؟يتمتع Nessus بعدة مزايا، بما في ذلك دقته وقابليته للتوسع وسهولة استخدامه وخيارات التخصيص وسرعة استجابته. كما يُعرف بقدرته على مسح الشبكات الكبيرة، مما يجعله خيارًا جيدًا للبيئات التقنية المعقدة.
ما هي عيوب استخدام Nessus؟تشمل بعض عيوب استخدام Nessus تكلفته، وطبيعة استهلاكه المكثف للموارد، واحتمالية ظهور نتائج إيجابية خاطئة. كما يتطلب تحديثات منتظمة للبقاء على اطلاع بأحدث الثغرات الأمنية والتهديدات.