
Cómo instalar y configurar el escáner de vulnerabilidades Nessus en Debian
¿Qué es el escáner de vulnerabilidades Nessus?
El escáner de vulnerabilidades Nessus identifica vulnerabilidades, configuraciones incorrectas y otras amenazas de seguridad en una red. Está diseñado para escanear redes y sistemas para identificar vulnerabilidades potenciales que los atacantes pueden explotar. El escáner tiene una base de datos de vulnerabilidades conocidas y puede identificar nuevas vulnerabilidades a medida que se descubren. Los profesionales de TI y los investigadores de seguridad lo utilizan ampliamente para evaluar la postura de seguridad de una red o sistema.
Los complementos de Nessus vienen en muchas variantes y son muy flexibles. Comencemos con el proceso de instalación.
Paso 1: Poner su sistema en marcha
Quienes ya tengan un sistema en funcionamiento deben omitir este paso y actualizar su sistema.
- Inicie sesión en su sistema o registre uno recién creado iniciando sesión en su VPSie cuenta.
- Conéctese por SSH usando las credenciales que le enviamos por correo electrónico.
- Una vez que haya iniciado sesión en su instancia de Debian, ejecute estos comandos para actualizar su sistema.
# sudo apt update

# sudo apt -y upgrade
Paso 2: Descargar e instalar el escáner de vulnerabilidades Nessus
Instalar Nessus en Debian es tan fácil como descargar el paquete .deb de Nessus página de descarga.Puede instalar Nessus ejecutando el siguiente comando después de descargar el archivo.
# cd Downloads

# sudo apt install -f ./Nessus-10.0.2-debian6_amd64.deb
Paso 3: Inicie y habilite el servicio de Nessus
Ejecute los siguientes comandos para iniciar y habilitar el servicio nessusd:
# sudo systemctl start nessusd

# sudo systemctl enable nessusd.service
Compruebe si el servicio está en ejecución:
# systemctl status nessusd.service
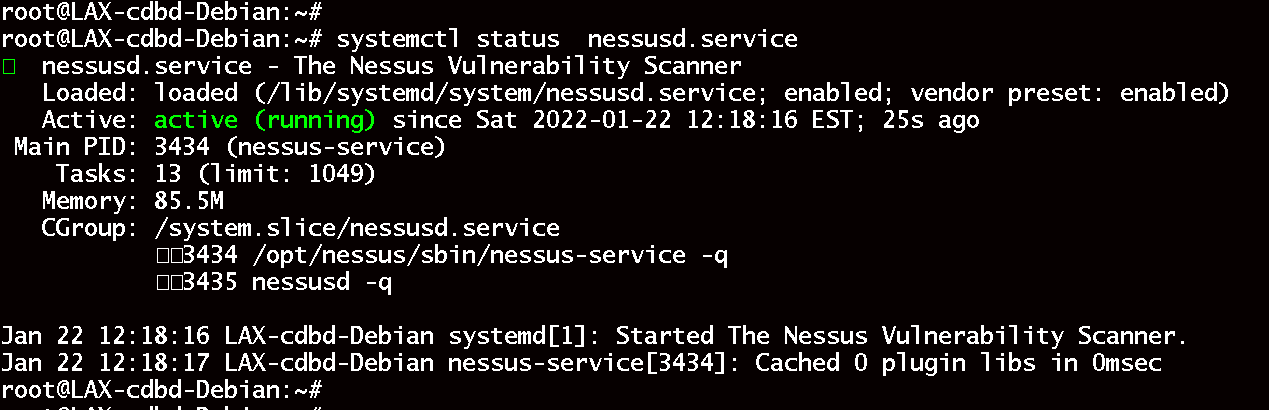
Asegúrese de que Nessus esté escuchando en el puerto 8834:
# sudo ss -plunt|grep 8834
Permita el puerto (8834) en el que Nessus escucha si tiene UFW habilitado:
# sudo ufw allow 8834/tcp
Paso 4: Configure Nessus
Ahora puede acceder a la interfaz web en https://{ServerIP}:8834.
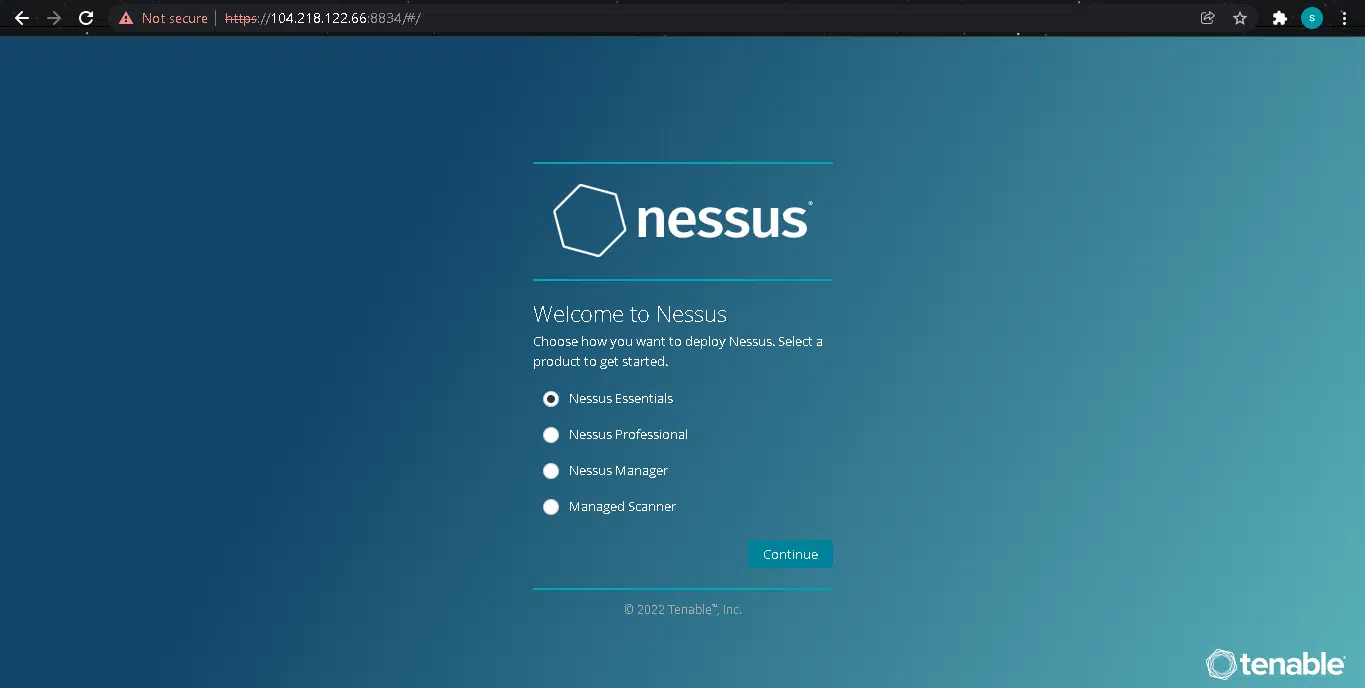
Ahora instalaremos Nessus Essentials. Nessus le enviará un código de activación por correo electrónico después de que proporcione sus datos.
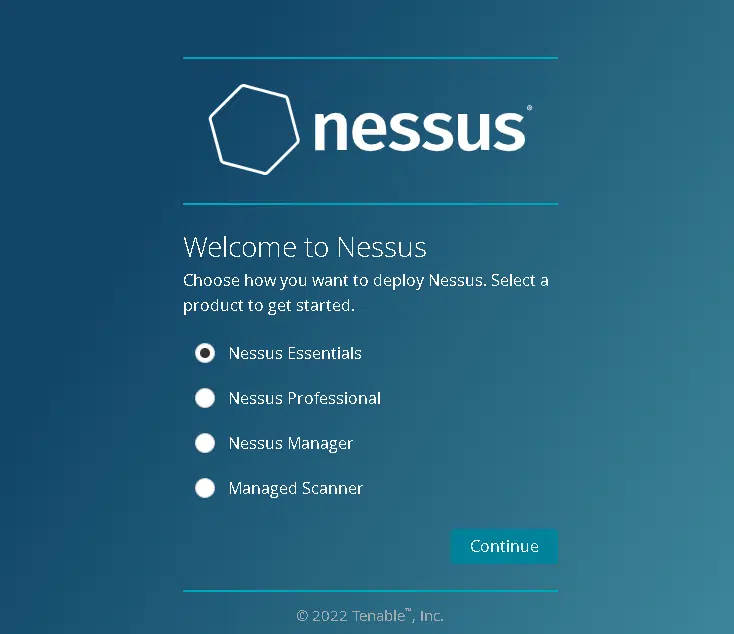
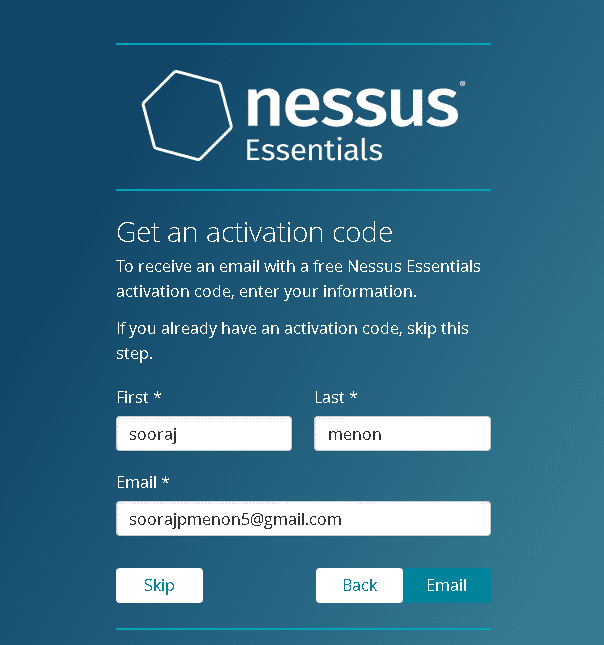
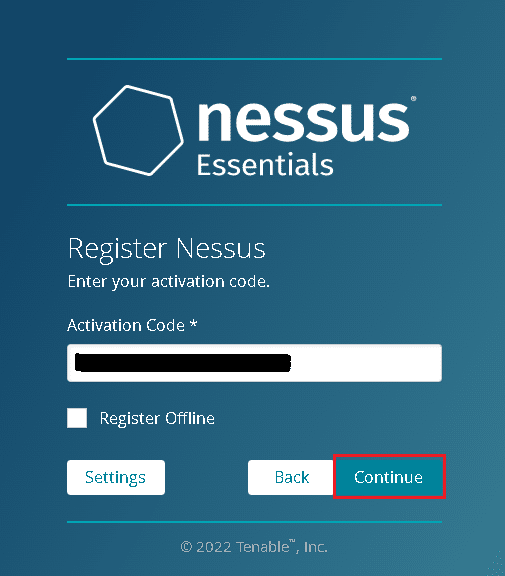
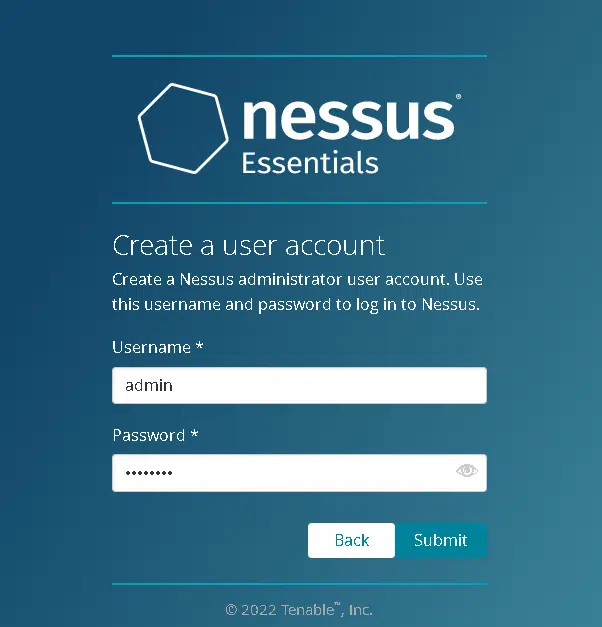
Configure una cuenta de administrador para Nessus.
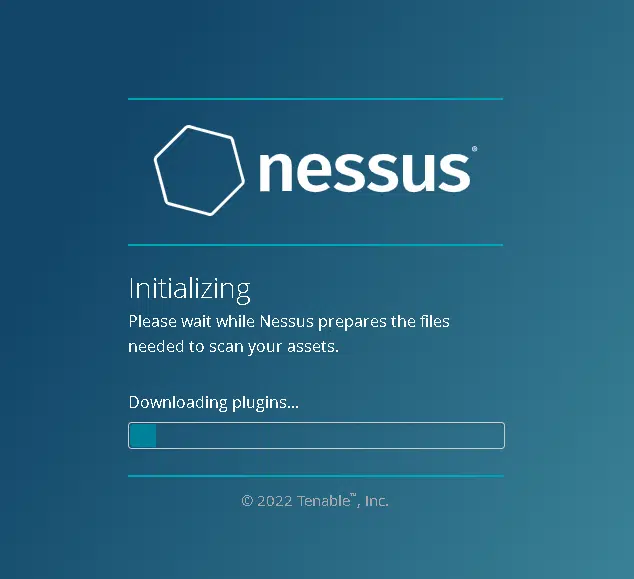
Los plugins requeridos por Nessus se compilarán e instalarán durante este proceso. Tenga paciencia durante este proceso.
Paso 4: Escanee vulnerabilidades usando Nessus
Después de finalizar, el proceso de escaneo puede comenzar. Especifique el rango de red o la lista de objetivos, por lo que si especifica 104.218.122.0/24, se escaneará toda la subred. A continuación, podrá ver una lista de hosts de la cual puede elegir uno para comenzar el escaneo.
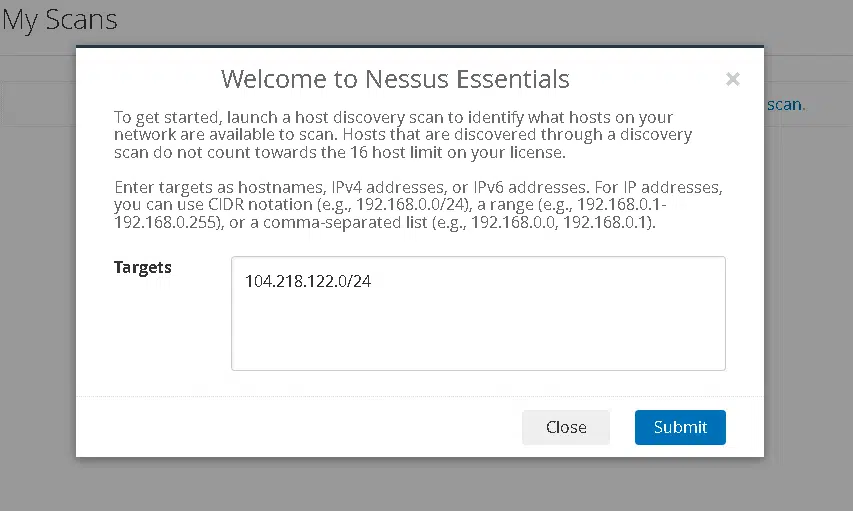
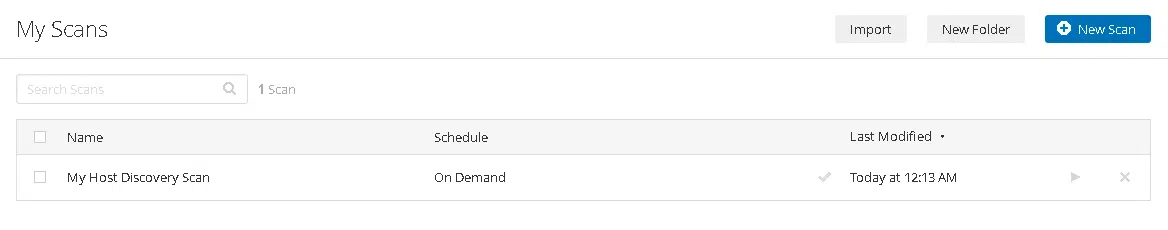
En la sección Mi escaneo, puede encontrar los resultados después de que el escaneo se haya completado. Seleccione el informe de escaneo que acaba de completar y revíselo.
Vale la pena revisar las plantillas de escaneo disponibles. A continuación se muestran las plantillas que tengo.
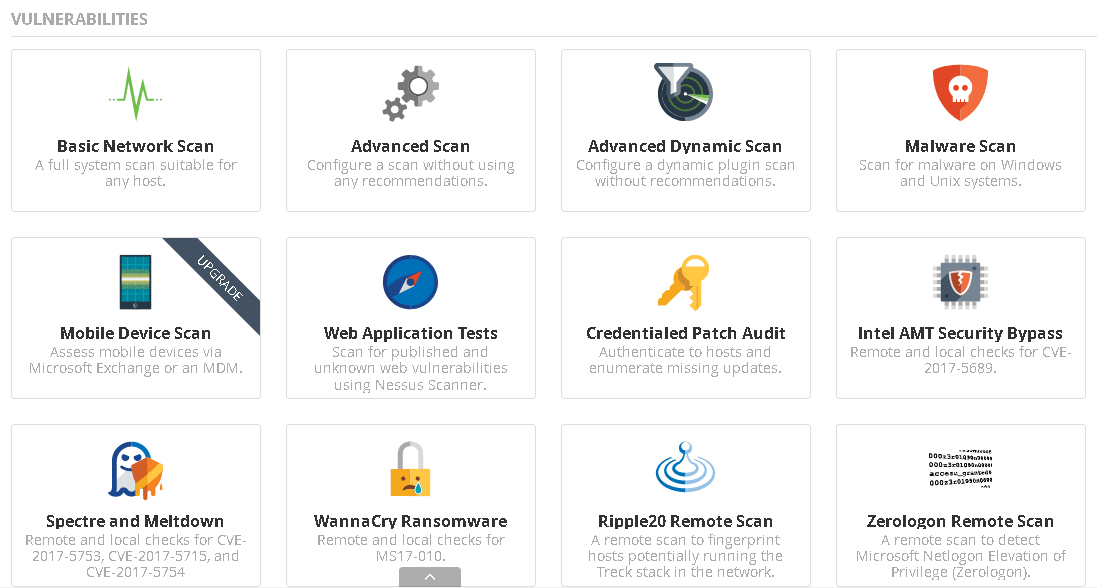
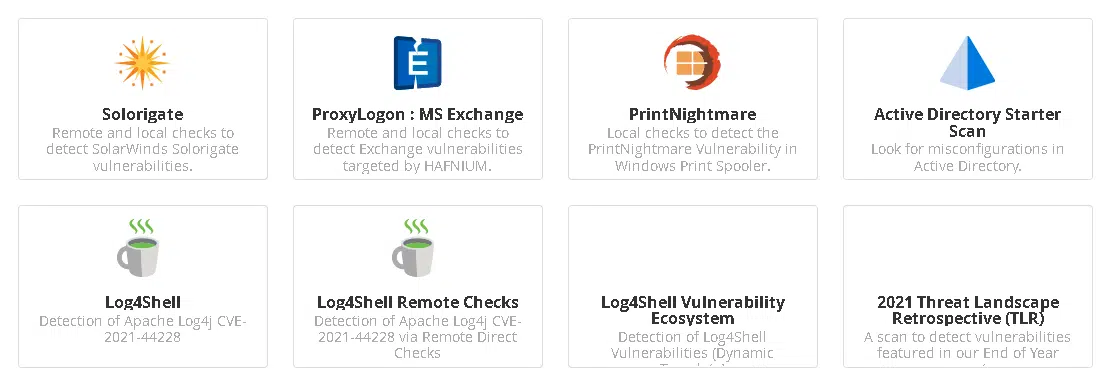
En su sistema Debian, hemos instalado y configurado correctamente el escáner de vulnerabilidades Nessus. También se ha realizado un escaneo de varios sistemas en la red para verificar si existen vulnerabilidades.
En comparación con otros sistemas
Hay varios escáneres de vulnerabilidades disponibles en el mercado, cada uno con características y capacidades únicas. Nessus es un escáner de vulnerabilidades ampliamente utilizado que a menudo se compara con otros escáneres como OpenVAS y Qualys. Aunque cada escáner tiene ventajas y desventajas, Nessus es conocido por su simplicidad, precisión y capacidad para manejar operaciones a gran escala.
Nessus es conocido por su precisión en la identificación de vulnerabilidades y su capacidad para escalar a redes grandes. El escáner también es fácil de usar, con una interfaz intuitiva que permite a los usuarios identificar vulnerabilidades y tomar las medidas adecuadas rápidamente. En contraste, OpenVAS es conocido por su carácter de código abierto y su capacidad para integrarse con otras herramientas de seguridad. Qualys es conocido por su arquitectura basada en la nube y su capacidad para realizar escaneos desde la nube.
Casos de uso del escáner de vulnerabilidades Nessus.
Nessus es utilizado por organizaciones de todos los tamaños y en diversas industrias para identificar y remediar vulnerabilidades en sus redes y sistemas. Algunos casos de uso habituales de Nessus incluyen:
- Evaluación de vulnerabilidades: Nessus se puede utilizar para realizar escaneos de vulnerabilidades periódicos en una red o sistema para identificar posibles amenazas de seguridad.
- Auditoría de cumplimiento: Nessus puede auditar sistemas frente a diversos estándares de cumplimiento, como PCI-DSS, HIPAA y SOX.
- Gestión de parches – Nessus puede identificar parches ausentes en los sistemas y guiar cómo solucionarlos.
- Auditoría de configuración – Es posible utilizar Nessus para verificar si las configuraciones del sistema cumplen con los estándares de seguridad necesarios y se ajustan a las políticas organizacionales.
- Caza de amenazas – Nessus se puede utilizar para identificar proactivamente amenazas potenciales dentro de una red y tomar las acciones adecuadas para prevenirlas.
Características del escáner de vulnerabilidades Nessus
Nessus cuenta con muchas características que lo convierten en una herramienta potente para identificar vulnerabilidades y amenazas de seguridad. Algunas de sus características destacadas incluyen:
- Escaneo de vulnerabilidades – Nessus puede revisar redes y sistemas para identificar vulnerabilidades potenciales que los atacantes podrían explotar.
- Auditoría de cumplimiento – Nessus puede auditar sistemas contra diversos estándares de cumplimiento y guiar cómo solucionar cualquier problema.
- Gestión de parches – Nessus puede identificar parches ausentes en los sistemas y guiar cómo solucionarlos.
- Auditoría de configuración – Nessus puede revisar las configuraciones del sistema para garantizar que cumplan con los estándares de seguridad y se ajusten a las políticas establecidas por la organización.
- Informes – Nessus proporciona informes detallados que se pueden utilizar para identificar y priorizar vulnerabilidades y amenazas de seguridad.
- Integración – Nessus se puede integrar con otras herramientas de seguridad para obtener una visión integral de la postura de seguridad de una organización.
Ventajas del escáner de vulnerabilidades Nessus
Nessus tiene varias ventajas, lo que lo convierte en una opción popular entre profesionales de TI e investigadores de seguridad. Algunos de sus principales beneficios incluyen:
- Precisión – Nessus es conocido por identificar vulnerabilidades, lo que ayuda a las organizaciones a priorizar los esfuerzos de remediación.
- Escalabilidad – Nessus puede escalar a redes grandes, lo que lo convierte en una buena opción para organizaciones con entornos de TI complejos.
- Facilidad de uso – Nessus cuenta con una interfaz intuitiva que facilita su uso y comprensión, incluso para personas sin un fuerte conocimiento en ciberseguridad.
- Personalización – Nessus permite a los usuarios personalizar escaneos e informes para adaptarlos a sus necesidades y requisitos.
- Actualidad – Nessus se actualiza constantemente con las últimas vulnerabilidades y amenazas de seguridad, garantizando que las organizaciones estén siempre al día sobre los riesgos potenciales.
Desventajas del escáner de vulnerabilidades Nessus
Aunque Nessus tiene muchas ventajas, también hay algunas desventajas a considerar. Algunas de sus desventajas incluyen:
- Costo – Nessus no es una herramienta gratuita y su costo puede ser prohibitivo para organizaciones más pequeñas o con presupuestos ajustados.
- Intensivo en recursos – Nessus puede ser intensivo en recursos, especialmente al escanear redes grandes, lo que puede provocar problemas de rendimiento.
- Falsos positivos – Investigar y resolver los falsos positivos generados por Nessus, al igual que con otros escáneres de vulnerabilidades, puede suponer un desafío importante.
Opciones alternativas a Nessus
Aunque Nessus es un escáner de vulnerabilidades popular y eficaz, existen varias opciones alternativas. Algunas de las alternativas más destacadas incluyen:
- OpenVAS – OpenVAS es un escáner de vulnerabilidades de código abierto similar a Nessus en muchos aspectos, incluida su precisión y escalabilidad.
- Qualys – Qualys es un escáner de vulnerabilidades basado en la nube, conocido por su escalabilidad y su capacidad para realizar escaneos desde la nube.
- Rapid7 – Rapid7 es un escáner de vulnerabilidades conocido por su facilidad de uso y sus capacidades de informes integrales.
Conclusión
Nessus Vulnerability Scanner es una herramienta potente que puede ayudar a las organizaciones a identificar y remediar vulnerabilidades en sus redes y sistemas. Sus ventajas incluyen su precisión, escalabilidad, facilidad de uso, opciones de personalización y oportunidad. Sin embargo, tiene algunas desventajas, como su costo y su carácter intensivo en recursos. También hay varias opciones alternativas disponibles, como OpenVAS, Qualys y Rapid7. En última instancia, la elección del escáner de vulnerabilidades dependerá de las necesidades y requisitos específicos de la organización.
¡Gracias por leer! Espero que le haya sido informativo.
¿Qué es el escáner de vulnerabilidades Nessus?Nessus Vulnerability Scanner es un escáner de vulnerabilidades comercial popular utilizado para identificar y remediar vulnerabilidades en sistemas informáticos, redes y aplicaciones.
¿Cómo funciona Nessus?
Nessus funciona escaneando una red o sistema en busca de vulnerabilidades, utilizando una base de datos de vulnerabilidades conocidas para compararlas con el sistema objetivo. Luego genera un informe de las vulnerabilidades encontradas, que se puede utilizar para remediar cualquier problema.
Nessus es utilizado por organizaciones de todos los tamaños para identificar y remediar vulnerabilidades en sus redes y sistemas. Se utiliza comúnmente en industrias como la atención médica, las finanzas y el gobierno.
¿Cuáles son las ventajas de usar Nessus?Nessus tiene varias ventajas, como su precisión, escalabilidad, facilidad de uso, opciones de personalización y oportunidad. También es conocido por su capacidad para escanear grandes redes, lo que lo convierte en una buena opción para entornos de TI complejos.
¿Cuáles son las desventajas de usar Nessus?Algunas de las desventajas de usar Nessus incluyen su costo, su carácter intensivo en recursos y la posibilidad de falsos positivos. También requiere actualizaciones periódicas para mantenerse al día con las últimas vulnerabilidades y amenazas de seguridad.