
لماذا المصادقة بمفتاح SSH
تُعد المصادقة بمفتاح SSH بديلاً أكثر أماناً من المصادقة بكلمة المرور في خوادم SSH لنظامي Linux/Unix. المصادقة بكلمة المرور عرضة لهجمات التخمين بالقوة الغاشمة، حيث يحاول المهاجم عدة تركيبات مستخدم/كلمة مرور حتى يجد واحدة تتيح الوصول إلى النظام.
تتمتع مفاتيح SSH بمزايا عدة مقارنة بكلمات المرور، فهي أقل عرضة للضياع مقارنة بكلمات المرور التي قد تُنسى، وهي سلاسل من الأحرف أطول من كلمات المرور، مما يجعلها أكثر أماناً بكثير من المصادقة بكلمة المرور.
يمكن تشفير مفتاح SSH الخاص بكلمة مرور معروفة للمستخدم، لذا فإن استخدامه يقتصر على الشخص الذي يعرف عبارة فك التشفير.
مفاتيح SSH من نوع RSA أم DSA؟ أم ECDSA؟
الإنترنت مليء بالجدالات حول نوع مفتاح ssh الأكثر أماناً وسرعة فيما يتعلق بالتشفير وفك التشفير وعلامة التوقيع/التحقق. ومع ذلك، يتفق تقريباً الجميع على أن مفاتيح RSA آمنة. في المقابل، يُفترض أن يوفر ECDSA أحجاماً حرجة أصغر مع عمليات أسرع ودرجة أمان مماثلة لخوارزميات التشفير RSA وDSA.
تركز هذه المقالة على نوع مفتاح RSA، ولكن قبل المتابعة، تأكد من قراءة قسم man ssh-keygen إذا كنت تبحث عن الامتثال لمعايير FIPS:
     -b bits
             Specifies the number of bits in the key to create.  For RSA keys, the minimum size is 768 bits and the default is 2048 bits.  Generally, 2048
             bits is considered sufficient.  DSA keys must be exactly 1024 bits as specified by FIPS 186-2.  For ECDSA keys, the -b flag determines the key
             length by selecting from one of three elliptic curve sizes: 256, 384 or 521 bits.  Attempting to use bit lengths other than these three values
             for ECDSA keys will fail.
توليد زوج مفاتيح SSH باستخدام SSH-KEYGEN
$ ssh-keygen -b 2048 -C "My first ssh key" -t rsa
Generating public/private rsa key pair.
Enter file in which to save the key (/home/Andrei/.ssh/id_rsa): /home/Andrei/.ssh/my_ssh_key
Enter passphrase (empty for no passphrase):
Enter same passphrase again:
Your identification has been saved in /home/Andrei/.ssh/my_ssh_key.
Your public key has been saved in /home/Andrei/.ssh/my_ssh_key.pub.
The key fingerprint is:
f0:61:d9:9a:7f:b6:c3:f0:d5:59:78:71:2e:81:db:04 My first ssh key
The key's randomart image is:
+--[ RSA 2048]----+
|            Eo   |
|         o  . o..|
|      . + .  + +o|
|       + +  . + +|
|        S      +o|
|         ..   ...|
|          .+o.   |
|           o+.   |
|            ..   |
+-----------------+
$ cat .ssh/my_ssh_key.pub
ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABAQDA1SL7dsAc5Wxpp/9h0zuDwGeN5H0vb4JFZ+n2+Js/B8Egqzw5Xb3iwZzHiXCCp71UgVrrPoYBeqhqDACWqJjj57D7vEDiKVmdyAcw2DfAT09uLe6wWeoX+s11Tadap11fVSYyARd3ih7OdoW9Hq1t0FyNgLXFvff60A0XTIeoM/6Y9/l0a7KoN8F5dy3kGvV4iNfCUsNEu0jrOPILRV39Bw8GKTxM7GoHAdAk/n4dOl9u+KgEictyVE1AXigipK6RtTClFO5xgGJBathXr0irkFCXRA+0FX79wql588bkmm/vrltdnZqT1rlzxp0q2cdsbbwJz/UItm5Un2t2MV1n My first ssh key
تم توليد مفاتيح ssh. هناك عدة ملاحظات يجب مراعاتها هنا:
– يتم تحديد طول المفتاح عبر خيار -b.
– سيتضمن المفتاح العام التعليق المختار عبر خيار -C.
– اكتب RSA
يمكن أن يكون المفتاح الخاص مشفراً أو غير مشفر، وكلمة المرور التي تحميه اختيارية، لكن يُوصى بتعيينها وعدم نسيانها لتحقيق أمان أعلى. لا تظهر كلمة المرور المُدخلة على الطرفية. يضمن المفتاح الخاص المشفر أن فقدان المفتاح المحتمل لا يشكل تهديداً فورياً للأنظمة التي تستخدم ذلك المفتاح.
مجلد الوجهة للمفاتيح اختياري، لكن يُعد من الممارسات الجيدة توليدها في مجلد المستخدم الرئيسي تحت مجلد .ssh.
الآن، وبما أن المفتاحين العام والخاص متاحان، من الضروري معرفة أن المفتاح الخاص شخصي ويجب أن يكون في حيازة مسؤول معيّن قانونياً فقط. سيُستخدم مفتاح ssh العام على خوادم Linux VPS الوجهة التي تقبل المفتاح الخاص.
انشر مفتاح SSH العام على الأنظمة الوجهة.
أسهل طريقة للقيام بذلك هي نسخ محتوى المفتاح العام، وتسجيل الدخول إلى نظام Linux/Unix الوجهة، ولصقه في authorized_keys تحت مجلد .ssh افتراضياً. بمجرد الانتهاء، احفظ الملف واخرج منه.
يجب أن يعمل المصادقة بمفتاح SSH الآن.
(اختياري) المصادقة بمفتاح SSH – الخطوات النهائية
قد تكون المصادقة بالمفتاح العام معطلة افتراضياً في بعض عمليات نشر SSH، لذا يجب التأكد من ضبط الخيارات التالية على "yes" في /etc/ssh/sshd_config (أو ملف إعدادات شيمون SSH المكافئ):
RSAAuthentication yes
PubkeyAuthentication yes
اعتمادًا على ما إذا كان مصادقة كلمة المرور لا تزال مطلوبة أم لا، يجب ضبط الخيارات التالية على "نعم" أو "لا":
PasswordAuthentication yesإذا كان ينبغي السماح للمستخدمين العاديين بتسجيل الدخول عبر ssh باستخدام كلمة مرور، مع منع مستخدم root من استخدام كلمة مروره، فغيّر السطر التالي إلى:
PermitRootLogin without-passwordاحفظ الملف، واخرج، وأعد تشغيل/إعادة تحميل ssh، حتى تُطبَّق التغييرات المذكورة أعلاه ويتم تسجيل الدخول بأمان.
نشر خوادم VPS جديدة لنظام Linux مع مفتاح SSH العام تلقائيًا
مع VPSie، يمكنك إضافة مفتاح SSH العام في أداة الإدارة عبر الويب، وستتم إضافة المفتاح تلقائيًا عند إنشاء خوادم VPS الجديدة القائمة على Linux.
توفر الصورة أدناه معاينة لهذه الميزة: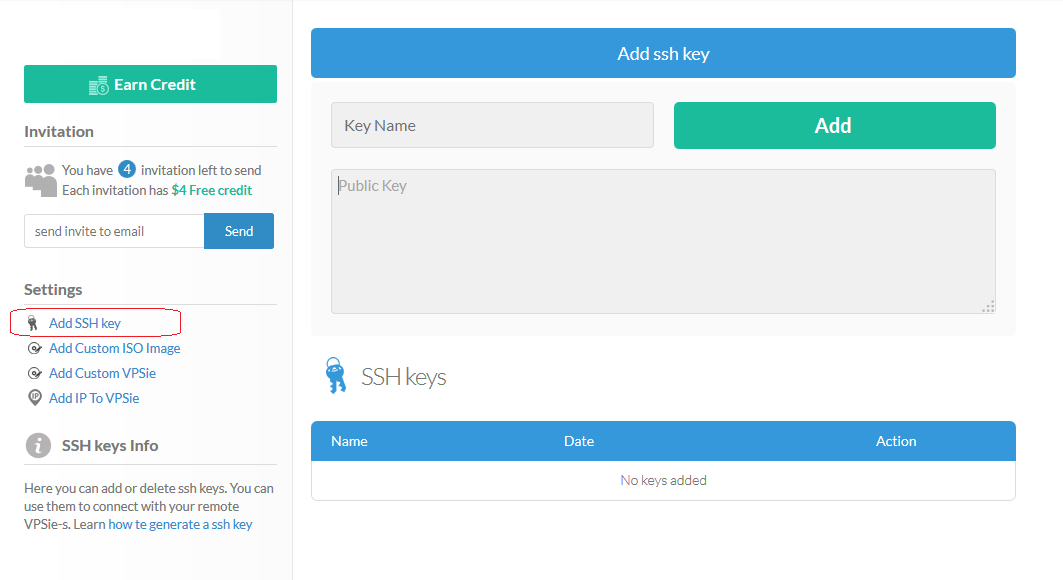
المصادقة بمفتاح SSH هي طريقة لتسجيل الدخول إلى خادم عن بُعد بأمان دون الحاجة إلى كلمة مرور. تعتمد هذه الطريقة على استخدام زوج من المفاتيح العام والخاص لمصادقة تسجيل الدخول بدلاً من كلمة المرور التقليدية.
لماذا تعتبر المصادقة بمفتاح SSH أكثر أمانًا من استخدام كلمة المرور؟تعتبر المصادقة بمفتاح SSH أكثر أمانًا من استخدام كلمة المرور لأن المفتاح الخاص المستخدم للمصادقة لا يُنقل عبر الشبكة أبدًا. بدلاً من ذلك، يُرسل المفتاح العام فقط إلى الخادم، الذي يتحقق من المفتاح مقابل قائمة المفاتيح المصرح بها. بالإضافة إلى ذلك، يُشفَّر المفتاح الخاص عادةً باستخدام عبارة مرور، مما يجعل من الصعب على المهاجم الوصول إلى خادمك.
كيف أنشئ زوج مفاتيح SSH؟لتوليد زوج مفاتيح SSH، يمكنك استخدام أمر ssh-keygen. على سبيل المثال، لتوليد زوج مفاتيح RSA جديد بحجم مفتاح 4096-بت، يمكنك تشغيل الأمر ssh-keygen -t rsa -b 4096.
كيف أضيف مفتاحي العام إلى خادمي؟لإضافة مفتاحك العام إلى خادمك، يمكنك استخدام أمر ssh-copy-id. على سبيل المثال، إذا كان اسم المستخدم على الخادم هو user وعنوان IP للخادم هو 192.0.2.0، يمكنك تنفيذ الأمر ssh-copy-id [email protected]. سيقوم هذا الأمر بنسخ مفتاحك العام إلى الخادم وإضافته إلى قائمة المفاتيح المصرح بها.
كيف أعطل المصادقة بكلمة المرور على خادمي؟لإعطاء المصادقة بكلمة المرور على خادمك، يمكنك تعديل ملف sshd_config وإعداد خيار PasswordAuthentication إلى no. على سبيل المثال، يمكنك تنفيذ الأمر sudo nano /etc/ssh/sshd_config وإضافة السطر PasswordAuthentication no إلى الملف. تذكّر إعادة تشغيل خدمة SSH لتطبيق التغييرات.
هل يمكنني استخدام نفس زوج مفاتيح SSH على عدة خوادم؟نعم، يمكنك استخدام نفس زوج مفاتيح SSH على عدة خوادم. ما عليك سوى نسخ مفتاحك العام إلى كل خادم باستخدام أمر ssh-copy-id، ثم استخدام مفتاحك الخاص لتسجيل الدخول إلى كل خادم حسب الحاجة.
ماذا أفعل إذا فقدت مفتاحي الخاص؟إذا فقدت مفتاحك الخاص، ستحتاج إلى نشر زوج مفاتيح جديد وإضافة المفتاح العام الجديد إلى خادمك. تأكد من إزالة المفتاح العام القديم من قائمة المفاتيح المصرح بها لمنع الوصول غير المصرح به إلى خادمك. بالإضافة إلى ذلك، إذا كنت قد قمت بتشفير مفتاحك الخاص بكلمة مرور، فتأكد من اختيار كلمة مرور قوية وفريدة لزوج المفاتيح الجديد.