
Por que Autenticação por Chave SSH
A autenticação por chave SSH é uma alternativa mais segura à autenticação por senha em servidores SSH Linux/Unix. A autenticação por senha é vulnerável a ataques de força bruta, nos quais um invasor tenta várias combinações de usuário/senha até encontrar uma que permita acesso ao sistema.
As chaves SSH têm vantagens sobre as senhas, pois são menos propensas a serem perdidas do que as senhas a serem esquecidas, e são sequências de caracteres mais longas que as senhas, tornando-as muito mais seguras que a autenticação por senha.
A chave privada SSH pode ser criptografada com uma senha conhecida do usuário, limitando seu uso à pessoa que conhece a frase de descriptografia.
Chaves SSH RSA ou DSA? Ou ECDSA?
A internet está cheia de debates sobre qual tipo de chave ssh é mais seguro e rápido em termos de criptografia, descriptografia e marcação/verificação de assinatura. Ainda assim, quase todos concordam que as chaves RSA são seguras. Em contraste, a ECDSA deve fornecer tamanhos críticos menores em operações mais rápidas e um grau de segurança semelhante aos algoritmos criptográficos RSA e DSA.
Este artigo foca no tipo de chave RSA, mas antes de continuar, certifique-se de ler a parte de man ssh-keygen se você estiver procurando por conformidade FIPS:
     -b bits
             Specifies the number of bits in the key to create.  For RSA keys, the minimum size is 768 bits and the default is 2048 bits.  Generally, 2048
             bits is considered sufficient.  DSA keys must be exactly 1024 bits as specified by FIPS 186-2.  For ECDSA keys, the -b flag determines the key
             length by selecting from one of three elliptic curve sizes: 256, 384 or 521 bits.  Attempting to use bit lengths other than these three values
             for ECDSA keys will fail.
Gerar Par de Chaves SSH com SSH-KEYGEN
$ ssh-keygen -b 2048 -C "My first ssh key" -t rsa
Generating public/private rsa key pair.
Enter file in which to save the key (/home/Andrei/.ssh/id_rsa): /home/Andrei/.ssh/my_ssh_key
Enter passphrase (empty for no passphrase):
Enter same passphrase again:
Your identification has been saved in /home/Andrei/.ssh/my_ssh_key.
Your public key has been saved in /home/Andrei/.ssh/my_ssh_key.pub.
The key fingerprint is:
f0:61:d9:9a:7f:b6:c3:f0:d5:59:78:71:2e:81:db:04 My first ssh key
The key's randomart image is:
+--[ RSA 2048]----+
|            Eo   |
|         o  . o..|
|      . + .  + +o|
|       + +  . + +|
|        S      +o|
|         ..   ...|
|          .+o.   |
|           o+.   |
|            ..   |
+-----------------+
$ cat .ssh/my_ssh_key.pub
ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABAQDA1SL7dsAc5Wxpp/9h0zuDwGeN5H0vb4JFZ+n2+Js/B8Egqzw5Xb3iwZzHiXCCp71UgVrrPoYBeqhqDACWqJjj57D7vEDiKVmdyAcw2DfAT09uLe6wWeoX+s11Tadap11fVSYyARd3ih7OdoW9Hq1t0FyNgLXFvff60A0XTIeoM/6Y9/l0a7KoN8F5dy3kGvV4iNfCUsNEu0jrOPILRV39Bw8GKTxM7GoHAdAk/n4dOl9u+KgEictyVE1AXigipK6RtTClFO5xgGJBathXr0irkFCXRA+0FX79wql588bkmm/vrltdnZqT1rlzxp0q2cdsbbwJz/UItm5Un2t2MV1n My first ssh key
A geração das chaves ssh está concluída. Algumas coisas a observar aqui:
– O comprimento da chave é definido com a opção -b.
– A Chave Pública conterá o comentário escolhido pela opção -C.
– Digite RSA
A chave privada pode estar ou não criptografada e a senha que a protege é opcional, mas, para maior segurança, recomenda-se definir uma e não esquecê-la. A senha digitada não é exibida no terminal. Uma chave privada criptografada garante que a perda potencial da chave não represente uma ameaça imediata aos sistemas que a utilizam.
O diretório de destino das chaves é opcional, mas é uma boa prática gerá-las em um diretório home, dentro do diretório .ssh.
Agora que as chaves pública e privada estão disponíveis, é essencial saber que a chave privada é pessoal e deve ter apenas um administrador legalmente designado. A chave pública ssh será usada nos servidores Linux VPS de destino que aceitam a Chave Privada.
Implante a Chave Pública SSH nos sistemas de destino.
A maneira mais fácil de fazer isso é copiar o conteúdo da chave pública, fazer login no sistema Linux/Unix de destino e colá-lo em authorized_keys, localizado por padrão no diretório .ssh. Depois de fazer isso, salve e saia do arquivo.
A autenticação por Chave SSH deve funcionar agora.
(Opcional) Autenticação por Chave SSH – Etapas finais
Algumas implementações de SSH têm a autenticação por chave pública desativada por padrão, portanto, você precisa garantir que as seguintes opções estejam definidas como “yes” em /etc/ssh/sshd_config (ou arquivo de configuração equivalente do daemon SSH):
RSAAuthentication yes
PubkeyAuthentication yes
Dependendo de se a autenticação por senha ainda é desejada, as seguintes opções devem ser definidas como “sim” ou “não”:
PasswordAuthentication yesSe os usuários comuns devem ser permitidos a entrar via ssh usando uma senha, mas o usuário root deve ser impedido de usar a sua senha, altere a seguinte linha para:
PermitRootLogin without-passwordSalve, saia e reinicie/recarregue o ssh para que as alterações acima entrem em vigor e o login seja seguro.
Implante novos servidores VPS Linux com chave pública SSH automaticamente
Com a VPSie, você pode adicionar a chave pública SSH na ferramenta de administração web, e novos servidores VPS baseados em Linux terão a chave adicionada no momento da criação.
A imagem abaixo fornece uma pré-visualização deste recurso: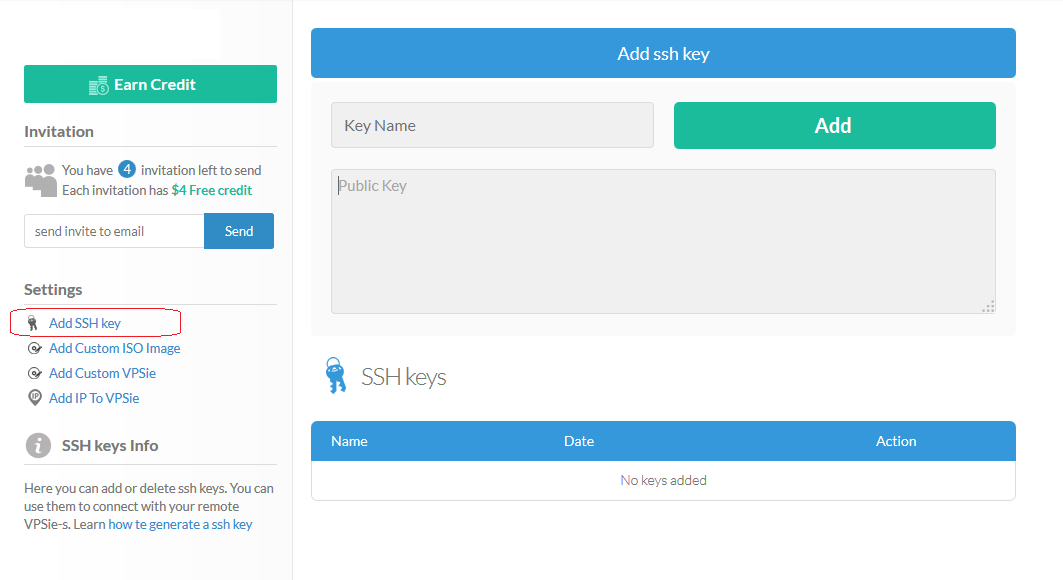
Como instalar o CMake no Ubuntu
O que é Autenticação por Chave SSH?A Autenticação por Chave SSH é um método de entrar em um servidor remoto com segurança e sem exigir uma senha. Envolve o uso de um par de chaves pública e privada para autenticar seu login em vez de uma senha tradicional.
Por que a Autenticação por Chave SSH é mais segura do que usar uma senha?A Autenticação por Chave SSH é mais segura do que usar uma senha porque a chave privada usada para autenticação nunca é transmitida pela rede. Em vez disso, apenas a chave pública é enviada ao servidor, que verifica a chave contra uma lista de chaves autorizadas. Além disso, a chave privada é tipicamente criptografada com uma frase-senha, tornando ainda mais difícil para um invasor obter acesso ao seu servidor.
Como gerar um par de chaves SSH?Para gerar um par de chaves SSH, você pode usar o comando ssh-keygen. Por exemplo, para gerar um novo par de chaves RSA com tamanho de chave de 4096 bits, você pode executar o comando ssh-keygen -t rsa -b 4096.
Como adiciono minha chave pública ao meu servidor?Para adicionar sua chave pública ao seu servidor, você pode usar o comando ssh-copy-id. Por exemplo, se seu nome de usuário no servidor for user e o endereço IP do servidor for 192.0.2.0, você pode executar o comando ssh-copy-id [email protected]. Isso copiará sua chave pública para o servidor e a adicionará à lista de chaves autorizadas.
Como desabilitar a autenticação por senha no meu servidor?Para desabilitar a autenticação por senha no seu servidor, você pode editar o arquivo sshd_config e definir a opção PasswordAuthentication como no. Por exemplo, você pode executar o comando sudo nano /etc/ssh/sshd_config e adicionar a linha PasswordAuthentication no ao arquivo. Lembre-se de reiniciar o serviço SSH para que as alterações tenham efeito.
Posso usar o mesmo par de chaves SSH em vários servidores?Sim, você pode usar o mesmo par de chaves SSH em vários servidores. Basta copiar sua chave pública para cada servidor usando o comando ssh-copy-id e, em seguida, usar sua chave privada para entrar em cada servidor conforme necessário.
O que devo fazer se eu perder minha chave privada?Se você perder sua chave privada, precisará gerar um novo par de chaves e adicionar a nova chave pública ao seu servidor. Certifique-se de remover a antiga chave pública da lista de chaves autorizadas para evitar acesso não autorizado ao seu servidor. Além disso, se você tiver criptografado sua chave privada com uma senha, certifique-se de escolher uma senha forte e única para o seu novo par de chaves.