
Comment configurer correctement les certificats SSL avec Nginx servant plusieurs hôtes virtuels https
Envie de diffuser du contenu précieux depuis votre nouveau serveur VPS SSD Linux via plusieurs domaines ?
Vous venez de déployer un nouveau serveur VPS Linux dans l'un des datacenters de VPSie, d'optimiser sa sécurité, d'installer nginx, mysql, php et vos certificats SSL sont prêts.
Après avoir copié la configuration des hôtes virtuels https depuis un ancien serveur vps nginx ou depuis Internet, vous configurez vos hôtes virtuels comme suit :
Hôte virtuel SSL Nginx 1
root@ubuntu-vps:/etc/nginx/conf.d# cat server1.conf
server {
        server_name server1.domain.com;
        #server_name server1.domain.com;
        server_tokens off;

        listen       10.1.1.60:443 ssl;
        ssl                  on;
        ssl_certificate      /etc/nginx/server1.pem;
        ssl_certificate_key  /etc/nginx/private.key;
        ssl_session_timeout  5m;
        ssl_protocols  TLSv1 TLSv1.1 TLSv1.2;
        ssl_ciphers ECDHE-ECDSA-AES128-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-RSA-AES128-SHA256:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-RSA-AES256-SHA:AES128-SHA:AES256-SHA:ECDHE-RSA-RC4-SHA:DHE-RSA-AES128-SHA;
        ssl_prefer_server_ciphers   on;
        ssl_ecdh_curve secp521r1;
        ssl_session_cache shared:SSL:10m;

        root /var/www/public_html/server1;
        index index.html index.htm;
}
Hôte virtuel SSL Nginx 2
root@ubuntu-vps:/etc/nginx/conf.d# cat server2.conf
server {
        server_name server2.domain.com;
        server_tokens off;

        listen       443 ssl;
        ssl                  on;
        ssl_certificate      /etc/nginx/server2.pem;
        ssl_certificate_key  /etc/nginx/private.key;
        ssl_session_timeout  5m;
        ssl_protocols  TLSv1 TLSv1.1 TLSv1.2;
        ssl_ciphers ECDHE-ECDSA-AES128-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-RSA-AES128-SHA256:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-RSA-AES256-SHA:AES128-SHA:AES256-SHA:ECDHE-RSA-RC4-SHA:DHE-RSA-AES128-SHA;
        ssl_prefer_server_ciphers   on;
        ssl_ecdh_curve secp521r1;
        ssl_session_cache shared:SSL:10m;

        root /var/www/public_html/server2;
        index index.html index.htm;
}
Tout devrait fonctionner. Vous testez d'abord https://server1.domain.com et constatez que cela fonctionne correctement (aucun avertissement n'est affiché). Lorsque vous vérifiez https://server2.comain.com, vous remarquez un avertissement dans votre navigateur :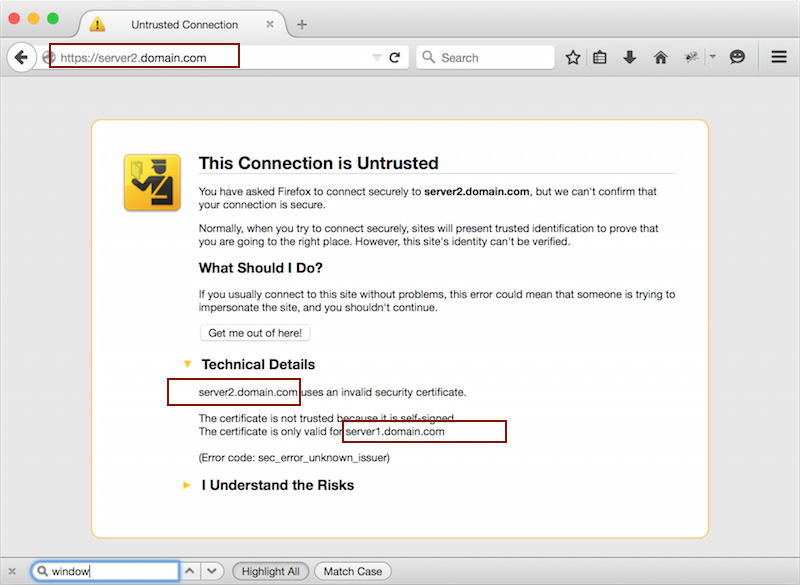
Pourquoi nginx sert-il le certificat public de server1.domain.com lorsque mon navigateur demande server2.domain.com ?
Dépannage du mauvais https
hôte virtuel certificat servi par NGINX
Vérifions que le navigateur envoie correctement l'indication du nom du serveur en texte clair afin que NGINX puisse examiner le domaine avant le chiffrement/déchiffrement des données. Nous examinons le format hexadécimal du paquet de poignée de main SSL « Client Hello » envoyé par le navigateur à nginx, dans tcpdump :
22:25:29.100189 IP 192.168.3.100.57413 > 10.1.1.60.443: Flags [P.], seq 1:209, ack 1, win 4117, options [nop,nop,TS val 626190298 ecr 540309], length 208
	0x0000:  4500 0104 84e8 4000 3f06 e6c2 c0a8 0364  E.....@.?......d
	0x0010:  0a01 013c e045 01bb e739 71fe 1a4d 0a0e  ...............S
	0x0040:  091a 6b0c 9463 6bc2 9987 7506 bd72 a40c  ..k..ck...u..r..
	0x0050:  005b 23e3 1f22 17ec 3026 055e 78d1 8800  .[#.."..0&.^x...
	0x0060:  0020 c02b c02f c00a c009 c013 c014 c007  ...+./..........
	0x0070:  c011 0033 0032 0039 002f 0035 000a 0005  ...3.2.9./.5....
	0x0080:  0004 0100 007e 0000 0017 0015 0000 1273  .....~.........s
	0x0090:  6572 7665 7232 2e64 6f6d 6169 6e2e 636f  erver2.domain.co   --> SNI
	0x00a0:  6dff 0100 0100 000a 0008 0006 0017 0018  m...............
	0x00b0:  0019 000b 0002 0100 0023 0000 3374 0000  .........#..3t..
	0x00c0:  0010 0021 001f 0568 322d 3134 0873 7064  ...!...h2-14.spd
	0x00d0:  792f 332e 3106 7370 6479 2f33 0868 7474  y/3.1.spdy/3.htt
	0x00e0:  702f 312e 3100 0500 0501 0000 0000 000d  p/1.1...........
	0x00f0:  0012 0010 0401 0501 0201 0403 0503 0203  ................
	0x0100:  0402 0202                                ….
Nous confirmons que le paquet envoyé du client vers le serveur https (port de destination 443) contient server2.domain.com en tant que SNI.
Nous examinons de la même manière le paquet TCP « Server hello » renvoyé par le serveur https nginx :
22:30:28.182532 IP 10.1.1.60.443 > 192.168.3.100.57454: Flags [P.], seq 1:1346, ack 209, win 235, options [nop,nop,TS val 615080 ecr 626487909], length 1345
	0x0000:  4500 0575 6a13 4000 4006 fc26 0a01 013c  E..uj.@.@..&...<
	0x0010:  c0a8 0364 01bb e06e d775 08b5 5365 cf91  ...d...n.u..Se..
	0x0020:  8018 00eb d4b0 0000 0101 080a 0009 62a8  ..............b.
	0x0030:  2557 7265 1603 0300 4a02 0000 4603 0303  %Wre....J...F...
	0x0040:  a4f0 db9e e0da b40e 82c6 9125 5bca b516  ...........%[...
	0x0050:  e199 e450 1522 339c d201 f8dd d110 6100  ...P."3.......a.
	0x0060:  c02f 0000 1eff 0100 0100 000b 0004 0300  ./..............
	0x0070:  0102 0023 0000 3374 0009 0868 7474 702f  ...#..3t...http/
	0x0080:  312e 3116 0303 034e 0b00 034a 0003 4700  1.1....N...J..G.
	0x0090:  0344 3082 0340 3082 0228 0209 00df 5d29  .D0..@0..(....])
	0x00a0:  dac3 4bd0 f930 0d06 092a 8648 86f7 0d01  ..K..0...*.H....
	0x00b0:  010b 0500 3062 310b 3009 0603 5504 0613  ....0b1.0...U...
	0x00c0:  0241 5531 1330 1106 0355 0408 0c0a 536f  .AU1.0...U....So
	0x00d0:  6d65 2d53 7461 7465 3121 301f 0603 5504  me-State1!0...U.
	0x00e0:  0a0c 1849 6e74 6572 6e65 7420 5769 6467  ...Internet.Widg
	0x00f0:  6974 7320 5074 7920 4c74 6431 1b30 1906  its.Pty.Ltd1.0..
	0x0100:  0355 0403 0c12 7365 7276 6572 312e 646f  .U....server1.do  --> SSL certificate "Common Name"
	0x0110:  6d61 696e 2e63 6f6d 301e 170d 3135 3032  main.com0...1502
	0x0120:  3233 3230 3436 3531 5a17 0d31 3630 3232  23204651Z..16022
	0x0130:  3332 3034 3635 315a 3062 310b 3009 0603  3204651Z0b1.0...
	0x0140:  5504 0613 0241 5531 1330 1106 0355 0408  U....AU1.0...U..
	0x0150:  0c0a 536f 6d65 2d53 7461 7465 3121 301f  ..Some-State1!0.
	0x0160:  0603 5504 0a0c 1849 6e74 6572 6e65 7420  ..U....Internet.
	0x0170:  5769 6467 6974 7320 5074 7920 4c74 6431  Widgits.Pty.Ltd1
	0x0180:  1b30 1906 0355 0403 0c12 7365 7276 6572  .0...U....server
	0x0190:  312e 646f 6d61 696e 2e63 6f6d 3082 0122  1.domain.com0..”
Vous remarquerez que le serveur envoie bien un certificat valide pour server1.domain.com.
Que pouvons-nous diagnostiquer davantage ?
Débogage du problème de certificat SSL avec OpenSSL s_client
Si nous confirmons que les clients https distants envoient le SNI correct, voyons ce que rapporte OpenSSL lors de l'initialisation d'une connexion https vers nginx sur le localhost.
root@ubuntu-vps:/etc/nginx/conf.d# openssl s_client -connect localhost:443 -servername server2.domain.com
CONNECTED(00000003)
depth=0 C = AU, ST = Some-State, O = Internet Widgits Pty Ltd, CN = server2.domain.com
verify error:num=18:self signed certificate
verify return:1
depth=0 C = AU, ST = Some-State, O = Internet Widgits Pty Ltd, CN = server2.domain.com
verify return:1
---
Certificate chain
 0 s:/C=AU/ST=Some-State/O=Internet Widgits Pty Ltd/CN=server2.domain.com
   i:/C=AU/ST=Some-State/O=Internet Widgits Pty Ltd/CN=server2.domain.com
Note : La directive « -servername » définit le SNI dans les paquets « Client Hello ». Elle a été ajoutée dans les versions récentes d'openssl.
Nous avons donc deux situations : les clients distants accédant au serveur nginx via https à l'adresse IP 10.1.1.60 reçoivent un certificat pour server1.domain.com et le client localhost reçoit un certificat pour server2.domain.com. Dans les deux cas, server2.domain.com est demandé.
Le seul endroit évident à vérifier est la configuration des hôtes virtuels dans nginx, plus précisément les lignes « listen » :
root@ubuntu-vps:/etc/nginx/conf.d# grep listen *
server1.conf:        listen       10.1.1.60:443 ssl;
server2.conf:        listen       443 ssl;
La raison en est que la configuration de l'hôte virtuel server2 indique à nginx de servir https sur le port 443, sans spécifier l'adresse IP à utiliser. Il semble que NGINX interprète cela comme une écoute sur le localhost lorsque d'autres hôtes virtuels https sont configurés pour cette adresse IP spécifique.
Ce comportement de nginx peut être corrigé en supprimant l'adresse IP de la configuration de l'hôte virtuel server1 ou en l'ajoutant à la configuration de l'hôte virtuel server2.
Vous pouvez tester ces configurations sur notre plateforme en quelques minutes grâce à notre PCS (Private Cloud Solution), qui vous permet de disposer de VPSie(s) sur un réseau privé – NAT – redirection de ports – contrôle du trafic entrant et sortant – plusieurs adresses IP de passerelle que vous pouvez utiliser pour l'équilibrage de charge et la bascule.
Causes possibles du service du mauvais certificat SSL d'hôte virtuel par Nginx
- Configuration incorrecte : l'une des causes les plus courantes du service du mauvais certificat SSL d'hôte virtuel par Nginx est une configuration erronée. Si le fichier de configuration de Nginx n'est pas correctement configuré, Nginx peut ne pas être en mesure d'identifier l'hôte virtuel correct pour la requête.
- Hôte virtuel basé sur l'IP : si l'hôte virtuel est configuré sur la base de l'adresse IP plutôt que du nom de domaine, Nginx peut servir le certificat SSL associé à l'adresse IP au lieu du nom de domaine.
- Cache obsolète : parfois, Nginx peut servir le mauvais certificat SSL en raison d'un cache obsolète. Si Nginx a mis en cache le certificat SSL inexact pour un nom de domaine, il peut continuer à servir ce certificat même après l'installation du certificat correct.
- Nom de serveur incorrect : si la directive server_name dans le fichier de configuration de Nginx doit être correctement configurée, Nginx peut ne pas être en mesure d'identifier l'hôte virtuel correct pour la requête.
Avantages de l'utilisation de Nginx pour servir plusieurs hôtes virtuels avec des certificats SSL
- Hautes performances : Nginx est conçu pour gérer les sites web et les applications à fort trafic, ce qui en fait un choix populaire pour servir plusieurs hôtes virtuels avec des certificats SSL.
- Facile à configurer : Nginx est facile à configurer et son fichier de configuration est bien documenté, ce qui permet aux développeurs de configurer et de gérer facilement les hôtes virtuels avec des certificats SSL.
- Proxy inverse : Nginx peut être utilisé comme proxy inverse, vous permettant d'équilibrer la charge du trafic entre plusieurs serveurs et d'améliorer les performances et la disponibilité de votre site web ou de votre application.
- Sécurité : Nginx prend en charge le chiffrement SSL/TLS, garantissant que le trafic entre le serveur et le client est sécurisé et ne peut pas être intercepté ou altéré.
Inconvénients de l'utilisation de Nginx pour servir plusieurs hôtes virtuels avec des certificats SSL
- Complexité : La configuration de plusieurs hôtes virtuels avec des certificats SSL peut être complexe, surtout si vous n'êtes pas familier avec la configuration de Nginx.
- Courbe d'apprentissage : Nginx présente une courbe d'apprentissage raide et il peut prendre du temps à maîtriser ses fonctionnalités et options de configuration.
- Utilisation des ressources : Nginx peut consommer des ressources système importantes, principalement si vous servez plusieurs hôtes virtuels avec des certificats SSL sur un seul serveur.
Conclusion
Servir plusieurs hôtes virtuels avec des certificats SSL à l'aide de Nginx est un excellent moyen d'améliorer les performances, la sécurité et la disponibilité de votre site web ou de votre application. Cependant, il est essentiel de s'assurer que Nginx sert le certificat SSL correct pour chaque hôte virtuel afin d'éviter les avertissements de sécurité et les erreurs pour les utilisateurs.
Si Nginx sert le mauvais certificat SSL de hôte virtuel, cela est généralement dû à une configuration incorrecte, à un hôte virtuel basé sur l'IP, à un cache obsolète ou à un nom de serveur incorrect. Pour résoudre ce problème, vérifiez la conception, utilisez un hôte virtuel basé sur le domaine, videz le cache ou redémarrez Nginx.
Dans l'ensemble, Nginx est un serveur web et un serveur de proxy inverse puissant et flexible qui peut vous aider à servir plusieurs hôtes virtuels avec des certificats SSL. Bien qu'il puisse présenter une courbe d'apprentissage raide et consommer des ressources système importantes, il offre de hautes performances, une configuration facile et des fonctionnalités de sécurité robustes, ce qui en fait un choix populaire pour l'hébergement de sites web et d'applications.
Comment installer Node.js sur Debian
Qu'est-ce que le SSL et pourquoi est-il nécessaire pour les sites web ?Le SSL (Secure Sockets Layer) est un protocole de sécurité qui permet la transmission chiffrée entre un serveur web et un navigateur web. Le SSL garantit que toutes les données transmises entre les deux sont chiffrées et ne peuvent pas être interceptées ou altérées par des tiers. Cela est important pour les sites web car il protège les informations sensibles telles que les identifiants de connexion, les informations de carte de crédit et les données personnelles contre le vol ou la compromission.
Comment Nginx prend-il en charge le SSL ?Nginx prend en charge le SSL grâce à l'utilisation de certificats SSL. Les certificats SSL sont des certificats numériques qui vérifient l'identité d'un site web et permettent le chiffrement SSL. Nginx peut être configuré pour servir des certificats SSL pour un ou plusieurs hôtes virtuels.
Qu'est-ce qu'un hôte virtuel dans Nginx ?Un hôte virtuel dans Nginx permet d’héberger plusieurs sites web ou applications sur un seul serveur. Chaque hôte virtuel possède sa propre configuration, incluant le nom du serveur, le répertoire racine des documents et le certificat SSL.
Comment installer des certificats SSL sur Nginx ?Pour installer un certificat SSL sur Nginx, vous devez d’abord obtenir un certificat SSL valide auprès d’une autorité de certification (CA) de confiance. Une fois le certificat en votre possession, vous pouvez configurer Nginx pour l’utiliser en ajoutant la configuration SSL au fichier de configuration de l’hôte virtuel Nginx.
Comment configurer Nginx pour servir plusieurs hôtes virtuels avec des certificats SSL ?Pour configurer Nginx afin de servir plusieurs hôtes virtuels avec des certificats SSL, vous devez créer une configuration d’hôte virtuel distincte pour chaque nom de domaine et chaque certificat SSL. Chaque configuration d’hôte virtuel doit inclure le certificat SSL, la clé privée, le nom du serveur et le répertoire racine des documents.
Quelle est la configuration SSL recommandée pour Nginx ?La configuration SSL recommandée pour Nginx consiste à activer le chiffrement SSL, à utiliser une suite de chiffrement robuste, à activer HTTP Strict Transport Security (HSTS) et à activer l’OCSP stapling.