
Como configurar corretamente certificados SSL com Nginx servindo múltiplos virtual hosts https
Ansioso para servir conteúdo valioso do seu novo servidor VPS SSD Linux via múltiplos domínios?
Você acabou de implantar um novo servidor VPS Linux em um dos datacenters da VPSie, otimizou a segurança, instalou nginx, mysql, php e seus certificados SSL estão prontos.
Após copiar a configuração de virtual hosts https de um antigo servidor vps nginx ou da internet, você configurou seus virtual hosts da seguinte forma:
Virtual host SSL Nginx 1
root@ubuntu-vps:/etc/nginx/conf.d# cat server1.conf
server {
        server_name server1.domain.com;
        #server_name server1.domain.com;
        server_tokens off;

        listen       10.1.1.60:443 ssl;
        ssl                  on;
        ssl_certificate      /etc/nginx/server1.pem;
        ssl_certificate_key  /etc/nginx/private.key;
        ssl_session_timeout  5m;
        ssl_protocols  TLSv1 TLSv1.1 TLSv1.2;
        ssl_ciphers ECDHE-ECDSA-AES128-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-RSA-AES128-SHA256:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-RSA-AES256-SHA:AES128-SHA:AES256-SHA:ECDHE-RSA-RC4-SHA:DHE-RSA-AES128-SHA;
        ssl_prefer_server_ciphers   on;
        ssl_ecdh_curve secp521r1;
        ssl_session_cache shared:SSL:10m;

        root /var/www/public_html/server1;
        index index.html index.htm;
}
Virtual host SSL Nginx 2
root@ubuntu-vps:/etc/nginx/conf.d# cat server2.conf
server {
        server_name server2.domain.com;
        server_tokens off;

        listen       443 ssl;
        ssl                  on;
        ssl_certificate      /etc/nginx/server2.pem;
        ssl_certificate_key  /etc/nginx/private.key;
        ssl_session_timeout  5m;
        ssl_protocols  TLSv1 TLSv1.1 TLSv1.2;
        ssl_ciphers ECDHE-ECDSA-AES128-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-RSA-AES128-SHA256:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-RSA-AES256-SHA:AES128-SHA:AES256-SHA:ECDHE-RSA-RC4-SHA:DHE-RSA-AES128-SHA;
        ssl_prefer_server_ciphers   on;
        ssl_ecdh_curve secp521r1;
        ssl_session_cache shared:SSL:10m;

        root /var/www/public_html/server2;
        index index.html index.htm;
}
Tudo deveria estar funcionando. Primeiro, você testa https://server1.domain.com e verifica que está funcionando corretamente (nenhum aviso é exibido). Ao verificar https://server2.comain.com, você nota um aviso no seu navegador: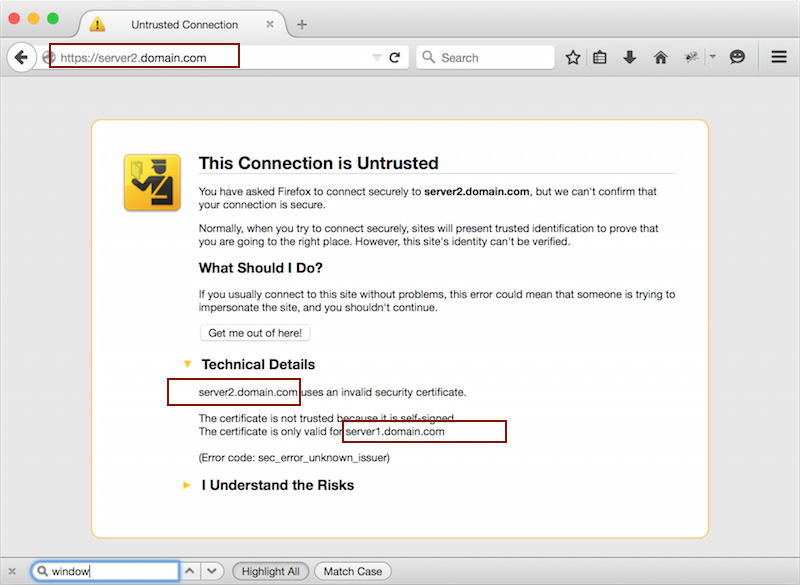
Por que o nginx está servindo o certificado público de server1.domain.com quando meu navegador solicita server2.domain.com?
Solução de problemas de https incorreto
virtual host certificado servido pelo NGINX
Vamos confirmar que o navegador está enviando corretamente a Server Name Indication em texto claro, para que o NGINX tenha a chance de verificar o domínio antes de criptografar/descriptografar qualquer dado. Observamos o formato hexadecimal do pacote de handshake SSL "Client Hello" enviado pelo navegador ao nginx, no tcpdump:
22:25:29.100189 IP 192.168.3.100.57413 > 10.1.1.60.443: Flags [P.], seq 1:209, ack 1, win 4117, options [nop,nop,TS val 626190298 ecr 540309], length 208
	0x0000:  4500 0104 84e8 4000 3f06 e6c2 c0a8 0364  E.....@.?......d
	0x0010:  0a01 013c e045 01bb e739 71fe 1a4d 0a0e  ...............S
	0x0040:  091a 6b0c 9463 6bc2 9987 7506 bd72 a40c  ..k..ck...u..r..
	0x0050:  005b 23e3 1f22 17ec 3026 055e 78d1 8800  .[#.."..0&.^x...
	0x0060:  0020 c02b c02f c00a c009 c013 c014 c007  ...+./..........
	0x0070:  c011 0033 0032 0039 002f 0035 000a 0005  ...3.2.9./.5....
	0x0080:  0004 0100 007e 0000 0017 0015 0000 1273  .....~.........s
	0x0090:  6572 7665 7232 2e64 6f6d 6169 6e2e 636f  erver2.domain.co   --> SNI
	0x00a0:  6dff 0100 0100 000a 0008 0006 0017 0018  m...............
	0x00b0:  0019 000b 0002 0100 0023 0000 3374 0000  .........#..3t..
	0x00c0:  0010 0021 001f 0568 322d 3134 0873 7064  ...!...h2-14.spd
	0x00d0:  792f 332e 3106 7370 6479 2f33 0868 7474  y/3.1.spdy/3.htt
	0x00e0:  702f 312e 3100 0500 0501 0000 0000 000d  p/1.1...........
	0x00f0:  0012 0010 0401 0501 0201 0403 0503 0203  ................
	0x0100:  0402 0202                                ….
Confirmamos que o pacote do cliente para o servidor https (porta de destino 443) contém server2.domain.com como SNI.
E analisamos da mesma forma o pacote TCP "Server hello" retornado pelo servidor https nginx:
22:30:28.182532 IP 10.1.1.60.443 > 192.168.3.100.57454: Flags [P.], seq 1:1346, ack 209, win 235, options [nop,nop,TS val 615080 ecr 626487909], length 1345
	0x0000:  4500 0575 6a13 4000 4006 fc26 0a01 013c  E..uj.@.@..&...<
	0x0010:  c0a8 0364 01bb e06e d775 08b5 5365 cf91  ...d...n.u..Se..
	0x0020:  8018 00eb d4b0 0000 0101 080a 0009 62a8  ..............b.
	0x0030:  2557 7265 1603 0300 4a02 0000 4603 0303  %Wre....J...F...
	0x0040:  a4f0 db9e e0da b40e 82c6 9125 5bca b516  ...........%[...
	0x0050:  e199 e450 1522 339c d201 f8dd d110 6100  ...P."3.......a.
	0x0060:  c02f 0000 1eff 0100 0100 000b 0004 0300  ./..............
	0x0070:  0102 0023 0000 3374 0009 0868 7474 702f  ...#..3t...http/
	0x0080:  312e 3116 0303 034e 0b00 034a 0003 4700  1.1....N...J..G.
	0x0090:  0344 3082 0340 3082 0228 0209 00df 5d29  .D0..@0..(....])
	0x00a0:  dac3 4bd0 f930 0d06 092a 8648 86f7 0d01  ..K..0...*.H....
	0x00b0:  010b 0500 3062 310b 3009 0603 5504 0613  ....0b1.0...U...
	0x00c0:  0241 5531 1330 1106 0355 0408 0c0a 536f  .AU1.0...U....So
	0x00d0:  6d65 2d53 7461 7465 3121 301f 0603 5504  me-State1!0...U.
	0x00e0:  0a0c 1849 6e74 6572 6e65 7420 5769 6467  ...Internet.Widg
	0x00f0:  6974 7320 5074 7920 4c74 6431 1b30 1906  its.Pty.Ltd1.0..
	0x0100:  0355 0403 0c12 7365 7276 6572 312e 646f  .U....server1.do  --> SSL certificate "Common Name"
	0x0110:  6d61 696e 2e63 6f6d 301e 170d 3135 3032  main.com0...1502
	0x0120:  3233 3230 3436 3531 5a17 0d31 3630 3232  23204651Z..16022
	0x0130:  3332 3034 3635 315a 3062 310b 3009 0603  3204651Z0b1.0...
	0x0140:  5504 0613 0241 5531 1330 1106 0355 0408  U....AU1.0...U..
	0x0150:  0c0a 536f 6d65 2d53 7461 7465 3121 301f  ..Some-State1!0.
	0x0160:  0603 5504 0a0c 1849 6e74 6572 6e65 7420  ..U....Internet.
	0x0170:  5769 6467 6974 7320 5074 7920 4c74 6431  Widgits.Pty.Ltd1
	0x0180:  1b30 1906 0355 0403 0c12 7365 7276 6572  .0...U....server
	0x0190:  312e 646f 6d61 696e 2e63 6f6d 3082 0122  1.domain.com0..”
Você notará que o servidor, de fato, envia um certificado válido para server1.domain.com.
O que mais podemos investigar?
Depurar problema de certificado SSL com OpenSSL s_client
Se confirmarmos que os clientes https remotos estão enviando o SNI correto, vejamos o que o OpenSSL relata ao iniciar uma conexão https com o nginx no localhost.
root@ubuntu-vps:/etc/nginx/conf.d# openssl s_client -connect localhost:443 -servername server2.domain.com
CONNECTED(00000003)
depth=0 C = AU, ST = Some-State, O = Internet Widgits Pty Ltd, CN = server2.domain.com
verify error:num=18:self signed certificate
verify return:1
depth=0 C = AU, ST = Some-State, O = Internet Widgits Pty Ltd, CN = server2.domain.com
verify return:1
---
Certificate chain
 0 s:/C=AU/ST=Some-State/O=Internet Widgits Pty Ltd/CN=server2.domain.com
   i:/C=AU/ST=Some-State/O=Internet Widgits Pty Ltd/CN=server2.domain.com
Nota: A diretiva "-servername" define o SNI nos pacotes "Client Hello". Ela foi adicionada nas versões recentes do openssl.
Portanto, temos duas situações: clientes remotos acessando o servidor nginx via https para o IP 10.1.1.60 recebem um certificado para server1.domain.com e o cliente local recebe um certificado para server2.domain.com. Em ambas as situações, server2.domain.com é solicitado.
O único lugar óbvio é a configuração dos hosts virtuais no nginx, especificamente as linhas "listen":
root@ubuntu-vps:/etc/nginx/conf.d# grep listen *
server1.conf:        listen       10.1.1.60:443 ssl;
server2.conf:        listen       443 ssl;
A razão para isso é que a configuração do vhost server2 instrui o nginx a servir https na porta 443, sem especificar o endereço IP para servi-lo. Parece que o NGINX interpreta isso como escutar no localhost quando outros hosts virtuais https estão configurados para aquele endereço IP específico.
Esse comportamento do nginx pode ser corrigido removendo o IP da configuração do vhost server1 ou adicionando-o à configuração do vhost server2.
Você pode testar essas configurações na nossa plataforma em poucos minutos utilizando nosso PCS (Private Cloud Solution), que permite ter VPSie(s) em uma rede privada – NAT – encaminhamento de portas – controle de tráfego para entrada e saída – múltiplos IPs de gateway que você pode usar para balanceamento de carga e failover.
Causas possíveis do Nginx servir o certificado SSL do virtual host errado
- Configuração incorreta: Uma das causas mais comuns do Nginx servir o certificado SSL do virtual host errado é a configuração errada. Se o arquivo de configuração do Nginx não estiver configurado corretamente, o Nginx pode não conseguir identificar o virtual host correto para a solicitação.
- Virtual host baseado em IP: Se o virtual host for configurado com base no endereço IP em vez do nome de domínio, o Nginx pode servir o certificado SSL associado ao endereço IP em vez do nome de domínio.
- Cache desatualizado: Às vezes, o Nginx pode servir o certificado SSL errado devido a um cache obsoleto. Se o Nginx tiver em cache o certificado SSL incorreto para um nome de domínio, ele pode continuar servindo esse certificado mesmo após a instalação do certificado correto.
- Nome do servidor incorreto: Se a diretiva server_name no arquivo de configuração do Nginx precisar ser configurada corretamente, o Nginx pode não conseguir identificar o virtual host correto para a solicitação.
Vantagens de usar o Nginx para servir múltiplos virtual hosts com certificados SSL
- Alto desempenho: O Nginx é projetado para lidar com sites e aplicativos de alto tráfego, o que o torna uma escolha popular para servir múltiplos virtual hosts com certificados SSL.
- Fácil de configurar: O Nginx é fácil de configurar e seu arquivo de configuração é bem documentado, o que facilita para os desenvolvedores configurarem e gerenciarem hosts virtuais com certificados SSL.
- Proxy reverso: O Nginx pode ser usado como proxy reverso, permitindo equilibrar a carga de tráfego entre vários servidores e melhorar o desempenho e a disponibilidade do seu site ou aplicativo.
- Segurança: O Nginx suporta criptografia SSL/TLS, garantindo que o tráfego entre o servidor e o cliente seja seguro e não possa ser interceptado ou adulterado.
Desvantagens de usar o Nginx para servir múltiplos hosts virtuais com certificados SSL
- Complexidade: Configurar múltiplos hosts virtuais com certificados SSL pode ser complexo, especialmente se você não estiver familiarizado com a configuração do Nginx.
- Curva de aprendizado: O Nginx tem uma curva de aprendizado íngreme e pode levar algum tempo para dominar seus recursos e opções de configuração.
- Uso de recursos: O Nginx pode consumir recursos significativos do sistema, principalmente se você servir múltiplos hosts virtuais com certificados SSL em um único servidor.
Conclusão
Servir múltiplos hosts virtuais com certificados SSL usando o Nginx é uma ótima maneira de melhorar o desempenho, a segurança e a disponibilidade do seu site ou aplicativo. No entanto, garantir que o Nginx esteja servindo o certificado SSL correto para cada host virtual é essencial para evitar avisos de segurança e erros para os usuários.
Se o Nginx estiver servindo o certificado SSL do virtual host errado, geralmente é devido a configuração incorreta, virtual host baseado em IP, cache desatualizado ou nome do servidor incorreto. Para resolver, verifique o design, use um virtual host baseado em domínio, limpe o cache ou reinicie o Nginx.
Em geral, o Nginx é um servidor web e proxy reverso poderoso e flexível que pode ajudar você a servir múltiplos virtual hosts com certificados SSL. Embora possa ter uma curva de aprendizado vertical e consumir recursos significativos do sistema, ele oferece alto desempenho, configuração fácil e recursos de segurança robustos, tornando-o uma escolha popular para hospedagem de sites e aplicações.
Como instalar o Node.js no Debian
O que é SSL e por que é necessário para sites?SSL (Secure Sockets Layer) é um protocolo de segurança que permite a transmissão criptografada entre um servidor web e um navegador web. O SSL garante que todos os dados transmitidos entre os dois sejam criptografados e não possam ser interceptados ou adulterados por terceiros. Isso é importante para sites porque protege informações sensíveis, como credenciais de login, informações de cartão de crédito e dados pessoais, de serem roubadas ou comprometidas.
Como o Nginx suporta SSL?O Nginx suporta SSL por meio do uso de certificados SSL. Certificados SSL são certificados digitais que verificam a identidade de um site e permitem a criptografia SSL. O Nginx pode ser configurado para servir certificados SSL para um ou vários virtual hosts.
O que é um virtual host no Nginx?Um virtual host no Nginx é uma forma de hospedar múltiplos sites ou aplicativos em um único servidor. Cada virtual host possui sua própria configuração, incluindo nome do servidor, raiz do documento e certificado SSL.
Como instalo certificados SSL no Nginx?Para instalar um certificado SSL no Nginx, você primeiro precisa obter um certificado SSL válido de uma Autoridade Certificadora (CA) confiável. Uma vez que você tenha o certificado, pode configurar o Nginx para usá-lo adicionando a configuração SSL ao arquivo de configuração do virtual host do Nginx.
Como configuro o Nginx para servir múltiplos virtual hosts com certificados SSL?Para configurar o Nginx para servir múltiplos virtual hosts com certificados SSL, você deve criar uma configuração de virtual host separada para cada nome de domínio e certificado SSL. Cada configuração de virtual host deve incluir o certificado SSL, a chave privada, o nome do servidor e a raiz do documento.
Qual é a configuração SSL recomendada para o Nginx?A configuração SSL recomendada para o Nginx inclui habilitar a criptografia SSL, usar uma suíte de cifras robusta, habilitar HTTP Strict Transport Security (HSTS) e habilitar OCSP stapling.