
كيفية إعداد شهادات SSL بشكل صحيح مع Nginx الذي يقدّم مضيفات افتراضية متعددة عبر https
هل أنت متحمس لتقديم محتوى قيّم من خادم VPS الجديد الخاص بك بنظام Linux ووحدة SSD عبر نطاقات متعددة؟
لقد نشرت للتو خادم VPS جديدًا بنظام Linux في أحد مراكز بيانات VPSie، وحسّنت أمانه، وثبّت nginx وmysql وphp، وأصبحت شهادات SSL جاهزة.
بعد نسخ إعدادات المضيفات الافتراضية عبر https من خادم nginx القديم أو من الإنترنت، قمت بإعداد مضيفاتك الافتراضية كما يلي:
المضيف الافتراضي 1 ل Nginx SSL
root@ubuntu-vps:/etc/nginx/conf.d# cat server1.conf
server {
        server_name server1.domain.com;
        #server_name server1.domain.com;
        server_tokens off;

        listen       10.1.1.60:443 ssl;
        ssl                  on;
        ssl_certificate      /etc/nginx/server1.pem;
        ssl_certificate_key  /etc/nginx/private.key;
        ssl_session_timeout  5m;
        ssl_protocols  TLSv1 TLSv1.1 TLSv1.2;
        ssl_ciphers ECDHE-ECDSA-AES128-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-RSA-AES128-SHA256:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-RSA-AES256-SHA:AES128-SHA:AES256-SHA:ECDHE-RSA-RC4-SHA:DHE-RSA-AES128-SHA;
        ssl_prefer_server_ciphers   on;
        ssl_ecdh_curve secp521r1;
        ssl_session_cache shared:SSL:10m;

        root /var/www/public_html/server1;
        index index.html index.htm;
}
المضيف الافتراضي 2 ل Nginx SSL
root@ubuntu-vps:/etc/nginx/conf.d# cat server2.conf
server {
        server_name server2.domain.com;
        server_tokens off;

        listen       443 ssl;
        ssl                  on;
        ssl_certificate      /etc/nginx/server2.pem;
        ssl_certificate_key  /etc/nginx/private.key;
        ssl_session_timeout  5m;
        ssl_protocols  TLSv1 TLSv1.1 TLSv1.2;
        ssl_ciphers ECDHE-ECDSA-AES128-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-RSA-AES128-SHA256:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-RSA-AES256-SHA:AES128-SHA:AES256-SHA:ECDHE-RSA-RC4-SHA:DHE-RSA-AES128-SHA;
        ssl_prefer_server_ciphers   on;
        ssl_ecdh_curve secp521r1;
        ssl_session_cache shared:SSL:10m;

        root /var/www/public_html/server2;
        index index.html index.htm;
}
يجب أن يعمل كل شيء. أولاً تختبر https://server1.domain.com وتجد أنه يعمل بشكل صحيح (لا تظهر تحذيرات). عند فحص https://server2.comain.com تلاحظ تحذيرًا في متصفحك: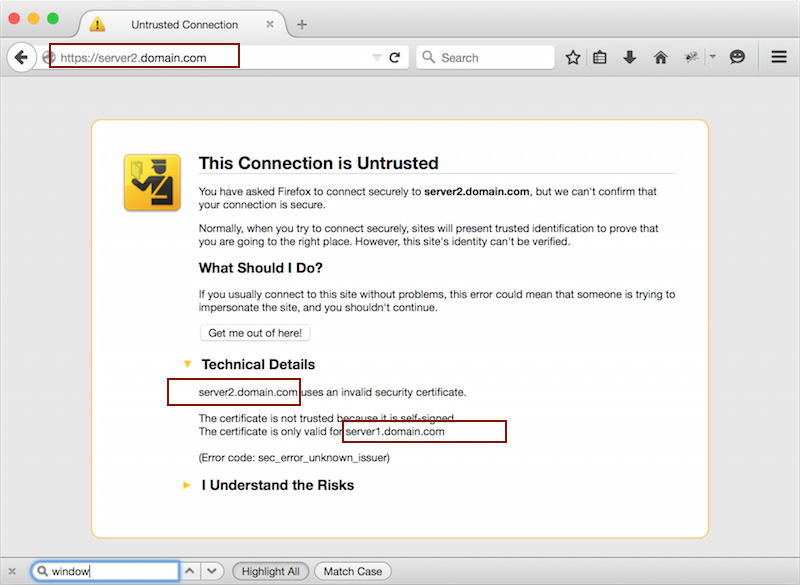
لماذا يقدّم nginx الشهادة العامة الخاصة ب server1.domain.com عندما يطلب متصفحي server2.domain.com؟
استكشاف أخطاء https الخاطئ
المضيف الافتراضي الشهادة التي يقدّمها NGINX
دعونا نتأكد من أن المتصفح يرسل اسم الخادم (Server Name Indication) بشكل صحيح كنص واضح، حتى يتمكن NGINX من فحص النطاق قبل تشفير أو فك تشفير أي بيانات. ننظر إلى الصيغة السداسية لحزمة مصافحة SSL "Client Hello" التي أرسلها المتصفح إلى nginx، باستخدام tcpdump:
22:25:29.100189 IP 192.168.3.100.57413 > 10.1.1.60.443: Flags [P.], seq 1:209, ack 1, win 4117, options [nop,nop,TS val 626190298 ecr 540309], length 208
	0x0000:  4500 0104 84e8 4000 3f06 e6c2 c0a8 0364  E.....@.?......d
	0x0010:  0a01 013c e045 01bb e739 71fe 1a4d 0a0e  ...............S
	0x0040:  091a 6b0c 9463 6bc2 9987 7506 bd72 a40c  ..k..ck...u..r..
	0x0050:  005b 23e3 1f22 17ec 3026 055e 78d1 8800  .[#.."..0&.^x...
	0x0060:  0020 c02b c02f c00a c009 c013 c014 c007  ...+./..........
	0x0070:  c011 0033 0032 0039 002f 0035 000a 0005  ...3.2.9./.5....
	0x0080:  0004 0100 007e 0000 0017 0015 0000 1273  .....~.........s
	0x0090:  6572 7665 7232 2e64 6f6d 6169 6e2e 636f  erver2.domain.co   --> SNI
	0x00a0:  6dff 0100 0100 000a 0008 0006 0017 0018  m...............
	0x00b0:  0019 000b 0002 0100 0023 0000 3374 0000  .........#..3t..
	0x00c0:  0010 0021 001f 0568 322d 3134 0873 7064  ...!...h2-14.spd
	0x00d0:  792f 332e 3106 7370 6479 2f33 0868 7474  y/3.1.spdy/3.htt
	0x00e0:  702f 312e 3100 0500 0501 0000 0000 000d  p/1.1...........
	0x00f0:  0012 0010 0401 0501 0201 0403 0503 0203  ................
	0x0100:  0402 0202                                ….
نؤكد أن الحزمة المرسلة من العميل إلى خادم https (المنفذ الوجهة 443) تحتوي على server2.domain.com كقيمة SNI.
ونقوم بفحص حزمة TCP "Server hello" التي يعيدها خادم nginx الخاص ب https بنفس الطريقة:
22:30:28.182532 IP 10.1.1.60.443 > 192.168.3.100.57454: Flags [P.], seq 1:1346, ack 209, win 235, options [nop,nop,TS val 615080 ecr 626487909], length 1345
	0x0000:  4500 0575 6a13 4000 4006 fc26 0a01 013c  E..uj.@.@..&...<
	0x0010:  c0a8 0364 01bb e06e d775 08b5 5365 cf91  ...d...n.u..Se..
	0x0020:  8018 00eb d4b0 0000 0101 080a 0009 62a8  ..............b.
	0x0030:  2557 7265 1603 0300 4a02 0000 4603 0303  %Wre....J...F...
	0x0040:  a4f0 db9e e0da b40e 82c6 9125 5bca b516  ...........%[...
	0x0050:  e199 e450 1522 339c d201 f8dd d110 6100  ...P."3.......a.
	0x0060:  c02f 0000 1eff 0100 0100 000b 0004 0300  ./..............
	0x0070:  0102 0023 0000 3374 0009 0868 7474 702f  ...#..3t...http/
	0x0080:  312e 3116 0303 034e 0b00 034a 0003 4700  1.1....N...J..G.
	0x0090:  0344 3082 0340 3082 0228 0209 00df 5d29  .D0..@0..(....])
	0x00a0:  dac3 4bd0 f930 0d06 092a 8648 86f7 0d01  ..K..0...*.H....
	0x00b0:  010b 0500 3062 310b 3009 0603 5504 0613  ....0b1.0...U...
	0x00c0:  0241 5531 1330 1106 0355 0408 0c0a 536f  .AU1.0...U....So
	0x00d0:  6d65 2d53 7461 7465 3121 301f 0603 5504  me-State1!0...U.
	0x00e0:  0a0c 1849 6e74 6572 6e65 7420 5769 6467  ...Internet.Widg
	0x00f0:  6974 7320 5074 7920 4c74 6431 1b30 1906  its.Pty.Ltd1.0..
	0x0100:  0355 0403 0c12 7365 7276 6572 312e 646f  .U....server1.do  --> SSL certificate "Common Name"
	0x0110:  6d61 696e 2e63 6f6d 301e 170d 3135 3032  main.com0...1502
	0x0120:  3233 3230 3436 3531 5a17 0d31 3630 3232  23204651Z..16022
	0x0130:  3332 3034 3635 315a 3062 310b 3009 0603  3204651Z0b1.0...
	0x0140:  5504 0613 0241 5531 1330 1106 0355 0408  U....AU1.0...U..
	0x0150:  0c0a 536f 6d65 2d53 7461 7465 3121 301f  ..Some-State1!0.
	0x0160:  0603 5504 0a0c 1849 6e74 6572 6e65 7420  ..U....Internet.
	0x0170:  5769 6467 6974 7320 5074 7920 4c74 6431  Widgits.Pty.Ltd1
	0x0180:  1b30 1906 0355 0403 0c12 7365 7276 6572  .0...U....server
	0x0190:  312e 646f 6d61 696e 2e63 6f6d 3082 0122  1.domain.com0..”
ستلاحظ أن الخادم يرسل بالفعل شهادة صالحة ل server1.domain.com.
ما الذي يمكننا استكشافه بشكل أعمق؟
تصحيح مشكلة شهادة SSL باستخدام OpenSSL s_client
إذا أكدنا أن عملاء https البعيدين يرسلون قيمة SNI صحيحة، فلنرَ ما يبلّغ عنه OpenSSL عند بدء اتصال https مع nginx على localhost.
root@ubuntu-vps:/etc/nginx/conf.d# openssl s_client -connect localhost:443 -servername server2.domain.com
CONNECTED(00000003)
depth=0 C = AU, ST = Some-State, O = Internet Widgits Pty Ltd, CN = server2.domain.com
verify error:num=18:self signed certificate
verify return:1
depth=0 C = AU, ST = Some-State, O = Internet Widgits Pty Ltd, CN = server2.domain.com
verify return:1
---
Certificate chain
 0 s:/C=AU/ST=Some-State/O=Internet Widgits Pty Ltd/CN=server2.domain.com
   i:/C=AU/ST=Some-State/O=Internet Widgits Pty Ltd/CN=server2.domain.com
ملاحظة: يحدد الخيار "-servername" قيمة SNI في حزم "Client Hello". وقد أُضيف هذا الخيار في الإصدارات الحديثة من openssl.
إذن لدينا حالتان: عملاء بعيدون يصلون إلى خادم nginx عبر https إلى عنوان IP 10.1.1.60 يتلقون شهادة ل server1.domain.com، بينما يتلقى عميل localhost شهادة ل server2.domain.com. في الحالتين، يتم طلب server2.domain.com.
المكان الواضح الوحيد هو إعدادات مضيف الافتراضي في nginx، وتحديداً أسطر "listen":
root@ubuntu-vps:/etc/nginx/conf.d# grep listen *
server1.conf:        listen       10.1.1.60:443 ssl;
server2.conf:        listen       443 ssl;
السبب وراء ذلك هو أن إعداد مضيف افتراضي server2 يأمر nginx بخدمة https عبر المنفذ 443، دون تحديد عنوان IP لتقديم الخدمة عليه. يبدو أن NGINX يفسر هذا الأمر على أنه الاستماع إلى localhost عندما تكون مضيفات افتراضية أخرى ل https مُهيأة لذلك العنوان IP المحدد.
يمكن تصحيح سلوك nginx هذا إما بإزالة عنوان IP من إعداد مضيف افتراضي server1 أو بإضافته إلى إعداد مضيف افتراضي server2.
يمكنك في الواقع تجربة تلك الإعدادات على منصتنا في دقائق معدودة باستخدام حل السحابة الخاصة (PCS) الخاص بنا، والذي يتيح لك امتلاك خوادم VPSie على شبكة خاصة – NAT – إعادة توجيه المنافذ – التحكم في حركة المرور الواردة والصادرة – عناوين IP متعددة للبوابات يمكنك استخدامها للتوازن بين الأحمال والتعافي من الأعطال.
الأسباب المحتملة لتقديم Nginx شهادة SSL الخاطئة لمضيف افتراضي
- إعداد غير صحيح: أحد أكثر الأسباب شيوعًا لتقديم Nginx شهادة SSL الخاطئة للمضيف الافتراضي هو وجود خطأ في الإعداد. إذا لم يتم ضبط ملف إعداد Nginx بشكل صحيح، فقد لا يتمكن Nginx من تحديد المضيف الافتراضي الصحيح للطلب.
- مضيف افتراضي مبني على عنوان IP: إذا تم تكوين المضيف الافتراضي بناءً على عنوان IP بدلاً من اسم النطاق، فقد يقدم Nginx شهادة SSL المرتبطة بعنوان IP بدلاً من اسم النطاق.
- ذاكرة مؤقتة قديمة: في بعض الأحيان، قد يقدم Nginx شهادة SSL خاطئة بسبب ذاكرة مؤقتة قديمة. إذا قام Nginx بتخزين شهادة SSL غير دقيقة لاسم نطاق في الذاكرة المؤقتة، فقد يستمر في تقديم تلك الشهادة حتى بعد تثبيت الشهادة الصحيحة.
- اسم خادم غير صحيح: إذا لم يتم ضبط توجيه server_name في ملف إعداد Nginx بشكل صحيح، فقد لا يتمكن Nginx من تحديد المضيف الافتراضي الصحيح للطلب.
مزايا استخدام Nginx لتقديم مضيفات افتراضية متعددة مع شهادات SSL
- أداء عالٍ: تم تصميم Nginx للتعامل مع مواقع الويب والتطبيقات ذات الحركة المرورية العالية، مما يجعله خيارًا شائعًا لتقديم مضيفات افتراضية متعددة مع شهادات SSL.
- سهل التهيئة: يُعد Nginx سهل التهيئة، وملف إعداده موثّق جيدًا، مما يسهّل على المطورين إعداد وإدارة العُقد الافتراضية مع شهادات SSL.
- وكيل عكسي: يمكن استخدام Nginx كوكيل عكسي، مما يتيح لك موازنة الحمل عبر خوادم متعددة وتحسين أداء وتوفر موقعك الإلكتروني أو تطبيقك.
- الأمان: يدعم Nginx تشفير SSL/TLS، مما يضمن أن حركة المرور بين الخادم والعميل آمنة ولا يمكن اعتراضها أو العبث بها.
عيوب استخدام Nginx لتقديم عدة عُقد افتراضية مع شهادات SSL
- التعقيد: قد يكون إعداد عدة عُقد افتراضية مع شهادات SSL معقدًا، خاصة إذا لم تكن على دراية بإعدادات Nginx.
- منحنى التعلم: يتسم Nginx بمنحنى تعلم حاد، وقد يستغرق الأمر بعض الوقت لإتقان ميزاته وخيارات إعداده.
- استهلاك الموارد: يمكن أن يستهلك Nginx موارد نظام كبيرة، خاصة إذا كنت تقدم عدة عُقد افتراضية مع شهادات SSL على خادم واحد.
الخاتمة
تقديم عدة عُقد افتراضية مع شهادات SSL باستخدام Nginx هو طريقة رائعة لتحسين أداء موقعك الإلكتروني أو تطبيقك وأمانه وتوفره. ومع ذلك، فإن التأكد من أن Nginx يقدم شهادة SSL الصحيحة لكل عقدة افتراضية أمر أساسي لتجنب تحذيرات الأمان والأخطاء للمستخدمين.
إذا كان Nginx يقدّم شهادة SSL غير الصحيحة للمضيف الافتراضي، فعادةً ما يكون السبب إعدادًا خاطئًا، أو مضيفًا افتراضيًا يعتمد على عنوان IP، أو ذاكرة مؤقتة قديمة، أو اسم خادم غير صحيح. لحل هذه المشكلة، تحقق من التصميم، واستخدم مضيفًا افتراضيًا يعتمد على نطاق، أو امسح الذاكرة المؤقتة، أو أعد تشغيل Nginx.
بشكل عام، يُعد Nginx خادم ويب وخادم وكيل عكسي قويًا ومرنًا يمكنه مساعدتك في تقديم مضيفات افتراضية متعددة مع شهادات SSL. وعلى الرغم من أن منحنى التعلم قد يكون حادًا وقد يستهلك موارد نظام كبيرة، إلا أنه يوفر أداءً عاليًا، وإعدادًا سهلًا، وميزات أمان قوية، مما يجعله خيارًا شائعًا لاستضافة المواقع والتطبيقات.
كيفية تثبيت Node.js على Debian
ما هو SSL، ولماذا هو ضروري للمواقع الإلكترونية؟SSL (Secure Sockets Layer) هو بروتوكول أمان يتيح النقل المشفر بين خادم الويب ومتصفح الويب. يضمن SSL تشفير جميع البيانات المنقولة بين الطرفين، مما يمنع اعتراضها أو العبث بها من قبل أطراف ثالثة. وهذا أمر مهم للمواقع لأنه يحمي المعلومات الحساسة مثل بيانات تسجيل الدخول، ومعلومات بطاقات الائتمان، والبيانات الشخصية من السرقة أو الاختراق.
كيف يدعم Nginx بروتوكول SSL؟يدعم Nginx بروتوكول SSL من خلال استخدام شهادات SSL. شهادات SSL هي شهادات رقمية تحقّق من هوية الموقع الإلكتروني وتتيح تشفير SSL. يمكن إعداد Nginx لتقديم شهادات SSL لمضيف افتراضي واحد أو لمضيفات افتراضية متعددة.
ما هو المضيف الافتراضي في Nginx؟المضيف الافتراضي في Nginx هو طريقة لاستضافة مواقع ويب أو تطبيقات متعددة على خادم واحد. لكل مضيف افتراضي إعداداته الخاصة، بما في ذلك اسم الخادم، وجذر المستند، وشهادة SSL.
كيف أقوم بتثبيت شهادات SSL على Nginx؟لتثبيت شهادة SSL على Nginx، تحتاج أولاً إلى الحصول على شهادة SSL صالحة من سلطة شهادة (CA) موثوقة. بمجرد حصولك على الشهادة، يمكنك تكوين Nginx لاستخدامها عن طريق إضافة إعدادات SSL إلى ملف تكوين المضيف الافتراضي في Nginx.
كيف أقوم بتكوين Nginx لخدمة مضيفين افتراضيين متعددين مع شهادات SSL؟لتكوين Nginx لخدمة مضيفين افتراضيين متعددين مع شهادات SSL، يجب عليك إنشاء تكوين مضيف افتراضي منفصل لكل اسم نطاق وشهادة SSL. يجب أن يتضمن كل تكوين مضيف افتراضي شهادة SSL، والمفتاح الخاص، واسم الخادم، وجذر المستند.
ما هو تكوين SSL الموصى به ل Nginx؟يتضمن تكوين SSL الموصى به ل Nginx تفعيل تشفير SSL، واستخدام مجموعة تشفير قوية، وتفعيل HTTP Strict Transport Security (HSTS)، وتفعيل تثبيت OCSP.