
Cómo configurar correctamente certificados SSL con Nginx sirviendo múltiples virtual hosts https
¿Ansioso de servir contenido valioso desde su nuevo servidor VPS SSD Linux a través de múltiples dominios?
Acaba de desplegar un nuevo servidor VPS Linux en uno de los centros de datos de VPSie, optimizó su seguridad, instaló nginx, mysql, php y tiene listos sus certificados SSL.
Después de copiar la configuración de virtual hosts https desde un antiguo servidor VPS nginx o de internet, configuró sus virtual hosts de la siguiente manera:
Virtual host SSL de Nginx 1
root@ubuntu-vps:/etc/nginx/conf.d# cat server1.conf
server {
        server_name server1.domain.com;
        #server_name server1.domain.com;
        server_tokens off;

        listen       10.1.1.60:443 ssl;
        ssl                  on;
        ssl_certificate      /etc/nginx/server1.pem;
        ssl_certificate_key  /etc/nginx/private.key;
        ssl_session_timeout  5m;
        ssl_protocols  TLSv1 TLSv1.1 TLSv1.2;
        ssl_ciphers ECDHE-ECDSA-AES128-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-RSA-AES128-SHA256:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-RSA-AES256-SHA:AES128-SHA:AES256-SHA:ECDHE-RSA-RC4-SHA:DHE-RSA-AES128-SHA;
        ssl_prefer_server_ciphers   on;
        ssl_ecdh_curve secp521r1;
        ssl_session_cache shared:SSL:10m;

        root /var/www/public_html/server1;
        index index.html index.htm;
}
Virtual host SSL de Nginx 2
root@ubuntu-vps:/etc/nginx/conf.d# cat server2.conf
server {
        server_name server2.domain.com;
        server_tokens off;

        listen       443 ssl;
        ssl                  on;
        ssl_certificate      /etc/nginx/server2.pem;
        ssl_certificate_key  /etc/nginx/private.key;
        ssl_session_timeout  5m;
        ssl_protocols  TLSv1 TLSv1.1 TLSv1.2;
        ssl_ciphers ECDHE-ECDSA-AES128-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-RSA-AES128-SHA256:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-RSA-AES256-SHA:AES128-SHA:AES256-SHA:ECDHE-RSA-RC4-SHA:DHE-RSA-AES128-SHA;
        ssl_prefer_server_ciphers   on;
        ssl_ecdh_curve secp521r1;
        ssl_session_cache shared:SSL:10m;

        root /var/www/public_html/server2;
        index index.html index.htm;
}
Todo debería funcionar. Primero prueba https://server1.domain.com y ves que funciona correctamente (no se muestran advertencias). Al revisar https://server2.comain.com, notas una advertencia en tu navegador: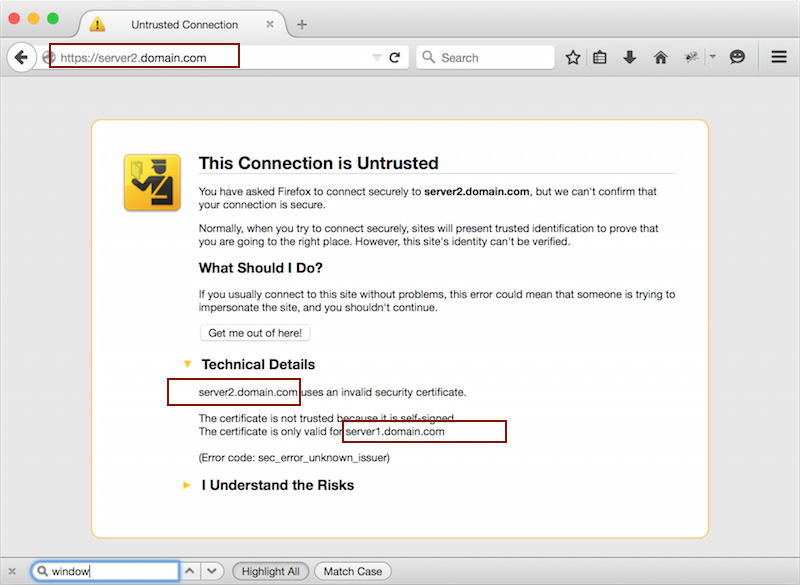
¿Por qué nginx sirve el certificado público de server1.domain.com cuando mi navegador solicita server2.domain.com?
Solución de problemas de https incorrecto
virtual host certificado servido por NGINX
Confirmemos que el navegador envía correctamente la Server Name Indication en texto plano para que NGINX tenga la oportunidad de ver el dominio antes de cifrar/descifrar cualquier dato. Examinamos el formato hexadecimal del paquete de saludo SSL "Client Hello" enviado por el navegador a nginx, en tcpdump:
22:25:29.100189 IP 192.168.3.100.57413 > 10.1.1.60.443: Flags [P.], seq 1:209, ack 1, win 4117, options [nop,nop,TS val 626190298 ecr 540309], length 208
	0x0000:  4500 0104 84e8 4000 3f06 e6c2 c0a8 0364  E.....@.?......d
	0x0010:  0a01 013c e045 01bb e739 71fe 1a4d 0a0e  ...............S
	0x0040:  091a 6b0c 9463 6bc2 9987 7506 bd72 a40c  ..k..ck...u..r..
	0x0050:  005b 23e3 1f22 17ec 3026 055e 78d1 8800  .[#.."..0&.^x...
	0x0060:  0020 c02b c02f c00a c009 c013 c014 c007  ...+./..........
	0x0070:  c011 0033 0032 0039 002f 0035 000a 0005  ...3.2.9./.5....
	0x0080:  0004 0100 007e 0000 0017 0015 0000 1273  .....~.........s
	0x0090:  6572 7665 7232 2e64 6f6d 6169 6e2e 636f  erver2.domain.co   --> SNI
	0x00a0:  6dff 0100 0100 000a 0008 0006 0017 0018  m...............
	0x00b0:  0019 000b 0002 0100 0023 0000 3374 0000  .........#..3t..
	0x00c0:  0010 0021 001f 0568 322d 3134 0873 7064  ...!...h2-14.spd
	0x00d0:  792f 332e 3106 7370 6479 2f33 0868 7474  y/3.1.spdy/3.htt
	0x00e0:  702f 312e 3100 0500 0501 0000 0000 000d  p/1.1...........
	0x00f0:  0012 0010 0401 0501 0201 0403 0503 0203  ................
	0x0100:  0402 0202                                ….
Confirmamos que el paquete del cliente al servidor https (puerto de destino 443) contiene server2.domain.com como SNI.
Y examinamos de la misma manera el paquete TCP "Server hello" devuelto por el servidor https de nginx:
22:30:28.182532 IP 10.1.1.60.443 > 192.168.3.100.57454: Flags [P.], seq 1:1346, ack 209, win 235, options [nop,nop,TS val 615080 ecr 626487909], length 1345
	0x0000:  4500 0575 6a13 4000 4006 fc26 0a01 013c  E..uj.@.@..&...<
	0x0010:  c0a8 0364 01bb e06e d775 08b5 5365 cf91  ...d...n.u..Se..
	0x0020:  8018 00eb d4b0 0000 0101 080a 0009 62a8  ..............b.
	0x0030:  2557 7265 1603 0300 4a02 0000 4603 0303  %Wre....J...F...
	0x0040:  a4f0 db9e e0da b40e 82c6 9125 5bca b516  ...........%[...
	0x0050:  e199 e450 1522 339c d201 f8dd d110 6100  ...P."3.......a.
	0x0060:  c02f 0000 1eff 0100 0100 000b 0004 0300  ./..............
	0x0070:  0102 0023 0000 3374 0009 0868 7474 702f  ...#..3t...http/
	0x0080:  312e 3116 0303 034e 0b00 034a 0003 4700  1.1....N...J..G.
	0x0090:  0344 3082 0340 3082 0228 0209 00df 5d29  .D0..@0..(....])
	0x00a0:  dac3 4bd0 f930 0d06 092a 8648 86f7 0d01  ..K..0...*.H....
	0x00b0:  010b 0500 3062 310b 3009 0603 5504 0613  ....0b1.0...U...
	0x00c0:  0241 5531 1330 1106 0355 0408 0c0a 536f  .AU1.0...U....So
	0x00d0:  6d65 2d53 7461 7465 3121 301f 0603 5504  me-State1!0...U.
	0x00e0:  0a0c 1849 6e74 6572 6e65 7420 5769 6467  ...Internet.Widg
	0x00f0:  6974 7320 5074 7920 4c74 6431 1b30 1906  its.Pty.Ltd1.0..
	0x0100:  0355 0403 0c12 7365 7276 6572 312e 646f  .U....server1.do  --> SSL certificate "Common Name"
	0x0110:  6d61 696e 2e63 6f6d 301e 170d 3135 3032  main.com0...1502
	0x0120:  3233 3230 3436 3531 5a17 0d31 3630 3232  23204651Z..16022
	0x0130:  3332 3034 3635 315a 3062 310b 3009 0603  3204651Z0b1.0...
	0x0140:  5504 0613 0241 5531 1330 1106 0355 0408  U....AU1.0...U..
	0x0150:  0c0a 536f 6d65 2d53 7461 7465 3121 301f  ..Some-State1!0.
	0x0160:  0603 5504 0a0c 1849 6e74 6572 6e65 7420  ..U....Internet.
	0x0170:  5769 6467 6974 7320 5074 7920 4c74 6431  Widgits.Pty.Ltd1
	0x0180:  1b30 1906 0355 0403 0c12 7365 7276 6572  .0...U....server
	0x0190:  312e 646f 6d61 696e 2e63 6f6d 3082 0122  1.domain.com0..”
Notará que el servidor, en efecto, envía un certificado válido para server1.domain.com.
¿Qué más podemos depurar?
Depurar el problema del certificado SSL con OpenSSL s_client
Si confirmamos que los clientes https remotos envían el SNI correcto, veamos qué informa OpenSSL al iniciar una conexión https a nginx en el localhost.
root@ubuntu-vps:/etc/nginx/conf.d# openssl s_client -connect localhost:443 -servername server2.domain.com
CONNECTED(00000003)
depth=0 C = AU, ST = Some-State, O = Internet Widgits Pty Ltd, CN = server2.domain.com
verify error:num=18:self signed certificate
verify return:1
depth=0 C = AU, ST = Some-State, O = Internet Widgits Pty Ltd, CN = server2.domain.com
verify return:1
---
Certificate chain
 0 s:/C=AU/ST=Some-State/O=Internet Widgits Pty Ltd/CN=server2.domain.com
   i:/C=AU/ST=Some-State/O=Internet Widgits Pty Ltd/CN=server2.domain.com
Nota: La directiva "-servername" establece el SNI en los paquetes "Client Hello". Se añadió en versiones recientes de openssl.
Así que tenemos dos situaciones: los clientes remotos que acceden al servidor nginx vía https a la IP 10.1.1.60 reciben un certificado para server1.domain.com y el cliente de localhost recibe un certificado para server2.domain.com. En ambas situaciones se solicita server2.domain.com.
El único lugar obvio son las configuraciones de anfitrión virtual en nginx, específicamente las líneas "listen":
root@ubuntu-vps:/etc/nginx/conf.d# grep listen *
server1.conf:        listen       10.1.1.60:443 ssl;
server2.conf:        listen       443 ssl;
La razón es que la configuración del vhost de server2 instruye a nginx para servir https en el puerto 443, sin especificar la dirección IP en la que servirlo. Parece que NGINX interpreta esto como escuchar en localhost cuando otros anfitriones virtuales https están configurados para esa dirección IP específica.
Este comportamiento de nginx se puede corregir eliminando la IP de la configuración del vhost de server1 o añadiéndola a la configuración del vhost de server2.
Puede probar esas configuraciones en nuestra plataforma en pocos minutos utilizando nuestra PCS (Private Cloud Solution), que le permite tener VPSie(s) en una red privada – NAT – reenvío de puertos – control de tráfico entrante y saliente – múltiples IPs de puerta de enlace que puede utilizar para el balanceo de carga y la conmutación por error.
Causas posibles de que Nginx sirva el certificado SSL incorrecto del host virtual
- Configuración incorrecta: Una de las causas más comunes de que Nginx sirva el certificado SSL incorrecto del host virtual es una configuración errónea. Si el archivo de configuración de Nginx no está configurado correctamente, Nginx puede no ser capaz de identificar el host virtual correcto para la solicitud.
- Host virtual basado en IP: Si el host virtual está configurado en función de la dirección IP en lugar del nombre de dominio, Nginx puede servir el certificado SSL asociado con la dirección IP en lugar del nombre de dominio.
- Caché desactualizada: A veces, Nginx puede servir el certificado SSL incorrecto debido a una caché obsoleta. Si Nginx ha almacenado en caché el certificado SSL inexacto para un nombre de dominio, puede continuar sirviendo ese certificado incluso después de que se haya instalado el certificado correcto.
- Nombre de servidor incorrecto: Si la directiva server_name en el archivo de configuración de Nginx necesita configurarse correctamente, Nginx puede no ser capaz de identificar el host virtual correcto para la solicitud.
Ventajas de usar Nginx para servir múltiples hosts virtuales con certificados SSL
- Alto rendimiento: Nginx está diseñado para manejar sitios web y aplicaciones con alto tráfico, lo que lo convierte en una opción popular para servir múltiples hosts virtuales con certificados SSL.
- Fácil de configurar: Nginx es fácil de configurar y su archivo de configuración está bien documentado, lo que facilita a los desarrolladores configurar y administrar hosts virtuales con certificados SSL.
- Proxy inverso: Nginx puede usarse como proxy inverso, lo que permite equilibrar la carga de tráfico entre varios servidores y mejorar el rendimiento y la disponibilidad de su sitio web o aplicación.
- Seguridad: Nginx admite cifrado SSL/TLS, lo que garantiza que el tráfico entre el servidor y el cliente sea seguro y no pueda ser interceptado ni manipulado.
Desventajas de usar Nginx para servir múltiples hosts virtuales con certificados SSL
- Complejidad: Configurar múltiples hosts virtuales con certificados SSL puede ser complejo, especialmente si no está familiarizado con la configuración de Nginx.
- Curva de aprendizaje: Nginx tiene una curva de aprendizaje pronunciada y puede llevar tiempo dominar sus funciones y opciones de configuración.
- Uso de recursos: Nginx puede consumir recursos significativos del sistema, principalmente si sirve múltiples hosts virtuales con certificados SSL en un solo servidor.
Conclusión
Servir múltiples hosts virtuales con certificados SSL usando Nginx es una excelente manera de mejorar el rendimiento, la seguridad y la disponibilidad de su sitio web o aplicación. Sin embargo, es esencial asegurarse de que Nginx sirva el certificado SSL correcto para cada host virtual para evitar advertencias y errores de seguridad para los usuarios.
Si Nginx sirve el certificado SSL incorrecto del host virtual, generalmente se debe a una configuración incorrecta, un host virtual basado en IP, una caché desactualizada o un nombre de servidor incorrecto. Para resolver este problema, verifique el diseño, use un host virtual basado en dominio, limpie la caché o reinicie Nginx.
En general, Nginx es un servidor web y proxy inverso potente y flexible que le permite servir múltiples hosts virtuales con certificados SSL. Aunque puede tener una curva de aprendizaje pronunciada y consumir recursos del sistema significativos, ofrece alto rendimiento, configuración sencilla y funciones de seguridad robustas, lo que lo convierte en una opción popular para alojar sitios web y aplicaciones.
Cómo instalar Node.js en Debian
¿Qué es SSL y por qué es necesario para los sitios web?SSL (Secure Sockets Layer) es un protocolo de seguridad que permite la transmisión cifrada entre un servidor web y un navegador web. SSL garantiza que todos los datos transmitidos entre ambos estén cifrados y no puedan ser interceptados o alterados por terceros. Esto es importante para los sitios web porque protege información sensible, como credenciales de inicio de sesión, datos de tarjetas de crédito y datos personales, de ser robada o comprometida.
¿Cómo admite Nginx SSL?Nginx admite SSL mediante el uso de certificados SSL. Los certificados SSL son certificados digitales que verifican la identidad de un sitio web y habilitan el cifrado SSL. Nginx se puede configurar para servir certificados SSL para uno o varios hosts virtuales.
¿Qué es un host virtual en Nginx?Un host virtual en Nginx es una forma de alojar múltiples sitios web o aplicaciones en un solo servidor. Cada host virtual tiene su propia configuración, que incluye el nombre del servidor, la raíz del documento y el certificado SSL.
¿Cómo instalo certificados SSL en Nginx?Para instalar un certificado SSL en Nginx, primero debe obtener un certificado SSL válido de una Autoridad de Certificación (CA) de confianza. Una vez que tenga el certificado, puede configurar Nginx para usarlo añadiendo la configuración SSL al archivo de configuración del host virtual de Nginx.
¿Cómo configuro Nginx para servir múltiples hosts virtuales con certificados SSL?Para configurar Nginx para servir múltiples hosts virtuales con certificados SSL, debe crear una configuración de host virtual separada para cada nombre de dominio y certificado SSL. Cada configuración de host virtual debe incluir el certificado SSL, la clave privada, el nombre del servidor y la raíz del documento.
¿Cuál es la configuración SSL recomendada para Nginx?La configuración SSL recomendada para Nginx incluye habilitar el cifrado SSL, utilizar un conjunto de cifras robusto, habilitar HTTP Strict Transport Security (HSTS) y habilitar el anclaje OCSP.