
VPSie est fier d'être le premier fournisseur de cloud à proposer la solution de cloud privé la plus simple.
Contexte :
Lors de la création d'une nouvelle VPSie, vous avez toujours la possibilité de sélectionner une IP publique IPv4 ou IPv6, ainsi qu'une option IP privée ou une combinaison de deux ou des trois.
Ainsi, si vous sélectionnez l'option publique, qu'il s'agisse d'IPv4 ou d'IPv6, vous disposez immédiatement d'un accès routable sur Internet.
Mais que se passe-t-il si vous sélectionnez uniquement l'option IP privée ou une combinaison ?
Dans ce cas, VPSie effectue plusieurs opérations en arrière-plan pour vous :
1- Attribuer à votre compte un /24 privé dédié (254 IP) au sein du centre de données sélectionné.
2- Isoler complètement votre plage pour qu'aucune ressource extérieure à votre compte ne puisse y accéder.
3- Configurer notre infrastructure en arrière-plan en temps réel pour router votre plage au sein du centre de données sélectionné.
4- La VPSie créée aura une interface configurée automatiquement avec une IP de votre plage.
Vous disposez désormais d'une plage IP configurée sur votre VPSie dans une plage privée, que vous pouvez utiliser pour créer vos serveurs privés protégés d'Internet. Un scénario courant serait un serveur web avec double IP, l'une exposée à Internet et l'autre sur la plage privée, communiquant avec un serveur de base de données configuré uniquement sur la plage privée.
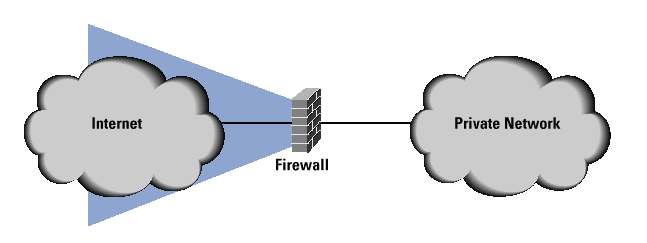
Pour cette configuration courante, il était toujours préférable de placer un pare-feu devant votre serveur web afin de contrôler le trafic autorisé et le trafic bloqué.
L'un des défis était également le suivant : que se passe-t-il si vous souhaitez installer un logiciel sur votre serveur de base de données qui nécessite un accès temporaire à Internet, ou si vous devez mettre à jour un dépôt ou un logiciel.
Il s'agissait de processus longs, effectués principalement par des experts en sécurité et en réseaux.
VPSie s'engage désormais à résoudre ce problème en offrant aux clients toute la puissance du réseau privé sans qu'ils aient besoin d'être des experts.
Présentation de la solution Private Cloud Solution (PCS) qui exploite le cloud privé derrière la passerelle dédiée du client.
Une fois que vous activez PCS sur le centre de données, vous disposez immédiatement d'un pare-feu dédié, d'options NAT, d'un accès Internet sélectif par VPSie privé, de la possibilité de faire de la redirection de ports, d'ajouter des adresses IP publiques supplémentaires, de Source NAT, de destination NAT, de NAT 1:1, de blocage de ports, de contrôles du trafic entrant, de règles de pare-feu, etc.
Tout cela peut être réalisé en quelques clics sur le même tableau de bord que vous utilisez actuellement.
Reprenons en termes simples – Nous listons ici des exemples avec des explications sur les scénarios les plus courants utilisés sur le marché aujourd'hui.
Préparation de l'environnement :
Afficher l'emenu PCS, créer un VPSie avec PeN depuis l'écran standard ou depuis le menu de création rapide. Puis ajouter le VPSie avec PeN créé à PCS.
Nous travaillons sur un tutoriel simple étape par étape qui servira de guide rapide pour les scénarios ci-dessous… En attendant, n'hésitez pas à solliciter notre équipe de support pour vous assister avec PCS si nécessaire.
1- Expliquer les règles par défaut,
2- Exemple de redirection de port.
3- Exemple de NAT
4- Exemple d'autorisation sélective de l'accès à Internet (NAT)
5- Exemple d'ajout d'IP et de NAT source
6- Exemple de pare-feu autorisant / bloquant le trafic vers les PeNs au sein de PCS.
7- Exemple de NAT 1:1
8- Exemple de l'impact du réordonnancement des règles sur le flux de trafic.