
A VPSie tem orgulho de ser o primeiro provedor de nuvem a oferecer a Solução de Nuvem Privada (PCS) mais simples.
Contexto:
Ao criar uma nova VPSie, você sempre tem opções para selecionar IP público IPv4 ou IPv6, bem como a opção de IP privado ou uma combinação de dois ou todos os três.
Portanto, se você selecionar a opção pública, seja IPv4 ou IPv6, terá acesso roteável imediatamente pela internet.
Mas o que acontece se você selecionar apenas a opção de IP privado ou uma combinação?
Nesse caso, há algumas coisas que a VPSie faz por você no back end:
1- Atribui à sua conta um /24 privado dedicado (254 IPs) dentro do datacenter selecionado.
2- Isola totalmente sua faixa para que não seja acessada por nenhum recurso fora da sua conta.
3- Configura nossos sistemas de back end em tempo real para rotear sua faixa dentro do datacenter selecionado.
4- A VPSie criada terá uma interface configurada automaticamente com um IP dentro da sua faixa.
Agora você tem uma faixa de IP configurada para sua VPSie dentro de uma faixa privada – que pode usar para criar seus servidores privados protegidos da internet – Um cenário comum seria um servidor web com IPs duplos, um voltado para a internet e o outro na faixa privada, se comunicando com um servidor de banco de dados configurado apenas na faixa privada.
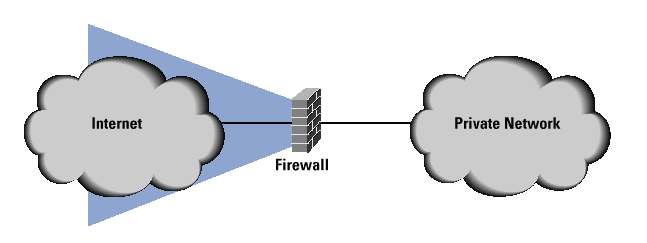
Para essa configuração comum, sempre foi preferível ter um firewall à frente do seu servidor web para controlar qual tráfego é permitido e qual é bloqueado.
Outro dos desafios era... e se você quiser instalar um software no seu servidor de banco de dados que precise de acesso temporário à internet ou precisar atualizar repositórios ou softwares.
Esses eram todos processos longos e realizados principalmente por especialistas em segurança e redes.
Agora, a VPSie está dedicada a resolver esse problema – oferecendo aos clientes todo o poder da rede privada sem a necessidade de ser um especialista.
Apresentando a Solução de Nuvem Privada (PCS) que aproveita a Nuvem Privada por trás do gateway dedicado do cliente.
Assim que você ativar a PCS no data center, terá imediatamente firewall dedicado, opções de NAT, acesso seletivo à internet por VPSie privado, capacidade de fazer encaminhamento de porta, adicionar IPs públicos adicionais, Source NAT, destination NAT, 1:1 NAT, bloqueio de portas, controles de tráfego de entrada, regras de firewall, etc.
Tudo isso pode ser feito com poucos cliques no mesmo painel que você já utiliza.
Voltando a termos simples – listaremos aqui exemplos com explicações dos cenários mais comuns usados no mercado hoje.
Preparação do ambiente:
Mostrar onde está o menu PCS, criar VPSie com PeN a partir da tela regular ou do menu de criação rápida. Em seguida, adicionar o VPSie com PeN criado à PCS.
Estamos trabalhando em um tutorial simples passo a passo que explicará como um guia rápido nos cenários abaixo... enquanto isso, sinta-se à vontade para acionar nossa equipe de suporte para auxiliá-lo com a PCS conforme necessário.
1- Explicar as regras padrão,
2- Exemplo de encaminhamento de porta.
3- Exemplo de NAT
4- Exemplo de permissão de acesso à internet seletivo (NAT)
5- Exemplo de adição de IP e NAT de origem
6- Exemplo de firewall para permitir/bloquear tráfego para PeNs dentro do PCS.
7- Exemplo de NAT 1:1
8- Exemplo de como a ordem das regras afeta o fluxo de tráfego.