
تفخر VPSie بأنها أول مزود سحابة يقدم أبسط حل للسحابة الخاصة (PCS).
الخلفية:
عند إنشاء حساب VPSie جديد، تتوفر دائماً خيارات لاختيار عنوان IP عام IPv4 أو IPv6، بالإضافة إلى خيار عنوان IP خاص أو مزيج من خيارين أو الثلاثة معاً.
لذا، إذا اخترت الخيار العام سواء IPv4 أو IPv6 – فستحصل فوراً على وصول قابل للتوجيه عبر الإنترنت.
لكن ما هو الحال إذا اخترت خيار عنوان IP الخاص فقط أو في مزيج؟
في هذه الحالة، تقوم VPSie بعدة أشياء نيابةً عنك في الخلفية:
1- تخصيص نطاق خاص /24 مخصص (254 عنوان IP) لحسابك داخل مركز البيانات المحدد.
2- عزل نطاقك بالكامل من الوصول من قبل أي مورد خارج حسابك.
3- تكوين أنظمة الخلفية لدينا على الفور لتوجيه نطاقك داخل مركز البيانات المحدد.
4- سيتم تكوين واجهة تلقائياً على VPSie المنشأ مع عنوان IP ضمن نطاقك.
الآن لديك نطاق IP مُهيأ ل VPSie ضمن نطاق خاص – يمكنك استخدامه لإنشاء خوادمك الخاصة المحمية من الإنترنت – سيناريو شائع هو خادم ويب بعناوين IP مزدوجة، أحدهما يواجه الإنترنت والآخر ضمن النطاق الخاص ويتواصل مع خادم قاعدة بيانات مُهيأ على نطاق خاص فقط.
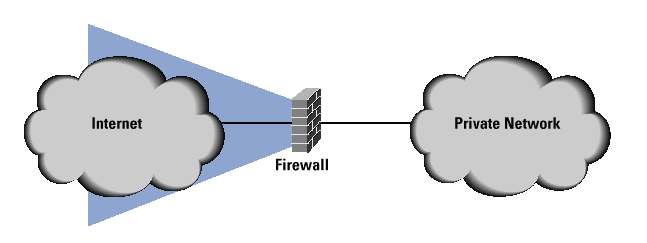
في هذا الإعداد الشائع، كان يُفضَّل دائمًا وجود جدار حماية أمام خادم الويب، ثم تحديد حركة المرور المسموح بها والمرفوضة.
كما كان أحد التحديات هو: ماذا لو أردت تثبيت برنامج على خادم قاعدة البيانات يتطلب اتصالاً مؤقتًا بالإنترنت، أو احتجت إلى تحديث المستودع أو البرنامج؟
كانت هذه كلها عمليات طويلة ومعقدة، وغالبًا ما كان يقوم بها خبراء في الأمن والشبكات.
لذا، كرّست VPSie جهودها لحل هذه المشكلة – حيث تقدم للعملاء القوة الكاملة للشبكات الخاصة دون الحاجة إلى أن يكونوا خبراء.
نعرض حل السحابة الخاصة (PCS) الذي يستفيد من السحابة الخاصة خلف بوابة مخصصة للعميل.
بمجرد تفعيل PCS في مركز البيانات، ستحصل فورًا على جدار حماية مخصص، وخيارات NAT، وإتاحة وصول انتقائي إلى الإنترنت لكل VPSie خاص، وإمكانية إعادة توجيه المنافذ، وإضافة عناوين IP عامة إضافية، وSource NAT، وdestination NAT، و1:1 NAT، وحظر المنافذ، والتحكم في حركة المرور الواردة، وقواعد جدار الحماية، وغيرها.
يمكن تحقيق كل ذلك بعدد قليل من النقرات على نفس لوحة التحكم التي تستخدمها حاليًا.
لذا، لنعد إلى المصطلحات البسيطة – سنستعرض هنا أمثلة مع شرح لأكثر السيناريوهات شيوعًا في السوق اليوم.
تجهيز البيئة:
اعرض مكان قائمة PCS، وأنشئ VPSie مع PeN من الشاشة العادية أو من قائمة الإنشاء السريع. ثم أضف VPSie مع PeN الذي تم إنشاؤه إلى PCS.
نعمل على دليل تعليمي بسيط خطوة بخطوة يشرح سيناريوهات أدناه كمرجع سريع... وفي هذه الأثناء، لا تتردد في التواصل مع فريق الدعم لدينا لمساعدتك في استخدام PCS عند الحاجة.
1- شرح القواعد الافتراضية،
2- مثال على إعادة توجيه المنفذ.
3- مثال على NAT
4- مثال على السماح بالوصول الانتقائي إلى الإنترنت (مع NAT)
5- مثال على إضافة عنوان IP و NAT المصدر
6- مثال على السماح/حجب حركة المرور إلى PeNs داخل PCS بواسطة جدار الحماية.
7- مثال على NAT بنسبة 1:1
8- مثال على كيفية تأثير تغيير ترتيب القواعد على تدفق حركة المرور.