
Étapes simples pour installer Graylog Server sur Ubuntu 16.04
Graylog Enterprise, construit sur la plateforme open source Graylog, offre des fonctionnalités supplémentaires permettant aux utilisateurs de déployer Graylog à l'échelle d'une entreprise et de l'appliquer aux processus et flux de travail de toute l'organisation.
Avec Graylog, vous pouvez collecter centralement les messages Syslog et EventLog de votre infrastructure complète, détecter les problèmes tôt et résoudre les incidents plus rapidement—plus besoin de vous connecter à plusieurs appareils pour analyser des fichiers journaux en texte brut.
Vous aurez besoin d'un serveur VPS avec le système d'exploitation Ubuntu 16.04 installé.
D'abord, connectez-vous avec un accès root à votre serveur et mettez à jour le système.apt-get update
apt-get upgrade
Après la mise à jour, installez Java, qui est requis :
apt-get install openjdk-7-jre
Maintenant, ajoutez le dépôt MongoDB :
sudo apt-key adv --keyserver hkp://keyserver.ubuntu.com:80 --recv 7F0CEB10
echo "deb http://repo.mongodb.org/apt/debian wheezy/mongodb-org/3.0 main" > /etc/apt/sources.list.d/mongodb-org-3.0.list
apt-get update
Après l'ajout, exécutez cette commande pour l'installer :
apt-get install mongodb-org
Activez-le au démarrage :
systemctl start mongod
systemctl enable mongod
Après l'installation, vous devrez installer Elasticsearch.
Vous pouvez le faire en suivant ces étapes.
D'abord, ajoutez la clé GPG :
wget -qO - https://packages.elastic.co/GPG-KEY-elasticsearch | sudo apt-key add -
Et ajoutez le dépôt :
apt-get install apt-transport-https
echo "deb https://packages.elastic.co/elasticsearch/2.x/debian stable main" | sudo tee -a /etc/apt/sources.list.d/elasticsearch-2.x.list
Ensuite, mettez à jour les paquets et installez Elasticsearch :
apt-get update && apt-get install elasticsearch
Modifiez maintenant le fichier de configuration en exécutant cette commande :
cluster.name: graylog
Ensuite, démarrez-le et activez-le :
systemctl start elasticsearch
systemctl enable elasticsearch
Vous avez installé avec succès les prérequis de Graylog.
Installer Graylog
Il est maintenant temps d'installer Graylog.
Téléchargez d'abord le dépôt Graylog :wget https://packages.graylog2.org/repo/packages/graylog-2.3-repository_latest.deb
Puis installez-le :dpkg -i graylog-2.3-repository_latest.deb
Ensuite, mettez à jour la liste des paquets :apt-get update
Et installez le serveur Graylog.apt-get install graylog-server
Après l'installation, exécutez cette commande pour définir un mot de passe pour votre serveur Graylog.echo -n PASSWORD | sha256sum
0be64ae89ddd24e225434de95d501711339baeee18f009ba9b4369af27d30d60 -
Note : Remplacez PASSWORD dans votre commande par votre mot de passe root.
Créez maintenant une clé secrète :apt-get install pwgen
pwgen -s 80 1
I2UqBbXDXcWkYTs2x7wCAPs7GDmLG4iB82AuAhhtB0ayegd5SAjlMxh1Il848Vyq5DP5Q5ZN8wJmWK4m
Et collez-la dans le fichier server.conf :vi /etc/graylog/server/server.conf
root_password_sha2 = 0be64ae89ddd24e225434de95d501711339baeee18f009ba9b4369af27d30d60
password_secret = I2UqBbXDXcWkYTs2x7wCAPs7GDmLG4iB82AuAhhtB0ayegd5SAjlMxh1Il848Vyq5DP5Q5ZN8wJmWK4m
Sans enregistrer ces modifications, trouvez les lignes suivantes et remplacez IP_ADDRESS par l'IP de votre serveur.rest_listen_uri = http://IP_ADDRESS:9000/api/
web_listen_uri = http://IP_ADDRESS:9000/
Redémarrez Graylog :systemctl restart graylog-server
Et vérifiez que tout fonctionne correctement.systemctl status graylog-server
Vous obtiendrez ce message si tout est correct.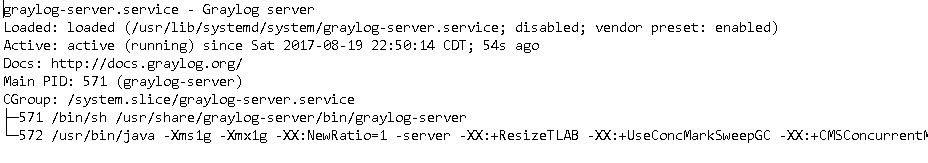
Pour vous connecter à votre serveur Graylog, ouvrez cette URL http://IP_ADDRESS:9000 avec votre navigateur préféré.
L'utilisateur par défaut est admin et le mot de passe est celui que nous avons utilisé pour créer root_password_sha2.
Vous avez installé et configuré le serveur Graylog avec succès.
Bonne utilisation !
how-to-install-fkill-on-Linux-systems
Qu'est-ce que le serveur Graylog ?Le serveur Graylog est un outil de gestion des journaux open source qui vous permet de collecter, d'indexer et d'analyser les journaux provenant de diverses sources. Il fournit une interface web pour gérer et analyser les enregistrements en temps réel.
Quelles sont les exigences système pour le serveur Graylog ?Les exigences système minimales pour le serveur Graylog sont les suivantes :
- 4 GB RAM
- 2 cœurs CPU
- 500 Go d'espace disque
Vous pouvez ajouter des entrées au serveur Graylog en suivant ces étapes :
- Connectez-vous à l'interface web du serveur Graylog.
- Cliquez sur le menu déroulant « Système » et sélectionnez « Entrées ».
- Cliquez sur le menu déroulant « Select Input » et choisissez le type d’entrée à ajouter (par ex. « Syslog UDP », « GELF UDP », etc.).
- Configurez les paramètres d’entrée, y compris le numéro de port et le protocole.
- Cliquez sur le bouton « Launch » pour démarrer l’entrée.
Vous pouvez rechercher des journaux dans Graylog Server en suivant ces étapes :
- Connectez-vous à l'interface web du serveur Graylog.
- Cliquez sur le menu déroulant « Search » et sélectionnez « Search ».
- Saisissez votre requête de recherche dans la barre de recherche.
- Filtrez vos résultats de recherche en choisissant la plage de temps, la source ou d’autres critères souhaités.
- Cliquez sur le bouton « Search » pour afficher les résultats de recherche.
- Cliquez