
Passo fácil para instalar o servidor Graylog no Ubuntu 16.04
O Graylog Enterprise, construído sobre a plataforma open-source Graylog, oferece recursos adicionais que permitem aos usuários implantar o Graylog em escala empresarial e aplicá-lo a processos e fluxos de trabalho em toda a organização.
Com o Graylog, você pode coletar centralmente as mensagens Syslog e EventLog da sua infraestrutura completa, identificar problemas precocemente e resolver questões mais rápido—sem mais precisar fazer login em vários dispositivos para analisar arquivos de log em texto simples.
Você precisará de um servidor VPS com o sistema operacional Ubuntu 16.04 instalado.
Primeiro, faça login com acesso root no seu servidor e atualize o sistema do servidor.apt-get update
apt-get upgrade
Após a atualização, instale o Java, que é necessário:
apt-get install openjdk-7-jre
Agora, adicione o repositório do MongoDB:
sudo apt-key adv --keyserver hkp://keyserver.ubuntu.com:80 --recv 7F0CEB10
echo "deb http://repo.mongodb.org/apt/debian wheezy/mongodb-org/3.0 main" > /etc/apt/sources.list.d/mongodb-org-3.0.list
apt-get update
Após adicionar, execute este comando para instalá-lo:
apt-get install mongodb-org
Ative-o na inicialização:
systemctl start mongod
systemctl enable mongod
Após a instalação, você precisará instalar o Elasticsearch.
Você pode fazer isso seguindo estas etapas.
Primeiro, adicione a chave GPG:
wget -qO - https://packages.elastic.co/GPG-KEY-elasticsearch | sudo apt-key add -
E adicione o repositório:
apt-get install apt-transport-https
echo "deb https://packages.elastic.co/elasticsearch/2.x/debian stable main" | sudo tee -a /etc/apt/sources.list.d/elasticsearch-2.x.list
Em seguida, atualize os pacotes e instale o Elasticsearch:
apt-get update && apt-get install elasticsearch
Agora, modifique o arquivo de configuração executando este comando:
cluster.name: graylog
Em seguida, inicie e habilite o serviço:
systemctl start elasticsearch
systemctl enable elasticsearch
Você instalou com sucesso os requisitos para o Graylog.
Instalar Graylog
Agora é hora de instalar o Graylog.
Primeiro, baixe o repositório do Graylog:wget https://packages.graylog2.org/repo/packages/graylog-2.3-repository_latest.deb
E instale-o:dpkg -i graylog-2.3-repository_latest.deb
Em seguida, atualize a lista de pacotes:apt-get update
E instale o servidor Graylog.apt-get install graylog-server
Após a instalação, execute este comando para definir uma senha para seu servidor Graylog.echo -n PASSWORD | sha256sum
0be64ae89ddd24e225434de95d501711339baeee18f009ba9b4369af27d30d60 -
Observação: Substitua a PASSWORD no seu comando pela sua senha de root.
Agora, crie uma chave secreta:apt-get install pwgen
pwgen -s 80 1
I2UqBbXDXcWkYTs2x7wCAPs7GDmLG4iB82AuAhhtB0ayegd5SAjlMxh1Il848Vyq5DP5Q5ZN8wJmWK4m
E cole-a no arquivo server.conf:vi /etc/graylog/server/server.conf
root_password_sha2 = 0be64ae89ddd24e225434de95d501711339baeee18f009ba9b4369af27d30d60
password_secret = I2UqBbXDXcWkYTs2x7wCAPs7GDmLG4iB82AuAhhtB0ayegd5SAjlMxh1Il848Vyq5DP5Q5ZN8wJmWK4m
Sem salvar essas alterações, localize as linhas a seguir e substitua IP_ADDRESS pelo IP do seu servidor.rest_listen_uri = http://IP_ADDRESS:9000/api/
web_listen_uri = http://IP_ADDRESS:9000/
Reinicie o Graylog:systemctl restart graylog-server
E verifique se tudo está OK.systemctl status graylog-server
Você verá isso se tudo estiver OK.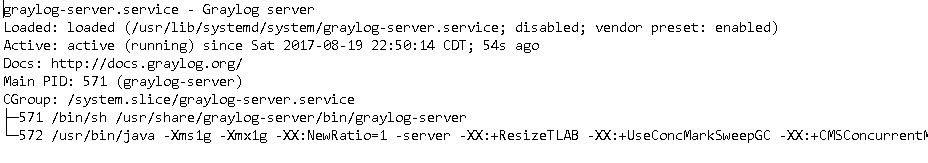
Para entrar no seu Graylog Server, abra a URL http://IP_ADDRESS:9000 no seu navegador favorito.
O usuário padrão é admin e a senha é how we created root_password_sha2.
Você instalou e configurou o servidor Graylog com sucesso.
Aproveite!
how-to-install-fkill-on-Linux-systems
O que é o Graylog Server?O Graylog Server é uma ferramenta de gerenciamento de logs de código aberto que permite coletar, indexar e analisar logs de diversas fontes. Ele oferece uma interface baseada na web para gerenciar e analisar registros em tempo real.
Quais são os requisitos de sistema para o Graylog Server?Os requisitos mínimos de sistema para o Graylog Server são:
- 4 GB RAM
- 2 núcleos de CPU
- 500 GB de espaço em disco
Você pode adicionar entradas ao Graylog Server seguindo estas etapas:
- Entre na interface web do Graylog Server.
- Clique no menu suspenso “System” e selecione “Inputs”.
- Clique no menu suspenso “Select Input” e escolha o tipo de entrada que deseja adicionar (por exemplo, “Syslog UDP”, “GELF UDP”, etc.).
- Configure as configurações de entrada, incluindo o número da porta e o protocolo.
- Clique no botão “Launch” para iniciar a entrada.
Você pode buscar logs no Graylog Server seguindo estas etapas:
- Entre na interface web do Graylog Server.
- Clique no menu suspenso “Search” e selecione “Search”.
- Digite sua consulta de busca na barra de pesquisa.
- Filtre os resultados da busca escolhendo o intervalo de tempo, a origem ou outros critérios desejados.
- Clique no botão “Search” para exibir os resultados da busca.
- Clique