
Paso fácil para instalar Graylog Server en Ubuntu 16.04
Graylog Enterprise, construido sobre la plataforma de código abierto Graylog, ofrece funciones adicionales que permiten a los usuarios desplegar Graylog a escala empresarial y aplicarlo a procesos y flujos de trabajo en toda la organización.
Con Graylog, puede recopilar centralmente los mensajes Syslog y EventLog de su infraestructura completa, detectar problemas temprano y resolver incidencias más rápido, sin necesidad de iniciar sesión en múltiples dispositivos para analizar archivos de registro en texto plano.
Necesitará un servidor VPS con el sistema operativo Ubuntu 16.04 instalado.
Primero, inicie sesión con acceso root en su servidor y actualice el sistema del servidor.apt-get update
apt-get upgrade
Después de actualizar, instale Java, que es necesario:
apt-get install openjdk-7-jre
Ahora, agregue el repositorio de MongoDB:
sudo apt-key adv --keyserver hkp://keyserver.ubuntu.com:80 --recv 7F0CEB10
echo "deb http://repo.mongodb.org/apt/debian wheezy/mongodb-org/3.0 main" > /etc/apt/sources.list.d/mongodb-org-3.0.list
apt-get update
Después de agregarlo, ejecute este comando para instalarlo:
apt-get install mongodb-org
Habilítelo en el arranque:
systemctl start mongod
systemctl enable mongod
Después de instalarlo, necesitará instalar Elasticsearch.
Puede hacerlo siguiendo estos pasos.
Primero, agregue la clave GPG:
wget -qO - https://packages.elastic.co/GPG-KEY-elasticsearch | sudo apt-key add -
Y agregue el repositorio:
apt-get install apt-transport-https
echo "deb https://packages.elastic.co/elasticsearch/2.x/debian stable main" | sudo tee -a /etc/apt/sources.list.d/elasticsearch-2.x.list
A continuación, actualice los paquetes e instale Elasticsearch:
apt-get update && apt-get install elasticsearch
Ahora modifique el archivo de configuración ejecutando este comando:
cluster.name: graylog
A continuación, inicie y habilite el servicio:
systemctl start elasticsearch
systemctl enable elasticsearch
Ha instalado correctamente los requisitos para Graylog.
Instalar Graylog
Ahora es el momento de instalar Graylog.
Primero, descargue el repositorio de Graylog:wget https://packages.graylog2.org/repo/packages/graylog-2.3-repository_latest.deb
Y instálelo:dpkg -i graylog-2.3-repository_latest.deb
A continuación, actualice la lista de paquetes:apt-get update
E instale el servidor de Graylog.apt-get install graylog-server
Después de la instalación, ejecute este comando para establecer una contraseña para su servidor de Graylog.echo -n PASSWORD | sha256sum
0be64ae89ddd24e225434de95d501711339baeee18f009ba9b4369af27d30d60 -
Nota: Cambie PASSWORD en su comando por su contraseña de root.
Ahora cree una clave secreta:apt-get install pwgen
pwgen -s 80 1
I2UqBbXDXcWkYTs2x7wCAPs7GDmLG4iB82AuAhhtB0ayegd5SAjlMxh1Il848Vyq5DP5Q5ZN8wJmWK4m
Y péguela en el archivo server.conf:vi /etc/graylog/server/server.conf
root_password_sha2 = 0be64ae89ddd24e225434de95d501711339baeee18f009ba9b4369af27d30d60
password_secret = I2UqBbXDXcWkYTs2x7wCAPs7GDmLG4iB82AuAhhtB0ayegd5SAjlMxh1Il848Vyq5DP5Q5ZN8wJmWK4m
Sin guardar estos cambios, busque las siguientes líneas y cambie IP_ADDRESS por la IP de su servidor.rest_listen_uri = http://IP_ADDRESS:9000/api/
web_listen_uri = http://IP_ADDRESS:9000/
Reinicie Graylog:systemctl restart graylog-server
Y verifique que todo esté correcto.systemctl status graylog-server
Obtendrá esto si todo está correcto.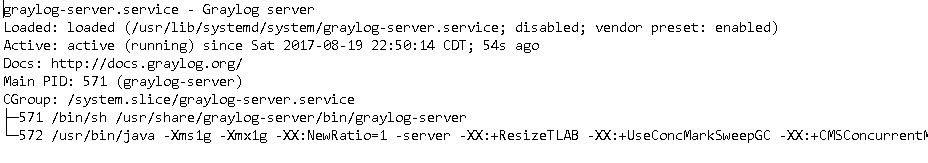
Para iniciar sesión en su servidor Graylog, abra esta URL http://IP_ADDRESS:9000 con su navegador favorito.
El usuario predeterminado es admin y la contraseña es how we created root_password_sha2.
Ha instalado y configurado correctamente el servidor Graylog.
¡Disfrútelo!
how-to-install-fkill-on-Linux-systems
¿Qué es Graylog Server?Graylog Server es una herramienta de gestión de registros de código abierto que le permite recopilar, indexar y analizar registros de diversas fuentes. Proporciona una interfaz basada en web para gestionar y analizar registros en tiempo real.
¿Cuáles son los requisitos del sistema para Graylog Server?Los requisitos mínimos del sistema para Graylog Server son:
- 4 GB RAM
- 2 núcleos de CPU
- 500 GB de espacio en disco
Puede agregar entradas a Graylog Server siguiendo estos pasos:
- Inicie sesión en la interfaz web de Graylog Server.
- Haga clic en el menú desplegable “System” y seleccione “Inputs”.
- Haga clic en el menú desplegable “Select Input” y elija el tipo de entrada que desea agregar (p. ej., “Syslog UDP”, “GELF UDP”, etc.).
- Configure los ajustes de la entrada, incluido el número de puerto y el protocolo.
- Haga clic en el botón “Launch” para iniciar la entrada.
Puede buscar registros en Graylog Server siguiendo estos pasos:
- Inicie sesión en la interfaz web de Graylog Server.
- Haga clic en el menú desplegable “Search” y seleccione “Search”.
- Introduzca su consulta de búsqueda en la barra de búsqueda.
- Filtre los resultados de su búsqueda eligiendo el intervalo de tiempo, la fuente u otros criterios deseados.
- Haga clic en el botón “Search” para mostrar los resultados de la búsqueda.
- Clic