
Este tutorial demostrará cómo instalar Active Directory en Windows Server 2012
Active Directory es un servicio de Microsoft que permite la gestión centralizada de recursos de red, incluidos usuarios, grupos, equipos y aplicaciones. Active Directory se utiliza principalmente en entornos basados en Windows, pero también puede integrarse con otros sistemas operativos.Active Directory es una base de datos jerárquica que almacena información sobre recursos de red en un formato estructurado. Esta base de datos se divide en múltiples dominios, donde cada parte representa un límite lógico para la gestión de recursos. Los campos pueden subdividirse en unidades organizativas (OU), que agrupan recursos según características comunes. Para instalar Active Directory, inicie sesión en su servidor de Windows y abra Server Manager.
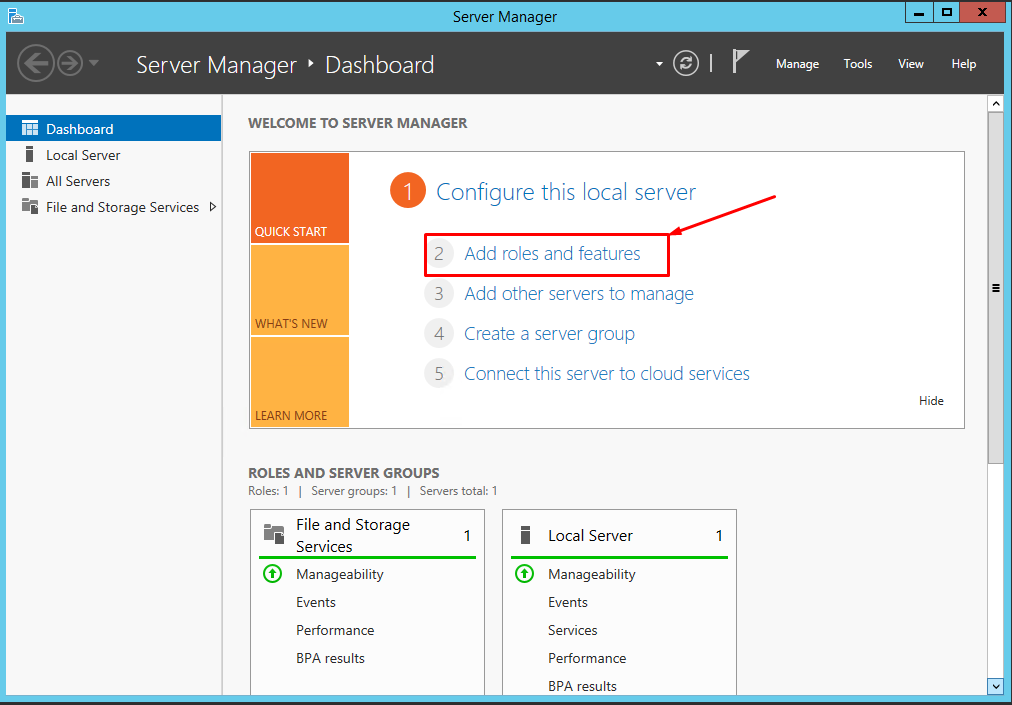
Después de abrirlo, seleccione Agregar roles y características.
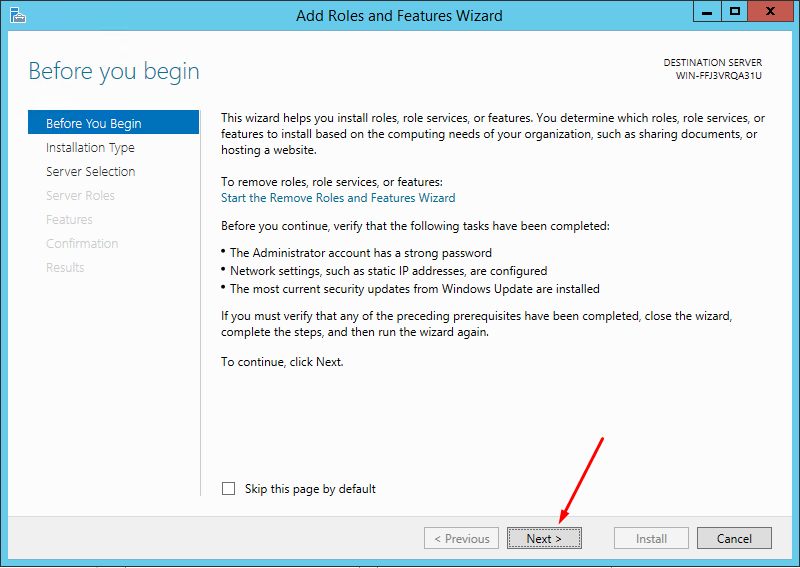
En la página Antes de comenzar, haga clic en Siguiente.
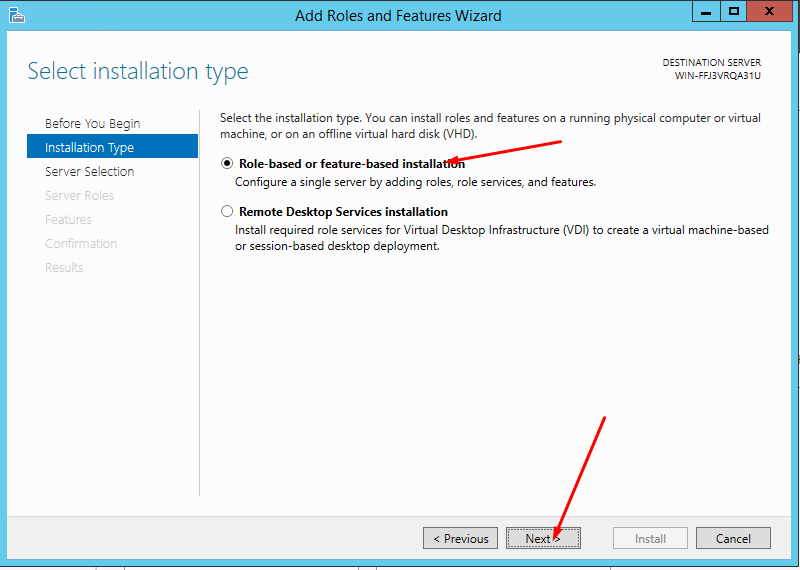
Seleccione el tipo de instalación como Instalación basada en roles o características y haga clic en Siguiente.
A continuación, deje la selección de servidor en el valor predeterminado y haga clic en Siguiente.
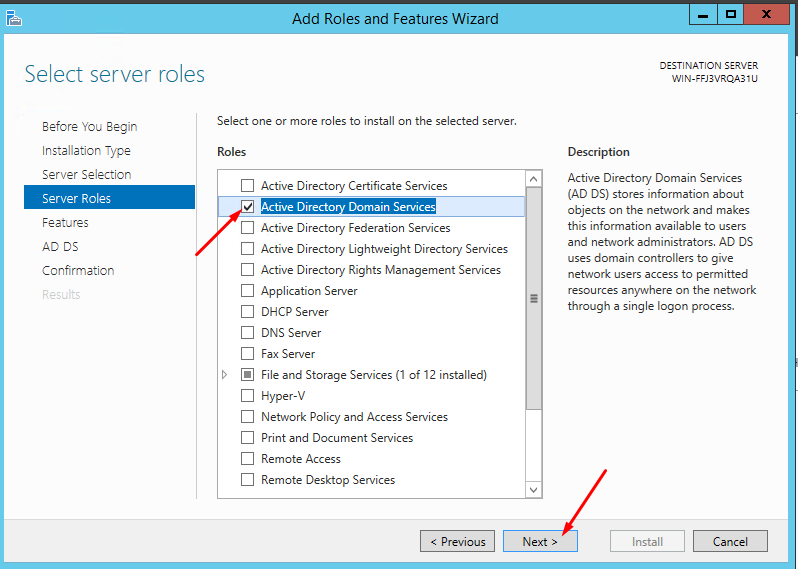
En Roles del servidor, marque el rol Servicios de dominio de Active Directory y haga clic en Siguiente.
A continuación, omita la página de Características haciendo clic en Siguiente. También, haga clic en Siguiente en la página de AD DS.
En la página de Confirmación, revise la página y haga clic en Instalar.
Después de instalar, inicie el Servicio de registro remoto.
Para hacerlo, abra el panel de control y seleccione Herramientas administrativas.
A continuación, seleccione Servicios y busque Registro remoto.
Haga clic derecho en Servicio de Registro remoto y corrija Propiedades.
En Tipo de inicio, seleccione Automático; en Estado de inicio, elija Iniciar.
Ahora configure el rol AD DS como controlador de dominio.
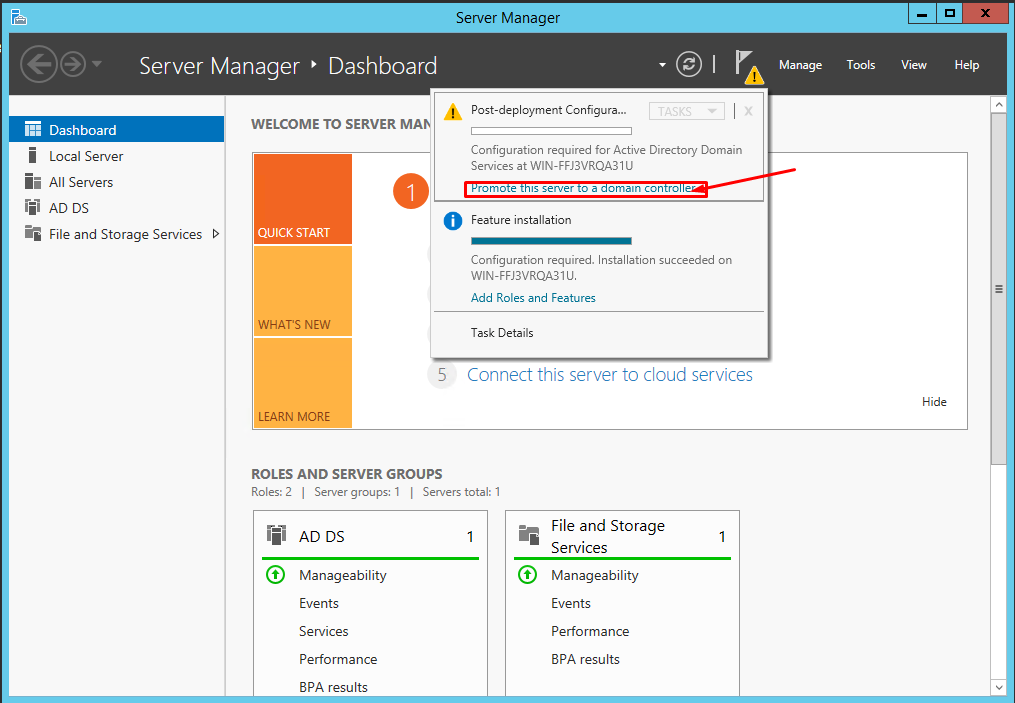
Para configurar el rol AD DS, haga clic en Promover este servidor a controlador de dominio.
Después, seleccione Nuevo bosque e introduzca el nombre del dominio raíz
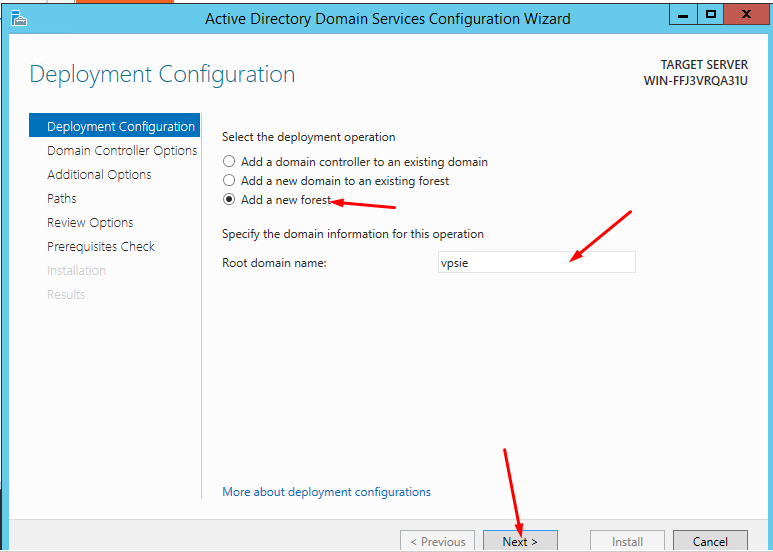
En la pestaña Opciones del controlador de dominio, como nivel funcional de dominio y bosque e introduzca la contraseña. Después de hacer clic en Siguiente. Al hacer clic en Siguiente, pasará a la pestaña Opciones de DNS para revisar y hacer clic en Siguiente.
Las pestañas Opciones adicionales, Rutas y Revisión de opciones están accesibles. En Verificación de requisitos previos, haga clic en Instalar. Su servidor de Windows se reiniciará automáticamente al instalarse.
Después del reinicio, puede volver a conectarse mediante RDP.
Ha instalado correctamente Active Directory en Windows Server 2012.
Si tiene algún problema, no dude en ponerse en contacto con nosotros y abrir el ticket en VPSie.
!
Active Directory ofrece varias funciones clave que lo convierten en una herramienta valiosa para gestionar recursos de red.
Funciones clave de Active Directory
- Autenticación y autorización: Active Directory ofrece una forma de autenticar usuarios y autorizar su acceso a los recursos de la red. Cuando los usuarios inician sesión en un equipo, Active Directory verifica su identidad y les otorga acceso a la ayuda que pueden utilizar.
- Gestión de directivas de grupo: Active Directory permite a los administradores definir y aplicar directivas a grupos de equipos y usuarios. Estas directivas se pueden utilizar para aplicar configuraciones de seguridad, configurar software y garantizar el cumplimiento de los estándares organizacionales.
- Gestión de recursos: Active Directory proporciona una ubicación centralizada para gestionar los recursos de la red, incluidos usuarios, grupos, equipos y aplicaciones. Esto puede simplificar la administración de la red y mejorar la utilización de los recursos.
- Replicación del directorio: Active Directory admite la replicación del directorio, lo que permite a los administradores distribuir la base de datos del directorio en varios servidores para redundancia y tolerancia a fallos.
Active Directory se utiliza a menudo en grandes organizaciones con entornos de red complejos. Se puede utilizar para gestionar recursos en varias ubicaciones y escalar para acomodar grandes cantidades de usuarios y dispositivos.
Active Directory también puede aplicar directivas de seguridad y garantizar el cumplimiento de los estándares regulatorios.
Sin embargo, hay algunas desventajas en el uso de Active Directory. Estas incluyen:
- Complejidad: Active Directory puede ser complicado de configurar y gestionar, lo que requiere conocimientos y habilidades especializadas. Esto puede facilitar su implementación y mantenimiento para organizaciones más pequeñas o aquellas con personal de TI dedicado.
- Costo: Active Directory es un producto comercial, lo que significa que su licencia e implementación pueden ser costosas. Las organizaciones más pequeñas pueden encontrar el costo prohibitivo.
- Dependencia del proveedor: Una vez que una empresa ha invertido en Active Directory, cambiar a una solución diferente puede ser difícil y costoso. Esto puede limitar la capacidad de la empresa para adoptar nuevas tecnologías o aprovechar nuevas funciones y capacidades.
A pesar de estas desventajas, Active Directory es famoso por gestionar los recursos de red de entornos de Windows. Ofrece una amplia gama de funciones y capacidades que pueden simplificar la administración de red y mejorar la utilización de recursos. Active Directory puede ser una excelente opción para las organizaciones que necesitan una solución robusta y escalable para gestionar sus recursos de red.
¿Qué es Active Directory?Active Directory es un servicio de directorio proporcionado por Microsoft que permite la gestión centralizada de recursos de red, incluidos usuarios, grupos, computadoras y aplicaciones.
¿Cuáles son las ventajas de usar Active Directory?Active Directory ofrece varias funciones clave que lo convierten en una herramienta valiosa para gestionar recursos de red, incluida la autenticación y autorización, la gestión de directivas de grupo, la gestión de recursos y la replicación del directorio.
¿Active Directory es solo para entornos basados en Windows?Active Directory se utiliza principalmente en entornos basados en Windows, pero también puede integrarse con otros sistemas operativos.
¿Se puede usar Active Directory para aplicar políticas de seguridad y garantizar el cumplimiento de normas regulatorias?Active Directory puede aplicar políticas de seguridad y garantizar el cumplimiento de las normativas regulatorias.
¿Se puede escalar Active Directory para acomodar grandes cantidades de usuarios y dispositivos?Active Directory se puede escalar para acomodar grandes cantidades de usuarios y dispositivos.
¿Existe dependencia del proveedor al usar Active Directory?Sí, una vez que una empresa ha invertido en Active Directory, cambiar a una solución diferente puede ser difícil y costoso. Puede limitar la capacidad de la empresa para adoptar nuevas tecnologías o aprovechar nuevas funciones y capacidades.
¿Qué tipos de organizaciones se beneficiarían del uso de Active Directory?Active Directory se utiliza a menudo en grandes organizaciones con entornos de red complejos. Puede gestionar recursos en múltiples ubicaciones y escalar para acomodar muchos usuarios y dispositivos.