
Este tutorial demonstrará como instalar o Active Directory no Windows Server 2012
Active Directory é um serviço fornecido pela Microsoft que permite a gestão centralizada de recursos de rede, incluindo usuários, grupos, computadores e aplicativos. O Active Directory é usado principalmente em ambientes baseados em Windows, mas também pode ser integrado a outros sistemas operacionais.Active Directory é um banco de dados hierárquico que armazena informações sobre recursos de rede em um formato estruturado. Este banco de dados é particionado em múltiplos domínios, com cada parte representando um limite lógico para a gestão de recursos. Os domínios podem ser subdivididos em unidades organizacionais (OUs), que agrupam recursos com base em características comuns. Para instalar o Active Directory, faça login no seu servidor Windows e abra o Gerenciador de Servidores.
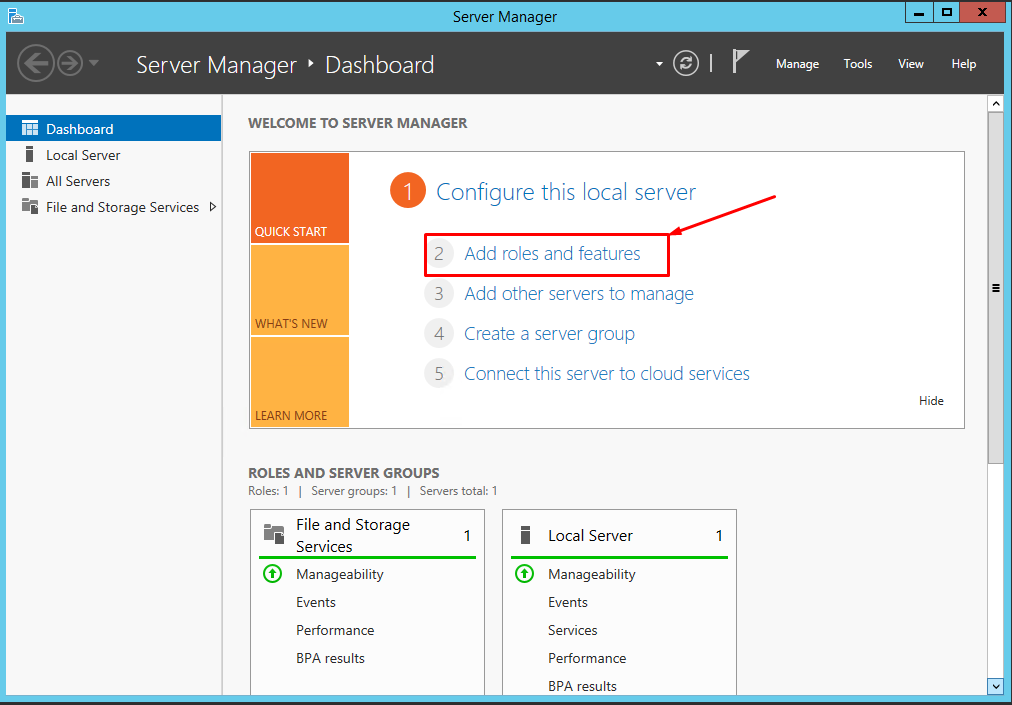
Após abrir, selecione Adicionar papéis e recursos.
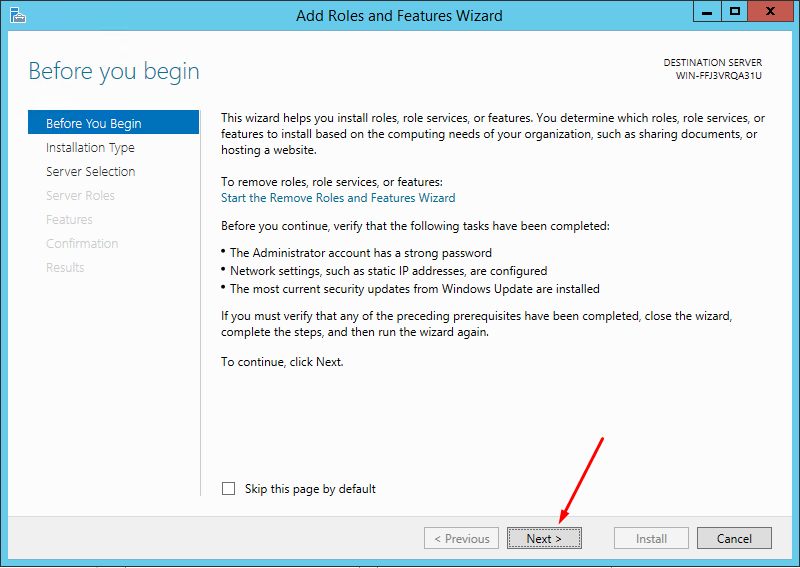
Na página Antes de Começar, clique em Avançar.
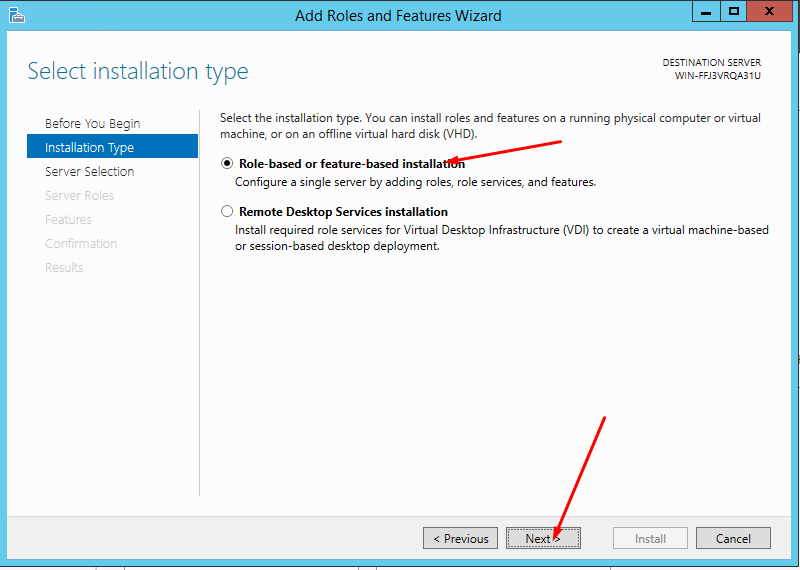
Selecione o tipo de instalação como Instalação baseada em papel ou recurso e clique em Avançar.
Em seguida, mantenha a Seleção de Servidores como padrão e clique em Avançar.
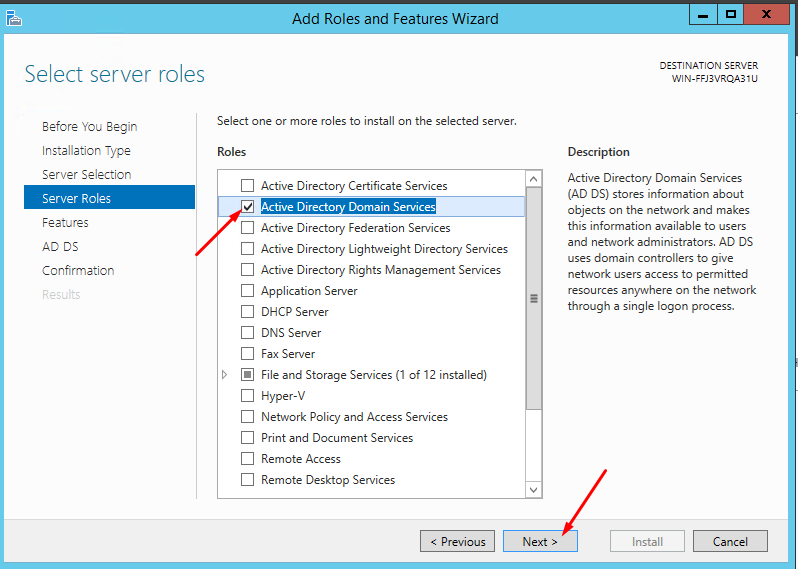
Em Papéis de Servidor, marque o papel Serviços de Domínio do Active Directory e clique em Avançar.
Em seguida, pule a página de Recursos clicando em Avançar. Também, clique em Avançar na página do AD DS.
Na página de Confirmação, revise as informações e clique em Instalar.
Após a instalação, inicie o Serviço de Registro Remoto.
Para isso, abra o Painel de Controle e selecione Ferramentas Administrativas.
Em seguida, selecione Serviços e localize Registro Remoto.
Clique com o botão direito em Serviço de Registro Remoto e corrija Propriedades.
Em Tipo de Inicialização, selecione Automático; em Status de Inicialização, escolha Iniciar.
Agora, configure o papel AD DS como controlador de domínio.
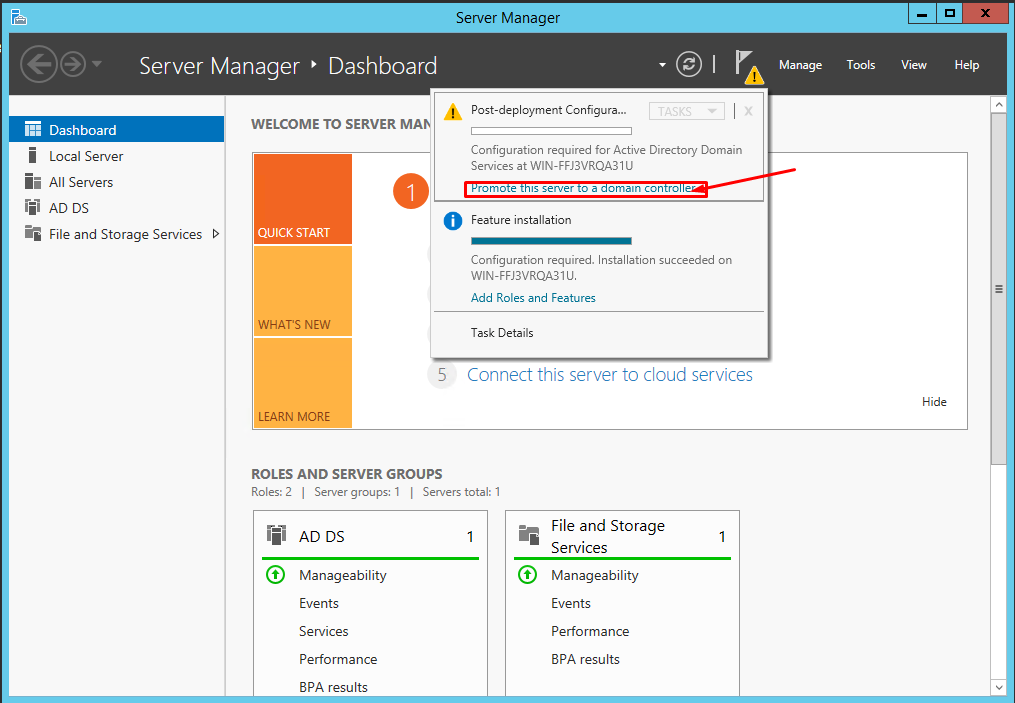
Para configurar o papel AD DS, clique em Promover este servidor a um controlador de domínio.
Depois, selecione Nova Floresta e digite o Nome do domínio raiz
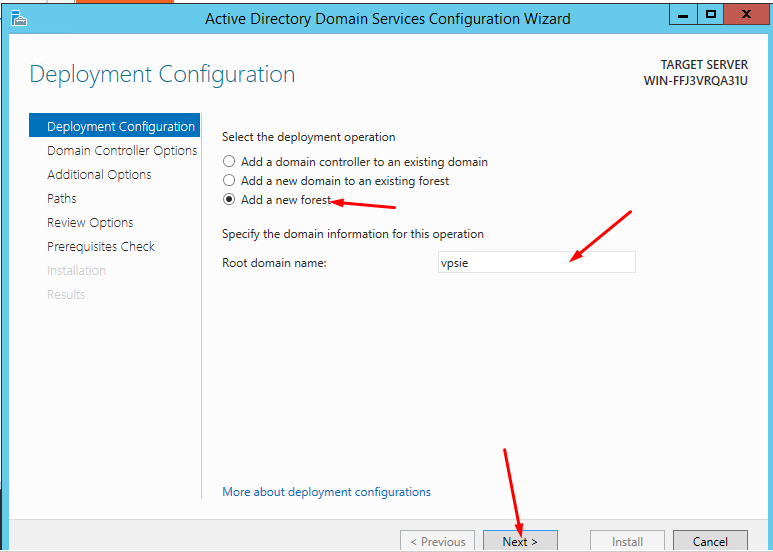
Na guia Opções do Controlador de Domínio, como nível funcional de domínio e floresta e insira a senha. Depois de clicar em Avançar. Ao clicar em Avançar, você irá para a guia Opções de DNS para revisar e clicar em Avançar.
As guias Opções Adicionais, Caminhos e Opções de Revisão estão acessíveis. Na Verificação de Pré-requisitos, clique em Instalar. Seu servidor Windows será reiniciado automaticamente após a instalação.
Após a reinicialização, você pode se reconectar via RDP.
Você instalou o Active Directory no Windows Server 2012 com sucesso.
Se tiver algum problema, não hesite em entrar em contato conosco e abrir um ticket na VPSie.
!
O Active Directory oferece vários recursos-chave que o tornam uma ferramenta valiosa para gerenciar recursos de rede.
Recursos-chave do Active Directory
- Autenticação e Autorização: o Active Directory oferece uma maneira de autenticar usuários e autorizar o acesso deles a recursos de rede. Quando os usuários fazem login em um computador, o Active Directory verifica sua identidade e concede acesso às ferramentas que podem utilizar.
- Gerenciamento de Política de Grupo: o Active Directory permite que administradores definam e apliquem políticas a grupos de computadores e usuários. Essas políticas podem ser usadas para impor configurações de segurança, configurar software e garantir a conformidade com os padrões organizacionais.
- Gerenciamento de Recursos: o Active Directory fornece uma localização centralizada para gerenciar recursos de rede, incluindo usuários, grupos, computadores e aplicativos. Isso pode simplificar a administração de rede e melhorar a utilização dos recursos.
- Replicação de Diretório: o Active Directory suporta a replicação de diretório, o que permite que administradores distribuam o banco de dados do diretório entre vários servidores para redundância e tolerância a falhas.
O Active Directory é frequentemente usado em grandes organizações com ambientes de rede complexos. Ele pode ser usado para gerenciar recursos em várias localizações e ser dimensionado para acomodar grandes números de usuários e dispositivos.
O Active Directory também pode impor políticas de segurança e garantir a conformidade com padrões regulatórios.
No entanto, há algumas desvantagens no uso do Active Directory. Estas incluem:
- Complexidade: o Active Directory pode ser complicado de configurar e gerenciar, exigindo conhecimento e habilidades especializadas. Isso pode dificultar a implementação e a manutenção para organizações menores ou aquelas sem equipe de TI dedicada.
- Custo: O Active Directory é um produto comercial, o que significa que pode ser caro de licenciar e implementar. Organizações menores podem achar o custo proibitivo.
- Dependência de fornecedor: Uma vez que uma empresa tenha investido no Active Directory, migrar para uma solução diferente pode ser difícil e caro. Isso pode limitar a capacidade da empresa de adotar novas tecnologias ou aproveitar novos recursos e funcionalidades.
Apesar dessas desvantagens, o Active Directory é famoso por gerenciar recursos de rede em ambientes Windows. Ele oferece uma variedade de recursos e funcionalidades que podem simplificar a administração de rede e melhorar a utilização de recursos. O Active Directory pode ser uma excelente escolha para organizações que precisam de uma solução robusta e escalável para gerenciar seus recursos de rede.
O que é Active Directory?O Active Directory é um serviço de diretório fornecido pela Microsoft que permite o gerenciamento centralizado de recursos de rede, incluindo usuários, grupos, computadores e aplicativos.
Quais são as vantagens de usar o Active Directory?O Active Directory oferece vários recursos principais que o tornam uma ferramenta valiosa para o gerenciamento de recursos de rede, incluindo autenticação e autorização, gerenciamento de política de grupo, gerenciamento de recursos e replicação de diretório.
O Active Directory é apenas para ambientes baseados em Windows?O Active Directory é usado principalmente em ambientes baseados em Windows, mas também pode se integrar a outros sistemas operacionais.
O Active Directory pode ser usado para aplicar políticas de segurança e garantir o cumprimento de padrões regulatórios?O Active Directory pode aplicar políticas de segurança e garantir o cumprimento de normas regulatórias.
O Active Directory pode ser dimensionado para acomodar grandes números de usuários e dispositivos?O Active Directory pode ser dimensionado para acomodar grandes números de usuários e dispositivos.
Existe lock-in de fornecedor ao usar o Active Directory?Sim, uma vez que uma empresa tenha investido no Active Directory, migrar para uma solução diferente pode ser difícil e caro. Isso pode limitar a capacidade da empresa de adotar novas tecnologias ou aproveitar novos recursos e funcionalidades.
Que tipos de organizações se beneficiariam do uso do Active Directory?O Active Directory é frequentemente usado em grandes organizações com ambientes de rede complexos. Ele pode gerenciar recursos em múltiplas localizações e ser dimensionado para acomodar muitos usuários e dispositivos.