Netdata sur Debian 12
Plongez dans la supervision des performances en temps réel avec notre guide d'installation de Netdata sur Debian 12. Analysez l'état de votre système et optimisez les performances avec cette solution de supervision.
Prérequis
Avant de commencer l'installation, assurez-vous de disposer de :
- Une machine exécutant Debian 12.
- Un compte utilisateur avec privilèges sudo.
Avant d'installer un nouveau logiciel, mettez à jour les paquets du système vers leurs dernières versions. Ouvrez un terminal et exécutez les commandes suivantes :
sudo apt update -y
Procédez à l'installation de Netdata sur votre système Debian. Exécutez la commande suivante sur votre serveur pour lancer l'installation :
sudo apt install netdata -yUne fois l'installation de Netdata terminée, démarrez le service à l'aide de la commande :
sudo systemctl start netdataPour que Netdata démarre au boot, exécutez la commande suivante :
sudo systemctl enable netdataVérifiez l'état actif de Netdata sur Debian 12 :
sudo systemctl status netdata
Configurer Netdata
Netdata étant installé avec succès sur Debian 12, il est temps de personnaliser sa configuration. Ouvrez le fichier de configuration de Netdata sur Debian 12 à l'aide de votre éditeur de texte préféré. Dans cet exemple, nous utilisons nano.
sudo nano /etc/netdata/netdata.confDans la section globale, localisez la directive qui lie le socket à une adresse IP et modifiez-la pour refléter l'adresse IP spécifique de votre serveur.
[global]
        run as user = netdata
        web files owner = root
        web files group = root
        # Netdata is not designed to be exposed to potentially hostile
        # networks. See https://github.com/netdata/netdata/issues/164
        bind socket to IP = server-IP
Quittez en appuyant sur Ctrl + X puis sur Y et Entrée.
Exécutez la commande fournie pour appliquer les modifications et redémarrer Netdata sur Debian 12 :
sudo systemctl restart netdata
Configurer le pare-feu UFW pour Netdata
Par défaut, le pare-feu UFW est inactif sur VPSie. Vous pouvez choisir d'ignorer cette étape, ou, si vous préférez installer le pare-feu, suivez ces instructions.
En supposant que UFW est activé, accordez l'accès à Netdata sur le port 19999 en autorisant le trafic à travers le pare-feu avec la commande fournie.
sudo ufw allow 19999/tcp
Rechargez le pare-feu pour appliquer les nouvelles règles :
sudo ufw reload
Accéder au tableau de bord Netdata depuis l'interface web
Pour accéder au tableau de bord Netdata sur Debian 12, saisissez simplement l'adresse IP de votre serveur dans votre navigateur web, suivie de 19999 :
http://YOUR_SERVER_IP_ADDRESS:19999
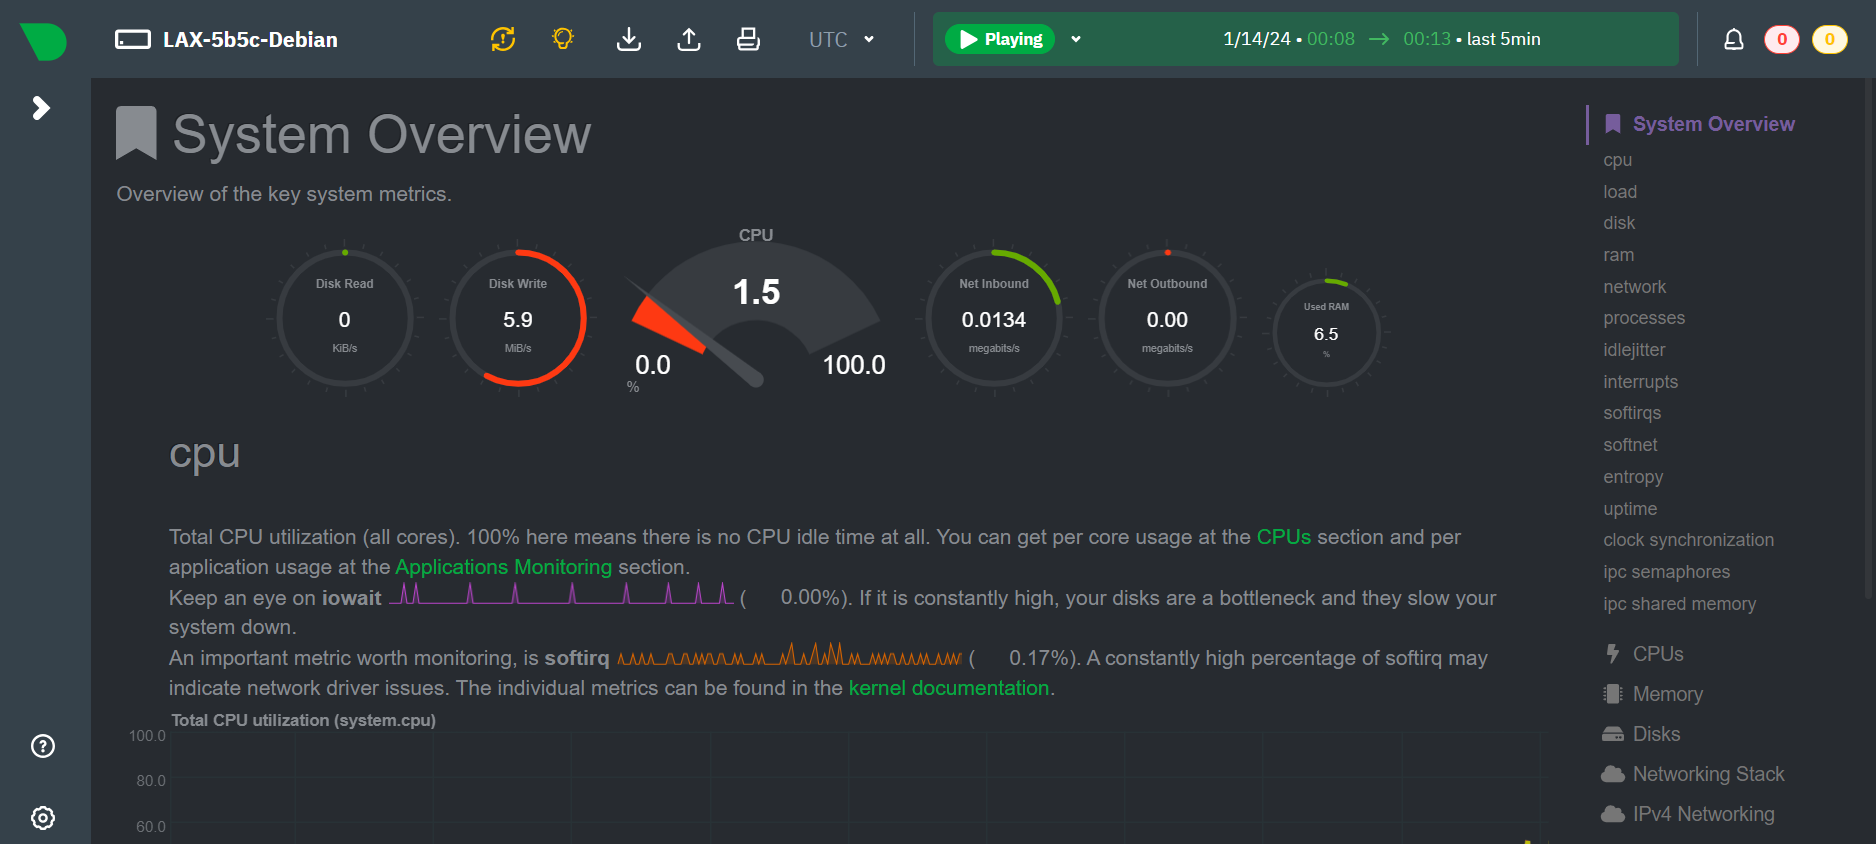
Bénéficiez d'une vue d'ensemble complète du système directement sur le tableau de bord Netdata.