
Qu'est-ce que Kubernetes ?
La plateforme open source Kubernetes permet la configuration déclarative et l'automatisation des charges de travail et services conteneurisés. Un écosystème de grande taille et en croissance rapide s'y développe. Plusieurs outils, services et options de support Kubernetes sont disponibles. Kubernetes tire son nom du grec, signifiant pilote ou timonier.
L'abréviation K8S est dérivée des huit lettres entre le « K » et le « s ». Le projet Kubernetes de Google a été open-sourcé en 2014. Kubernetes combine plus de 15 ans d'expérience de Google en gestion des charges de travail de production avec les meilleures pratiques issues de la communauté.
À quoi sert Kubernetes ?
Je pense qu'il est plus important de comprendre ce que sont les conteneurs et pourquoi les gens les utilisent,
Un conteneur est une mini-machine virtuelle ; il est petit car il ne nécessite pas de pilotes de périphériques ni d'autres composants comme une machine virtuelle traditionnelle. Un conteneur écrit en Linux, Docker est le plus populaire. Windows inclut également des conteneurs que Microsoft a ajoutés en raison de la popularité des conteneurs.
Un exemple illustrera au mieux pourquoi c'est utile et important ; les créateurs de conteneurs ont réalisé que nginx et toute autre application exécutée depuis un conteneur n'a besoin que d'un système d'exploitation minimal pour fonctionner.
Ils ont donc décidé de créer une version allégée d'un système d'exploitation pour y faire tourner nginx. De ce fait, vous pouvez installer un système autonome et indépendant de la machine n'importe où. Aujourd'hui, les conteneurs sont si répandus qu'ils rendent les VM obsolètes.
Kubernetes vous offre les fonctionnalités suivantes :
- Découverte de services et équilibrage de charge : Kubernetes peut exposer les services via un nom DNS ou une adresse IP. En cas de fort trafic vers un conteneur, Kubernetes équilibre et distribue la charge pour maintenir le déploiement stable.
- Orchestration du stockage : Le planificateur Kubernetes monte automatiquement le système de stockage de votre choix, tel que le stockage local, les fournisseurs de cloud public, etc.
- Déploiements et retours automatiques : Kubernetes vous permet de décrire l'état souhaité de vos conteneurs déployés et d'adapter leur état réel à cet état cible au fil du temps. En automatisant Kubernetes, vous pouvez créer de nouveaux conteneurs pour votre déploiement, supprimer les conteneurs existants et adapter leurs ressources aux nouveaux conteneurs.
- Bin packing automatique : Les tâches conteneurisées peuvent être exécutées sur Kubernetes en lui fournissant un cluster de nœuds. Grâce à Kubernetes, vous pouvez indiquer la quantité de mémoire (RAM) requise par chaque conteneur. Les conteneurs peuvent être affectés aux nœuds Kubernetes pour maximiser l'utilisation des ressources.
- Auto-réparation : Une vérification d'intégrité définie par l'utilisateur déclenche Kubernetes pour redémarrer les conteneurs en échec, les remplacer et tuer ceux qui ne répondent pas. Kubernetes ne publie les conteneurs que lorsqu'ils sont prêts à servir les utilisateurs.
- Gestion des secrets et des configurations : Kubernetes vous permet de stocker et de gérer des informations sensibles, telles que les mots de passe, les jetons OAuth et les clés SSH. Vous pouvez déployer et mettre à jour les secrets et la configuration des applications sans reconstruire vos images de conteneurs ni exposer les secrets dans la configuration de votre pile.
Cluster Kubernetes
Kubernetes vous fournit un cluster.
Un cluster Kubernetes est un ensemble de nœuds qui exécutent des applications conteneurisées. Une application conteneurisée regroupe l'application avec ses dépendances et certains services nécessaires. Elles sont plus légères et plus flexibles que les machines virtuelles. En conséquence, les clusters Kubernetes facilitent le développement, le déplacement et la gestion des applications.
Les clusters Kubernetes permettent aux conteneurs de s'exécuter sur plusieurs machines et environnements, y compris virtuels, physiques, basés sur le cloud et sur site. Voici le schéma d'un cluster Kubernetes,
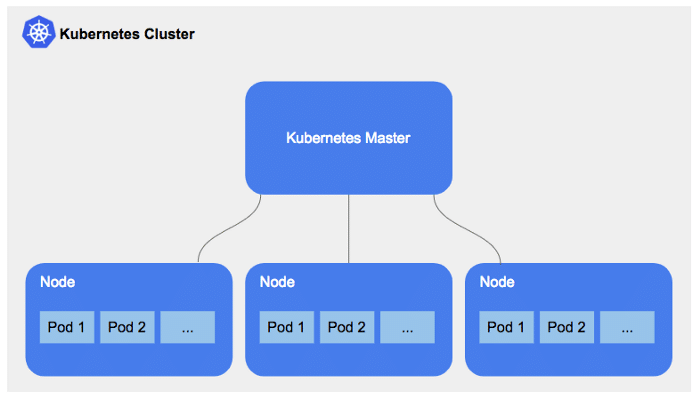
Explication des termes Kubernetes
1. Maître Kubernetes :
Comme dans Kubernetes, le nœud de contrôleur gère et contrôle un ensemble de travailleurs (runtime des charges de travail).
Un nœud de contrôleur possède les composants suivants pour aider à gérer les nœuds de travail :
- Kube-APIServer : qui agit comme l'interface avant du cluster. Toute communication externe vers le groupe passe par l'API-Server.
- Kube-Controller-Manager : exécute un ensemble de contrôleurs pour le cluster en cours d’exécution. Le controller-manager met en œuvre la gouvernance à l’échelle du groupe.
- Etcd : base de données de l’état du cluster.
- Kube Scheduler planifie les activités sur les nœuds de travail en fonction des événements survenant sur l’etcd. Il conserve également le plan de ressources des nœuds pour déterminer l’action appropriée pour l’événement déclenché. Par exemple, le planificateur détermine quel nœud de travail hébergera un POD nouvellement planifié.
Un cluster haute disponibilité comprend au moins trois nœuds de contrôle, chacun exécutant un membre de la base de données distribuée etcd et tous les composants maître de Kubernetes (API, controller manager et scheduler).
2. Nœud Kubernetes :
Les nœuds Kubernetes sont des collections logiques de ressources informatiques qui prennent en charge un conteneur ou plusieurs conteneurs. Les nœuds sont responsables de l’exécution des Pods (unités de conteneurs de Kubernetes), de la communication avec les composants maître, de la configuration du réseau et de l’exécution des charges de travail assignées. Un nœud peut héberger plusieurs Pods.
Les composants de nœud sont des machines de travail dans Kubernetes et sont gérés par le Master. Un nœud peut être une machine virtuelle (VM) ou une machine physique, et Kubernetes fonctionne aussi bien sur les deux systèmes. kubelet – surveille le serveur API pour les pods sur ce nœud et s’assure qu’ils sont en cours d’exécution.
Kubernetes prétend prendre en charge des clusters de jusqu'à 5000 nœuds. Cependant, en pratique, 500 nœuds peuvent déjà poser des défis non négligeables. Les effets d'un grand nombre de nœuds de travail peuvent être atténués en utilisant des nœuds de contrôleur plus performants. Un pod est l'unité d'exécution la plus petite dans Kubernetes.
3. Pod Kubernetes :
L'unité d'exécution la plus petite de Kubernetes est appelée pod. Un pod encapsule une ou plusieurs applications. Kubernetes crée automatiquement un nouveau réplica d'un pod en cas d'échec (ou si le serveur sur lequel il s'exécute tombe). Par nature, les pods sont éphémères. Chaque pod est composé de plusieurs processus coopérants (sous forme de conteneurs) qui forment une unité de service cohérente. Chaque conteneur d'un pod est automatiquement co-localisé et co-planifié sur une machine physique ou virtuelle du cluster.
4. Kubectl Kubernetes :
L'interface en ligne de commande (CLI) de Kubernetes, kubectl, exécute des commandes sur n'importe quel cluster Kubernetes. Étant donné qu'OpenShift Container Platform s'exécute sur un cluster Kubernetes, une copie de kubectl est également incluse avec oc, l'interface en ligne de commande (CLI) d'OpenShift Container Platform.
5. Minikube Kubernetes :
Minikube est une implémentation légère de Kubernetes qui crée une VM sur votre machine locale et déploie un cluster simple ne contenant qu'un seul nœud. Minikube est disponible pour les systèmes Linux, macOS et Windows.
6. Service Kubernetes :
Un service Kubernetes est une abstraction logique pour un groupe de pods déployés dans un cluster (qui tous remplissent la même fonction). Étant donné que les pods sont éphémères, un service permet d'attribuer un nom et une adresse IP unique (cluster) à un groupe de pods fournissant des fonctions spécifiques (services web, traitement d'image, etc.).
7. Secrets Kubernetes :
Les Secrets sont des objets Kubernetes destinés au stockage d'une petite quantité de données sensibles. Il est à noter que les Secrets sont conservés en base64 dans Kubernetes, ils ne sont donc pas extrêmement sécurisés. Assurez-vous de disposer de contrôles d'accès basés sur les rôles (RBAC) pour protéger les Secrets.
Tout comme les ConfigMaps, les Secrets sont utilisés pour stocker des informations confidentielles ou propriétaires.
Il y a une réserve : les Secrets Kubernetes sont stockés non chiffrés dans le magasin de données sous-jacent des serveurs API (etc.).
Kubernetes par rapport aux autres systèmes :
Kubernetes présente plusieurs avantages par rapport aux plateformes d'orchestration de conteneurs, telles que Docker Swarm, Apache Mesos et Nomad. Kubernetes offre un ensemble complet de fonctionnalités pour l'orchestration de conteneurs, y compris le redimensionnement automatique, l'auto-réparation, la découverte de services et l'équilibrage de charge. Kubernetes dispose également d'un vaste écosystème d'outils et de services qui l'entourent, facilitant l'intégration avec d'autres systèmes et services.
Docker Swarm est une alternative plus simple à Kubernetes, plus facile à configurer et à gérer. Bien que Docker Swarm dispose de certaines capacités d'orchestration de conteneurs, il ne rivalise pas avec les fonctionnalités avancées offertes par Kubernetes. En revanche, Apache Mesos et Nomad offrent une personnalisation et une flexibilité accrues, mais exigent un niveau d'expertise plus élevé pour leur configuration et leur maintenance.
Cas d'usage de Kubernetes :
Kubernetes convient à de nombreux cas d'usage, notamment les applications web, les microservices et l'analyse de données massives. Voici quelques-unes des situations les plus courantes où Kubernetes est utilisé :
- Applications web : Kubernetes est une excellente plateforme pour déployer et gérer des applications web. Il peut mettre à l'échelle rapidement les applications web en fonction du nombre de requêtes entrantes, garantissant ainsi que l'application est toujours disponible pour les utilisateurs.
- Microservices : Kubernetes est idéal pour déployer des applications basées sur des microservices. Il peut gérer le cycle de vie des services individuels, en veillant à ce que chaque service fonctionne dans un état sain.
- Analyse de données massives : Kubernetes peut être utilisé pour déployer et gérer des plateformes d'analyse de données massives telles qu'Apache Spark, Hadoop et Kafka. Il peut mettre à l'échelle ces plateformes en fonction du volume de données traité, garantissant ainsi que la plateforme d'analyse fonctionne toujours de manière fluide.
Fonctionnalités de Kubernetes :
Kubernetes dispose de plusieurs fonctionnalités qui en font une plateforme puissante pour l'orchestration de conteneurs. Voici certaines de ses fonctionnalités clés :
- Mise à l'échelle automatique : Kubernetes peut mettre à l'échelle automatiquement les applications conteneurisées en fonction de la demande. Il peut également effectuer une mise à l'échelle horizontale en ajoutant ou en supprimant des nœuds pour répondre aux besoins de l'application.
- Auto-réparation : Kubernetes peut détecter lorsqu'un conteneur ou un nœud tombe en panne et le redémarre automatiquement. En suivant cette approche, nous pouvons garantir que l'application fonctionne de manière constante à un niveau optimal.
- Découverte de services et équilibrage de charge : Kubernetes intègre des fonctions de découverte de services et d'équilibrage de charge au sein de son cadre. Il peut acheminer automatiquement le trafic vers le conteneur approprié, garantissant que l'application est toujours accessible aux utilisateurs.
- Gestion de la configuration : Kubernetes permet une gestion facile des fichiers de configuration, facilitant ainsi la configuration et la mise à jour des applications conteneurisées.
- Mises à jour progressives : Kubernetes peut effectuer des mises à jour progressives des applications conteneurisées, permettant des mises à jour sans interruption de service.
- Gestion des ressources : Kubernetes peut gérer l'allocation et la distribution des ressources, y compris le CPU, la mémoire et le stockage, entre plusieurs conteneurs.
- Haute disponibilité : Kubernetes peut assurer la haute disponibilité en répliquant les conteneurs sur plusieurs nœuds et en veillant à ce qu'ils soient toujours en cours d'exécution dans un état sain.
Avantages de Kubernetes :
Kubernetes présente plusieurs avantages qui en font un choix populaire pour l'orchestration de conteneurs. Voici certains de ses principaux bénéfices :
- Évolutivité : Kubernetes peut mettre à l'échelle les applications conteneurisées pour répondre aux besoins de l'application. La plateforme est idéale pour les déploiements de conteneurs à grande échelle.
- Portabilité : Kubernetes permet le déploiement facile d'applications conteneurisées sur plusieurs environnements, y compris les centres de données sur site, les clouds publics et les environnements cloud hybride.
- Flexibilité : Kubernetes est une plateforme flexible qui peut être personnalisée pour répondre aux besoins de l'application. Elle dispose également d'un vaste écosystème d'outils et de services, ce qui facilite l'intégration avec d'autres systèmes et services.
- Haute disponibilité : Kubernetes peut assurer la haute disponibilité en répliquant les conteneurs sur plusieurs nœuds et en veillant à ce qu'ils soient toujours en cours d'exécution dans un état sain.
- Sécurité : Kubernetes propose plusieurs fonctionnalités de sécurité, notamment le contrôle d'accès basé sur les rôles (RBAC), les politiques réseau et la gestion des secrets.
Inconvénients de Kubernetes :
Kubernetes présente également certains inconvénients que les organisations doivent prendre en compte avant de l'adopter comme plateforme d'orchestration de conteneurs. Voici ses principaux inconvénients :
- Complexité : L'apprentissage de Kubernetes peut être difficile ; la plateforme peut être complexe à apprendre et à configurer, et peut nécessiter des connaissances spécialisées pour être exploitée et maintenue efficacement.
- Consommation de ressources : Kubernetes peut être gourmand en ressources, nécessitant des ressources CPU, mémoire et stockage importantes. L'exploitation et le maintien de cette infrastructure peuvent être coûteux, en particulier lors de l'utilisation de plateformes cloud public.
Coût potentiel : Kubernetes peut être coûteux à exploiter et à maintenir, en particulier sur les plateformes cloud public. Les organisations peuvent avoir besoin de ressources ou de services supplémentaires pour gérer efficacement la plateforme.
Alternatives à Kubernetes :
Bien que Kubernetes soit la plateforme d'orchestration de conteneurs la plus populaire, plusieurs alternatives sont disponibles. Voici les plus notables :
- Docker Swarm : Docker Swarm est une plateforme d'orchestration de conteneurs développée par Docker. Pour les déploiements de conteneurs de petite envergure, il est plus facile à configurer et à gérer que Kubernetes, ce qui en fait une option plus avantageuse.
- Apache Mesos : Apache Mesos est un noyau de systèmes distribués capable de gérer des charges de travail conteneurisées. Par rapport à Kubernetes, il offre une solution d'orchestration de conteneurs plus adaptable et pouvant être adaptée à des besoins spécifiques.
- Nomad : Nomad est une plateforme d'orchestration de conteneurs développée par HashiCorp. Cette option est excellente pour les déploiements de conteneurs de petite envergure car elle est légère et simple à configurer.
Conclusion :
Kubernetes est une plateforme puissante d'orchestration de conteneurs, offrant le redimensionnement automatique, l'auto-réparation, la découverte de services et l'équilibrage de charge. Bien qu'il présente plusieurs avantages, notamment la scalabilité, la portabilité et la flexibilité, il comporte également des inconvénients, tels que la complexité, une courbe d'apprentissage abrupte et des exigences en ressources élevées. Les alternatives à Kubernetes, notamment Docker Swarm, Apache Mesos et Nomad, peuvent être mieux adaptées aux déploiements de conteneurs de petite envergure ou aux organisations disposant de ressources et d'expertise limitées. Cependant, Kubernetes reste la plateforme d'orchestration de conteneurs la plus populaire et la plus utilisée, et il est probable qu'il le reste à l'avenir. Les organisations envisageant d'adopter Kubernetes doivent examiner attentivement ses avantages et ses inconvénients avant de prendre une décision.
C'est tout !
Qu'est-ce que Kubernetes ?Kubernetes est une plateforme d'orchestration de conteneurs gratuite et open source qui automatise le déploiement, le dimensionnement et la gestion des applications conteneurisées. Elle fournit un cadre pour déployer et gérer des applications conteneurisées sur un cluster de machines.
Comment installer Kubernetes ?Selon votre plateforme et vos exigences, il existe diverses méthodes pour installer Kubernetes. Une méthode populaire consiste à utiliser un outil comme kubeadm pour initialiser un cluster. Vous pouvez consulter la documentation officielle de Kubernetes pour des instructions d'installation détaillées.
Qu'est-ce qu'un cluster Kubernetes ?Un cluster Kubernetes est un ensemble de machines (ou nœuds) qui exécutent des applications conteneurisées gérées par Kubernetes. Un cluster Kubernetes se compose d'un plan de contrôle et de nœuds de travail. Le plan de contrôle est responsable de la gestion de l'état global du cluster, tandis que les nœuds de travail sont chargés d'exécuter les applications.
Comment déployer une application sur Kubernetes ?Pour déployer une application sur Kubernetes, vous devez créer un objet de déploiement qui décrit l'état souhaité de votre application. Vous pouvez créer un objet de déploiement à l'aide d'un fichier YAML qui définit l'image du conteneur, le nombre de répliques et d'autres options de configuration. Vous pouvez ensuite utiliser l'outil en ligne de commande kubectl pour appliquer le fichier YAML de déploiement à votre cluster Kubernetes.
Comment dimensionner mon application sur Kubernetes ?Vous pouvez dimensionner votre application sur Kubernetes en modifiant le nombre de répliques dans votre fichier YAML de déploiement ou en utilisant l'outil en ligne de commande kubectl. Par exemple, vous pouvez exécuter la commande « kubectl scale deployment myapp –replicas=3 » pour passer votre application à trois répliques.
Puis-je utiliser Kubernetes avec différents temps d'exécution de conteneurs ?Oui, Kubernetes prend en charge différents temps d'exécution de conteneurs, notamment Docker, containers et CRI-O. Vous pouvez configurer le temps d'exécution de conteneurs pour votre cluster Kubernetes lors de l'installation de Kubernetes ou en mettant à jour le fichier de configuration.
Comment superviser mon application sur Kubernetes ?Kubernetes fournit divers outils pour superviser votre application, notamment le tableau de bord Kubernetes, Prometheus et Grafana. Vous pouvez utiliser ces outils pour superviser les performances et l'état de santé de votre application et diagnostiquer les problèmes qui surviennent.
Comment sécuriser mon cluster Kubernetes ?Pour sécuriser votre cluster Kubernetes, vous devez suivre les meilleures pratiques de sécurité pour vos nœuds, vos applications et votre réseau. Cela inclut la configuration de l'authentification et de l'autorisation, l'activation des politiques réseau et l'utilisation du contrôle d'accès basé sur les rôles (RBAC). Vous pouvez également utiliser des outils comme Calico et Istio pour ajouter des fonctionnalités de sécurité à votre cluster.