
O que é Kubernetes?
A plataforma de código aberto Kubernetes permite configuração declarativa e automação de cargas de trabalho e serviços em contêineres. Existe lá um ecossistema de grande porte e crescimento rápido. Várias ferramentas, serviços e opções de suporte do Kubernetes estão disponíveis. O Kubernetes deriva seu nome do grego, significando piloto ou timoneiro.
Como abreviação, K8S é derivado das oito letras entre o “K” e o “s”. O projeto Kubernetes da Google foi aberto em 2014. O Kubernetes combina mais de 15 anos de experiência da Google em gerenciamento de cargas de trabalho de produção com as melhores práticas da comunidade.
Para que o Kubernetes é usado?
Acho mais importante que entendamos o que são contêineres e por que as pessoas os usam,
Um contêiner é uma mini-máquina virtual; é pequeno porque não requer drivers de dispositivo e outros componentes como uma máquina virtual tradicional. Um contêiner escrito em Linux, o Docker é o mais popular. O Windows também inclui contêineres que a Microsoft adicionou devido à popularidade dos contêineres.
Um exemplo ilustrará melhor por que isso é útil e importante; os criadores de contêineres perceberam que o nginx e qualquer outra aplicação que roda de um contêiner só precisa de um sistema operacional mínimo para funcionar.
Portanto, eles decidiram criar uma versão simplificada de um SO para executar o nginx. Consequentemente, você pode instalar um sistema autossuficiente em qualquer lugar, independentemente da máquina. Atualmente, os containers são tão conhecidos que tornam a criação de VMs obsoleta.
O Kubernetes oferece o seguinte:
- Descoberta de serviços e balanceamento de carga: O Kubernetes pode expor serviços usando o nome DNS ou o endereço IP. Se houver um alto volume de tráfego para um container, o Kubernetes pode carregar, equilibrar e distribuir o tráfego para que a implantação permaneça estável.
- Orquestração de armazenamento: O agendador do Kubernetes monta automaticamente um sistema de armazenamento de sua escolha, como armazenamento local, provedores de nuvem pública, etc.
- Implantações e rollbacks automatizados: O Kubernetes permite que você descreva em que estado seus containers implantados devem estar e pode alterar seu estado real para o estado desejado ao longo do tempo. Ao automatizar o Kubernetes, você pode criar novos containers para sua implantação, remover containers existentes e adaptar seus recursos aos novos containers.
- Empacotamento automático: Tarefas containerizadas podem ser executadas no Kubernetes fornecendo um cluster de nós. Usando o Kubernetes, você pode informar a quantidade de memória (RAM) necessária por cada container. Os containers podem ser anexados a nós no Kubernetes para maximizar a utilização de recursos.
- Auto-cura: Um health check definido pelo usuário faz o Kubernetes reiniciar contêineres com falha, substituir contêineres e encerrar contêineres que não respondem. O Kubernetes anuncia contêineres apenas quando estão prontos para atender aos usuários.
- Gerenciamento de segredos e configurações: O Kubernetes permite armazenar e gerenciar informações sensíveis, como senhas, tokens OAuth e chaves SSH. Você pode implantar e atualizar segredos e configurações de aplicativos sem reconstruir suas imagens de contêiner ou expor segredos na configuração da sua stack.
Cluster Kubernetes
O Kubernetes fornece um cluster.
Um cluster Kubernetes é um conjunto de nós que executam aplicativos em contêineres. Um aplicativo em contêiner empacota o app com suas dependências e alguns serviços necessários. Eles são mais leves e flexíveis do que máquinas virtuais. Como resultado, os clusters Kubernetes facilitam o desenvolvimento, a movimentação e o gerenciamento de aplicativos.
Os clusters Kubernetes permitem que contêineres sejam executados em múltiplas máquinas e ambientes, incluindo virtual, físico, baseado em nuvem e on-premises. Este é o diagrama de um cluster Kubernetes,
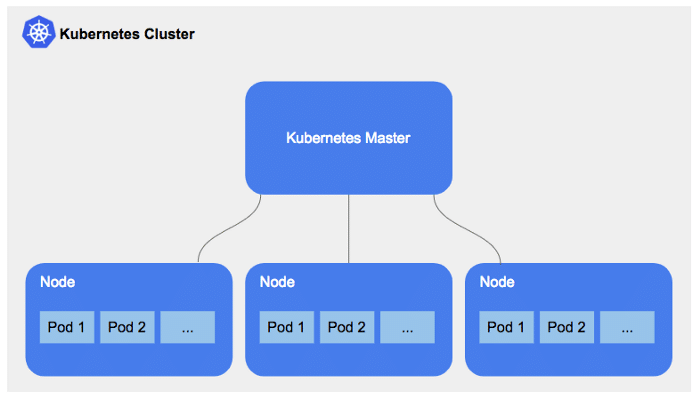
Termos do Kubernetes explicados
1. Kubernetes Master:
Assim como no Kubernetes, o nó controlador gerencia e controla um conjunto de workers (runtime de workloads).
Um nó controlador possui os seguintes componentes para ajudar a gerenciar os nós workers:
- Kube-APIServer: que atua como a interface frontal do cluster. Toda comunicação externa com o grupo é via API-Server.
- Kube-Controller-Manager: executa um conjunto de controladores para o cluster em execução. O controller-manager implementa a governança em todo o grupo.
- Etcd: o banco de dados de estado do cluster.
- Kube Scheduler agenda atividades nos nós de trabalho com base em eventos ocorridos no etcd. Ele também mantém o plano de recursos do nó para determinar a ação adequada para o evento acionado. Por exemplo, o scheduler determina qual nó de trabalho hospedará um POD recém-agendado.
Um cluster altamente disponível compreende pelo menos três nós de controle, cada um executando um membro do banco de dados distribuído etcd e todos os componentes master do Kubernetes (API, controller manager e scheduler).
2. Nó do Kubernetes:
Os Kubernetes Nodes são coleções lógicas de recursos de TI que suportam um ou vários contêineres. Os nós são responsáveis por executar Pods (unidades de contêineres do Kubernetes), comunicar-se com os componentes master, configurar a rede e executar as cargas de trabalho atribuídas. Um Node pode hospedar múltiplos Pods.
Os componentes do Node são máquinas de trabalho no Kubernetes e são gerenciados pelo Master. Um node pode ser uma máquina virtual (VM) ou uma máquina física, e o Kubernetes funciona igualmente bem em ambos os sistemas. kubelet – monitora o servidor de API em busca de pods naquele nó e garante que estejam em execução.
O Kubernetes afirma suportar clusters com até 5000 nós. No entanto, na prática, 500 nós já podem representar desafios não triviais. Os efeitos de grandes nós de trabalho podem ser mitigados usando nós de controlador mais performáticos. Um pod é a menor unidade de execução no Kubernetes.
3. Pod do Kubernetes:
A menor unidade de execução do Kubernetes é chamada de pod. Um pod encapsula um ou mais aplicativos. O Kubernetes cria automaticamente uma nova réplica de um pod se ele falhar (ou se o servidor em que ele está em execução cair). Por natureza, os pods são efêmeros. Cada pod consiste em múltiplos processos cooperativos (como contêineres) que compõem uma unidade de serviço coesa. Cada contêiner em um Pod é automaticamente co-localizado e co-agendado em uma máquina física ou virtual no cluster.
4. Kubectl do Kubernetes:
A interface de linha de comando (CLI) do Kubernetes, kubectl, executa comandos em qualquer cluster do Kubernetes. Como o OpenShift Container Platform é executado sobre um cluster do Kubernetes, uma cópia do kubectl também é incluída com o oc, a interface de linha de comando (CLI) do OpenShift Container Platform.
5. Minikube do Kubernetes:
O Minikube é uma implementação leve do Kubernetes que cria uma VM na sua máquina local e implanta um cluster simples contendo apenas um nó. O Minikube está disponível para sistemas Linux, macOS e Windows.
6. Serviço do Kubernetes:
Um serviço Kubernetes é uma abstração lógica para um grupo de pods implantados em um cluster (que todos executam a mesma função). Como os pods são temporários, um serviço permite que um grupo de pods que fornecem funções específicas (serviços web, processamento de imagem, etc.) seja atribuído a um nome e a um endereço IP único (cluster).
7. Kubernetes Secrets:
Secrets são objetos Kubernetes destinados a armazenar uma pequena quantidade de dados sensíveis. Vale notar que os Secrets são mantidos codificados em base64 dentro do Kubernetes, portanto, não são extremamente seguros. Certifique-se de ter controles de acesso baseados em função (RBAC) para proteger os Secrets.
Assim como os ConfigMaps, os Secrets são usados para armazenar informações confidenciais ou proprietárias.
Há uma ressalva: os Kubernetes Secrets são armazenados sem criptografia no armazenamento de dados subjacente dos servidores de API (etc.).
Kubernetes vs. Outros Sistemas:
O Kubernetes possui várias vantagens em relação a plataformas de orquestração de contêineres, como Docker Swarm, Apache Mesos e Nomad. O Kubernetes fornece um conjunto abrangente de recursos para orquestração de contêineres, incluindo dimensionamento automático, auto-cura, descoberta de serviços e balanceamento de carga. O Kubernetes também possui um vasto ecossistema de ferramentas e serviços construídos em torno dele, tornando a integração com outros sistemas e serviços mais acessível.
O Docker Swarm é uma alternativa mais simples ao Kubernetes, com configuração e gerenciamento mais fáceis. Embora o Docker Swarm possua algumas capacidades de orquestração de contêineres, ele não corresponde aos recursos avançados oferecidos pelo Kubernetes. Por outro lado, o Apache Mesos e o Nomad oferecem maior personalização e flexibilidade, mas exigem um nível mais elevado de especialização para configuração e manutenção.
Casos de uso do Kubernetes:
O Kubernetes é adequado para muitos casos de uso, incluindo aplicações web, microsserviços e análise de big data. Abaixo estão algumas das situações mais típicas em que o Kubernetes é utilizado:
- Aplicações Web: O Kubernetes é uma plataforma excelente para implantar e gerenciar aplicações web. Ele pode escalar rapidamente as aplicações web com base no número de solicitações recebidas, garantindo que a aplicação esteja sempre disponível para os usuários.
- Microsserviços: O Kubernetes é ideal para implantar aplicações baseadas em microsserviços. Ele pode gerenciar o ciclo de vida de serviços individuais, garantindo que cada serviço esteja em execução em um estado saudável.
- Análise de Big Data: O Kubernetes pode ser usado para implantar e gerenciar plataformas de análise de big data, como Apache Spark, Hadoop e Kafka. Ele pode escalar essas plataformas com base na quantidade de dados processados, garantindo que a plataforma de análise esteja sempre funcionando de forma suave.
Recursos do Kubernetes:
O Kubernetes possui vários recursos que o tornam uma plataforma poderosa para orquestração de contêineres. Aqui estão alguns de seus principais recursos:
- Escalonamento automático: O Kubernetes pode escalar automaticamente aplicações em contêineres com base na demanda. Ele também pode realizar escalonamento horizontal, adicionando ou removendo nós para atender às necessidades da aplicação.
- Auto-cura: O Kubernetes pode detectar quando um contêiner ou nó falha e reinicia-o automaticamente. Seguindo essa abordagem, garantimos que a aplicação funcione consistentemente em um nível ótimo.
- Descoberta de serviços e balanceamento de carga: O Kubernetes inclui funções de descoberta de serviços e balanceamento de carga em seu framework. Ele pode rotear automaticamente o tráfego para o contêiner apropriado, garantindo que a aplicação esteja sempre acessível aos usuários.
- Gerenciamento de configuração: O Kubernetes permite o gerenciamento fácil de arquivos de configuração, facilitando a configuração e a atualização de aplicações em contêineres.
- Atualizações contínuas: O Kubernetes pode realizar atualizações contínuas de aplicações em contêineres, permitindo atualizações sem interrupções.
- Gerenciamento de recursos: O Kubernetes pode gerenciar a alocação e a distribuição de recursos, incluindo CPU, memória e armazenamento, entre múltiplos contêineres.
- Alta disponibilidade: O Kubernetes pode garantir alta disponibilidade replicando contêineres em múltiplos nós e assegurando que estejam sempre em execução em um estado saudável.
Vantagens do Kubernetes:
O Kubernetes possui várias vantagens que o tornam uma escolha popular para orquestração de contêineres. Aqui estão alguns de seus principais benefícios:
- Escalabilidade: O Kubernetes pode escalar aplicações em contêineres para atender às demandas da aplicação. A plataforma é ideal para implantações de contêineres em larga escala.
- Portabilidade: o Kubernetes permite a implantação fácil de aplicações em containers em múltiplos ambientes, incluindo data centers on-premises, nuvens públicas e ambientes de nuvem híbrida.
- Flexibilidade: o Kubernetes é uma plataforma flexível que pode ser personalizada para atender às necessidades da aplicação. Ele também possui um vasto ecossistema de ferramentas e serviços construídos em torno dele, tornando a integração com outros sistemas e serviços mais acessível.
- Alta disponibilidade: O Kubernetes pode garantir alta disponibilidade replicando contêineres em múltiplos nós e assegurando que estejam sempre em execução em um estado saudável.
- Segurança: o Kubernetes oferece vários recursos de segurança, incluindo controle de acesso baseado em funções (RBAC), políticas de rede e gerenciamento de segredos.
Desvantagens do Kubernetes:
O Kubernetes também possui algumas desvantagens que as organizações devem considerar antes de adotá-lo como sua plataforma de orquestração de containers. Aqui estão algumas de suas principais desvantagens:
- Complexidade: aprender Kubernetes pode ser desafiador; a plataforma pode ser difícil de aprender e configurar e pode exigir conhecimento especializado para operar e manter de forma eficaz.
- Intensivo em recursos: o Kubernetes pode ser intensivo em recursos, exigindo recursos significativos de CPU, memória e armazenamento. Operar e manter isso pode ser caro, especialmente ao usar plataformas de nuvem pública.
Custo potencial: O Kubernetes pode ser caro de operar e manter, particularmente em plataformas de nuvem pública. As organizações podem precisar de recursos ou serviços adicionais para gerenciar a plataforma de forma eficaz.
Opções alternativas ao Kubernetes:
Embora o Kubernetes seja a plataforma de orquestração de containers mais popular, várias opções alternativas estão disponíveis. Aqui estão algumas das alternativas mais notáveis:
- Docker Swarm: O Docker Swarm é uma plataforma de orquestração de contêineres desenvolvida pela Docker. Para implantações de contêineres menores, é mais fácil de configurar e gerenciar do que o Kubernetes, tornando-o uma opção mais favorável.
- Apache Mesos: O Apache Mesos é um kernel de sistemas distribuídos que pode gerenciar cargas de trabalho em contêineres. Em comparação com o Kubernetes, ele oferece uma solução de orquestração de contêineres mais adaptável e que pode ser ajustada a necessidades específicas.
- Nomad: O Nomad é uma plataforma de orquestração de contêineres desenvolvida pela HashiCorp. Esta opção é excelente para implantações de contêineres menores, pois é leve e de configuração simples.
Conclusão:
O Kubernetes é uma plataforma poderosa para orquestração de contêineres, oferecendo escalonamento automático, auto-cura, descoberta de serviços e balanceamento de carga. Embora tenha várias vantagens, incluindo escalabilidade, portabilidade e flexibilidade, também possui desvantagens, como complexidade, curva de aprendizado acentuada e requisitos intensivos de recursos. Opções alternativas ao Kubernetes, incluindo Docker Swarm, Apache Mesos e Nomad, podem ser mais adequadas para implantações de contêineres menores ou para organizações com recursos e expertise limitados. No entanto, o Kubernetes continua sendo a plataforma de orquestração de contêineres mais popular e amplamente utilizada, e provavelmente permanecerá assim no futuro previsível. Organizações que consideram adotar o Kubernetes devem avaliar cuidadosamente suas vantagens e desvantagens antes de decidir.
É isso!
O que é Kubernetes?Kubernetes é uma plataforma de orquestração de contêineres gratuita e de código aberto que automatiza o deploy, o dimensionamento e a gestão de aplicações em contêineres. Ele fornece um framework para implantar e gerenciar aplicações em contêineres em um cluster de máquinas.
Como instalo o Kubernetes?Dependendo da sua plataforma e dos seus requisitos, existem várias maneiras de instalar o Kubernetes. Um método popular é usar uma ferramenta como o kubeadm para inicializar um cluster. Você pode seguir a documentação oficial do Kubernetes para instruções detalhadas de instalação.
O que é um cluster Kubernetes?Um cluster Kubernetes é um conjunto de máquinas (ou nós) que executam aplicações em contêineres gerenciadas pelo Kubernetes. Um cluster Kubernetes consiste em um plano de controle e nós de trabalho. O plano de controle é responsável por gerenciar o estado geral do cluster, enquanto os nós de trabalho são responsáveis por executar as aplicações.
Como implanto uma aplicação no Kubernetes?Para implantar uma aplicação no Kubernetes, você precisa criar um objeto de deployment que descreva o estado desejado da sua aplicação. Você pode criar um objeto de deployment usando um arquivo YAML que define a imagem do contêiner, o número de réplicas e outras opções de configuração. Em seguida, você pode usar a ferramenta de linha de comando kubectl para aplicar o arquivo YAML de deployment ao seu cluster Kubernetes.
Como dimensiono minha aplicação no Kubernetes?Você pode dimensionar seu aplicativo no Kubernetes atualizando o número de réplicas no arquivo YAML do seu deployment ou usando a ferramenta de linha de comando kubectl. Por exemplo, você pode executar o comando “kubectl scale deployment myapp –replicas=3” para aumentar seu aplicativo para três réplicas.
Posso usar o Kubernetes com diferentes runtimes de contêiner?Sim, o Kubernetes suporta diferentes runtimes de contêiner, incluindo Docker, containers e CRI-O. Você pode configurar o runtime de contêiner para seu cluster do Kubernetes ao instalar o Kubernetes ou atualizando o arquivo de configuração.
Como faço para monitorar meu aplicativo no Kubernetes?O Kubernetes fornece diversas ferramentas para monitorar seu aplicativo, incluindo o dashboard do Kubernetes, Prometheus e Grafana. Você pode usar essas ferramentas para monitorar o desempenho e a saúde do seu aplicativo e diagnosticar quaisquer problemas que surgirem.
Como faço para proteger meu cluster do Kubernetes?Para proteger seu cluster do Kubernetes, você deve seguir as melhores práticas para proteger seus nós, aplicativos e rede. Isso inclui configurar autenticação e autorização, habilitar políticas de rede e usar controle de acesso baseado em funções (RBAC). Você também pode usar ferramentas como Calico e Istio para adicionar recursos de segurança ao seu cluster.