
Fonctionnalités des répartiteurs de charge VPSie
Cet article explore l'ensemble des capacités offertes par le service de répartition de charge de VPSie, en mettant en avant son rôle dans la distribution efficace du trafic, l'amélioration de l'évolutivité et l'augmentation de la fiabilité des services en ligne. En examinant les capacités du répartiteur de charge VPSie, nous découvrons comment cette technologie redéfinit la manière dont les plateformes en ligne actuelles atteignent d'excellentes performances et maintiennent des opérations continues. Adoptez le répartiteur de charge VPSie comme point d'entrée vers une flexibilité inégalée. En intégrant ce répartiteur de charge puissant à votre architecture, vous avez l'opportunité de révolutionner votre infrastructure back-end tout en maintenant vos services en ligne. Cela se traduit par des opérations facilement évolutives, des déploiements progressifs fluides, des refontes architecturales ambitieuses et une multitude d'autres possibilités disruptives.
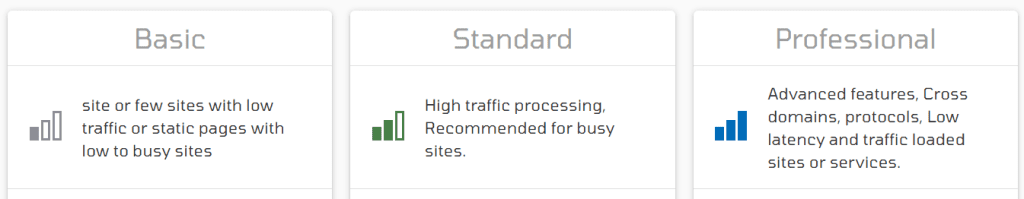
VPSie propose trois niveaux de tarifs : Basique, Standard et Professionnel.
Basique (Niveau bas) : Le niveau Basique offre des fonctionnalités fondamentales de répartition de charge avec des limites sur la taille du pool back-end. Idéal pour les sites à faible ou modérée fréquentation ou les pages statiques.
Tâches :
- Peut traiter le trafic TCP ou HTTP.
- Prend en charge jusqu'à 1000 connexions.
- Utilise un trafic SSL minimal ou la compression gzip.
Dimensionnement :
Pour prendre en charge cette charge de travail, vous aurez besoin d'au moins :
- 1 cœur CPU
- 1 Go de RAM, sur une infrastructure virtuelle ou physique.
Standard (Niveau intermédiaire) : Le niveau Standard, disponible moyennant des frais basés sur la consommation, offre une scalabilité et des fonctionnalités améliorées. Conçu pour le traitement du trafic élevé, c'est le choix idéal pour les sites web très fréquentés.
Tâches :
- Capacité à traiter le trafic TCP ou HTTP, y compris la manipulation des requêtes HTTP.
- Capable de gérer jusqu'à 4000 connexions simultanées.
- Gère efficacement le faible trafic SSL et prend en charge la compression gzip.
Dimensionnement :
Pour prendre en charge cette charge de travail, vous aurez besoin d'un environnement virtuel disposant d'au minimum :
- 2 cœurs CPU
- 1 Go de RAM
Professionnel (Niveau avancé) : Orienté vers les environnements haute performance, le niveau Professionnel propose des fonctionnalités avancées telles que la prise en charge multi-domaines, divers protocoles, une faible latence et le traitement de sites ou services à fort trafic.
Tâches :
- Capable de traiter le trafic TCP ou HTTP, y compris la manipulation HTTP.
- Prend en charge jusqu'à 20 000 connexions.
- 10 % du trafic chiffré (SSL) ou compressé.
Dimensionnement :
Pour répondre à cette charge de travail, le système doit être composé de :
- Un minimum de 2 cœurs CPU avec une vitesse de traitement maximale.
- 4 Go de RAM.
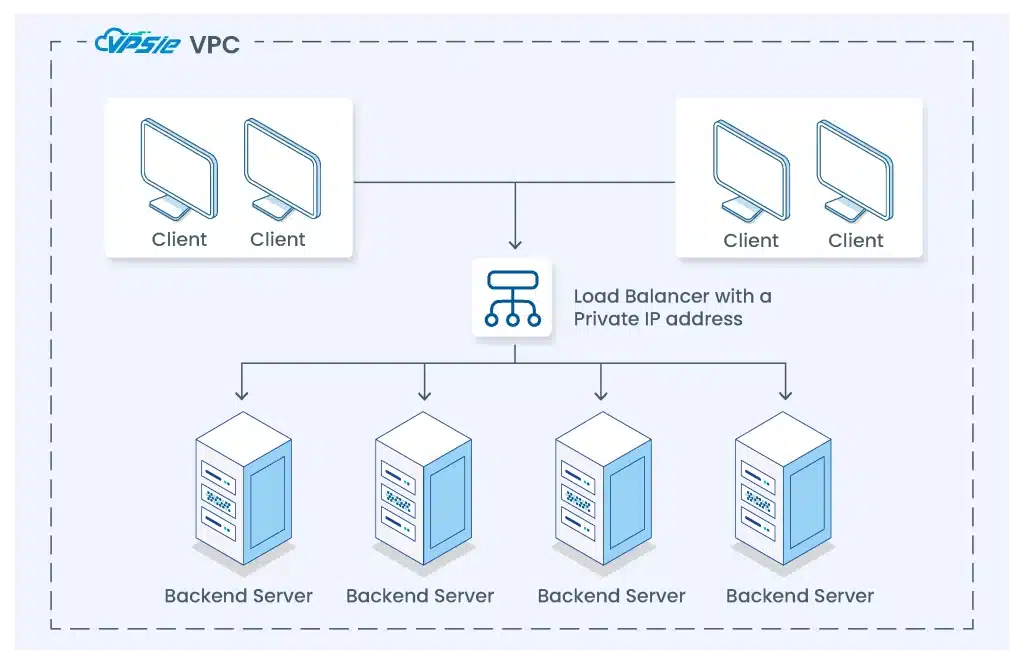
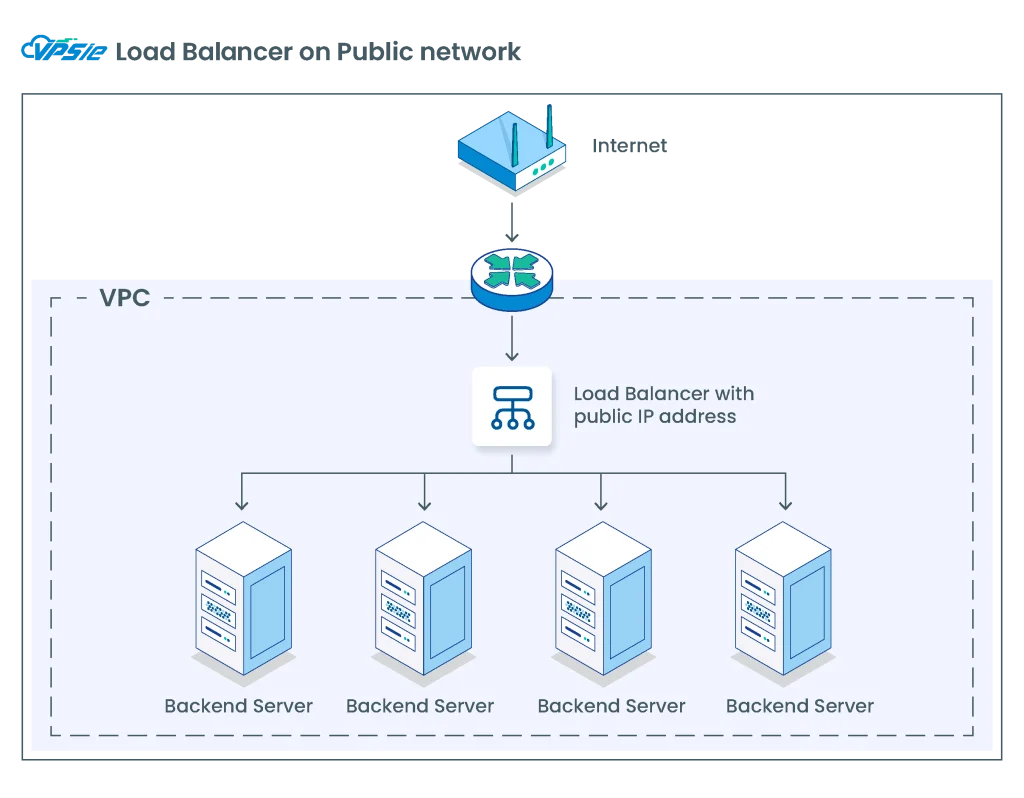
La solution de répartiteur de charge VPSie vous permet de créer un répartiteur de charge public ou privé dans votre environnement. Un répartiteur de charge public est doté d'une adresse IP publique accessible depuis Internet, tandis qu'un répartiteur de charge privé utilise une adresse IP de votre sous-réseau d'hébergement, avec une visibilité limitée à votre VPC. Il est possible de configurer de nombreux écouteurs pour une seule adresse IP, répartis la charge pour le trafic de transport des couches 4 et 7 (TCP et HTTP). Agissant comme des proxys inverses, ces répartiteurs de charge peuvent diriger efficacement le trafic de données vers n'importe quel serveur backend accessible au sein du réseau.
Répartiteur de charge privé VPSie :Le répartiteur de charge VPSie fonctionne avec une IP privée, gérant les requêtes des clients au sein d'une VPC et les acheminant efficacement vers des serveurs backend dans la même VPC ou dans plusieurs VPC. Ce répartiteur de charge n'est accessible que dans l'environnement VPC. VPSie vous permet de sélectionner des VPC spécifiques pour les serveurs backend, y compris l'utilisation de plusieurs VPC, ce qui offre divers avantages.
Répartiteur de charge public VPSie : Le répartiteur de charge VPSie distribue efficacement le trafic Internet vers les machines virtuelles, offrant une connectivité sortante pour les VM au sein de votre réseau virtuel.
Haute disponibilité
Chaque répartiteur de charge de l'écosystème VPSie agit comme un gardien vigilant, assurant une supervision constante de l'état de santé des composants de son pool backend. Cela implique l'exécution de routines de vérification de santé automatisées pour garantir que les points de terminaison spécifiés répondent. Lorsqu'un nœud backend échoue à une vérification de santé, notre répartiteur de charge le retire rapidement de la rotation actuelle. Le nœud défectueux est restauré et récupéré, afin de s'assurer qu'il ne soit réintroduit qu'après avoir été entièrement rétabli et conforme aux normes de vérification de santé. Cela améliore non seulement l'efficacité, mais protège également vos utilisateurs des interruptions.
Le répartiteur de charge VPSie ne s'arrête pas là. En plus de ces fonctionnalités de vérification de santé complètes, il fonctionne en parfaite harmonie avec notre processus de mise à l'échelle automatique. Cela permet à votre infrastructure de répondre automatiquement aux variations de charge du trafic, offrant des performances optimales même lors d'augmentations inattendues de la demande. Il ne s'agit pas simplement de répartir la charge, mais d'une distribution de charge intelligente et adaptable.
Algorithme de répartition de charge
VPSie Load Balancing orchestre une allocation des ressources efficace grâce à deux algorithmes avancés : Round Robin et Least Connections. La méthode Round Robin, reconnue pour son équité, achemine cycliquement les requêtes entrantes vers chaque serveur disponible, répartissant ainsi la charge de manière uniforme et empêchant tout serveur de subir une surcharge. Parallèlement, l'algorithme Least Connections analyse en temps réel le nombre de connexions de chaque serveur et oriente le trafic vers celui qui supporte la charge la plus faible. Cela garantit une utilisation efficace des ressources, une scalabilité et des temps de réponse rapides. Que ce soit pour l'allocation précise du trafic entrant ou la réponse rapide aux variations de charge, la précision algorithmique de VPSie Load Balancing assure une expérience utilisateur irréprochable, soutenue par une disponibilité constante et des performances optimales.
Prise en charge des protocoles
Le répartiteur de charge VPSie prend en charge une large gamme de protocoles, répondant aux différents besoins des systèmes réseau actuels. Notre répartiteur de charge gère une vaste variété de protocoles, des fondamentaux HTTP et HTTPS qui permettent les communications web, jusqu'à la complexité des protocoles TCP et UDP nécessaires à une transmission de données irréprochable. Vous pouvez le configurer facilement pour gérer plusieurs protocoles et ports variés, offrant une solution complète pour vos besoins réseau complexes. Obtenez un contrôle précis du routage du trafic grâce à des règles facilement personnalisables qui définissent les ports et protocoles sur lesquels le répartiteur de charge doit écouter, ainsi que la manière dont il sélectionne et transmet les requêtes aux serveurs backend. Ce soutien constant s'étend aux canaux de communication sécurisés chiffrés avec SSL/TLS, garantissant l'intégrité et la confidentialité des données.
HTTP
En utilisant l'équilibrage de charge HTTP conventionnel, les requêtes sont routées intelligemment à l'aide des mécanismes HTTP standard. Le répartiteur de charge prend en charge la configuration des en-têtes X-Forwarded-Proto et X-Forwarded-Port, fournissant ainsi aux serveurs backend les informations essentielles sur la requête d'origine. Cette approche rigoureuse assure une communication fluide entre le répartiteur de charge et les serveurs backend, améliorant la précision et l'efficacité de la distribution des requêtes.HTTPS
Le répartiteur de charge VPSie offre un support complet du protocole HTTPS, garantissant une communication sécurisée entre les clients et les serveurs backend. Il gère le trafic chiffré et assure la sécurité des données sensibles. Grâce à la terminaison SSL/TLS avancée, le répartiteur de charge VPSie décode les requêtes HTTPS entrantes, libérant les serveurs backend pour le traitement du contenu. Il gère également les certificats de sécurité, en assurant le déploiement de certificats valides et à jour.Renforcez votre sécurité en configurant les répartiteurs de charge pour rediriger le trafic HTTP du port 80 vers HTTPS sur le port 443. Cette configuration permet au répartiteur de charge de surveiller les deux ports et de rediriger intelligemment le trafic non chiffré, renforçant ainsi la protection de vos données et des interactions utilisateurs.HTTP/2
Le répartiteur de charge VPSie prend en charge la norme HTTP/2, qui transforme la transmission de données entre clients et serveurs. HTTP/2 réduit considérablement la latence et améliore les performances grâce à une connexion unique multiplexée, offrant aux utilisateurs des temps de chargement plus rapides et des interactions fluides. L'expertise de VPSie Load Balancing dans le protocole HTTP/2 confère à votre écosystème web un avantage concurrentiel en alliant vitesse, efficacité et réactivité centrée sur l'utilisateur.
TCP
L'équilibrage de charge TCP est extrêmement utile pour les applications qui fonctionnent en dehors des limites de la communication HTTP. Un bon exemple est la mise en œuvre d'un répartiteur de charge dans le contexte d'un cluster de bases de données. L'activation de cette méthode avancée d'équilibrage de charge permet une distribution efficace des requêtes sur toutes les machines disponibles. Cette approche illustre les capacités étendues du répartiteur de charge VPSie, qui vont au-delà des limites habituelles des techniques d'équilibrage centrées sur HTTP.Rediriger HTTP vers HTTPS
Cette redirection améliore la sécurité et la confidentialité en garantissant que toute communication entre les clients et vos applications web est chiffrée. L'application de cette redirection encourage l'utilisation d'HTTPS, qui chiffre les données transmises entre les utilisateurs et votre site web, protégeant ainsi les informations critiques contre l'espionnage, la manipulation ou l'interception.
Contrôle d'état Mécanisme
Le mécanisme de contrôle d'état du répartiteur de charge VPSie consiste en un processus systématique de supervision de l'état et de la réactivité des serveurs back-end pour garantir leur disponibilité et leur fonctionnement optimal. Ce processus est essentiel pour maintenir la fiabilité et les performances des applications ou services hébergés sur ces serveurs. Voici comment fonctionne le mécanisme de contrôle d'état dans le répartiteur de charge VPSie.
Par défaut :
Intervalle de vérification (1000ms) : Ce paramètre détermine l'intervalle de temps entre les contrôles d'état consécutifs effectués sur les serveurs backend. Un intervalle plus court permet une supervision plus fréquente, mais peut augmenter la charge sur le répartiteur de charge et les serveurs contrôlés.
Délai d'attente de réponse (500ms) : Le délai d'attente de réponse est le temps maximal que le répartiteur de charge attend une réponse du serveur lors d'un contrôle d'état. Si le serveur ne répond pas dans ce délai, il est considéré comme non réactif ou non sain. Un délai plus court assure une détection plus rapide des serveurs non réactifs, mais peut entraîner de faux positifs si le serveur est temporairement occupé.
Seuil de serveur non sain (2) : Ce paramètre spécifie le nombre de contrôles d'état consécutifs échoués nécessaires pour marquer un serveur comme non sain. Dans ce cas, si un serveur échoue à deux contrôles d'état consécutifs, il sera considéré comme non sain et exclu de la réception du trafic entrant.
Seuil de santé (5) : Le seuil de santé est le nombre de contrôles d'état consécutifs réussis nécessaires pour considérer à nouveau un serveur précédemment non sain comme sain. Une fois ce seuil atteint, le serveur sera de nouveau inclus dans la répartition de la charge.
Ajout de serveurs backend au répartiteur de charge
Le processus est simple. Une fois un domaine ajouté à votre répartiteur de charge, vous pouvez accroître ses capacités en y intégrant plusieurs serveurs. Cela se fait en attribuant l'adresse IP du serveur en tant que balise désignée dans la configuration du répartiteur de charge. Cette balise agit comme un identifiant unique, permettant au répartiteur de distribuer efficacement le trafic entrant entre les différents serveurs associés à cette balise. Ainsi, lorsque le trafic augmente ou que la charge des serveurs varie, le répartiteur gère la distribution pour assurer un fonctionnement fluide et éviter qu'un serveur ne soit surchargé.
Paramètres des cookies
Si le répartiteur de charge VPSie utilise des sessions collantes, il oriente les requêtes d'un client vers un serveur unique pendant toute la durée de la session utilisateur. Ce mécanisme fonctionne en attribuant un identifiant distinct, souvent stocké dans un cookie côté client, qui sert de lien entre le client et le serveur désigné. De ce fait, toutes les requêtes du client au cours de la session sont systématiquement acheminées vers le même serveur. Cette fonctionnalité est utile pour maintenir la continuité de session ou protéger des données spécifiques à l'utilisateur qui peuvent être hébergées sur un serveur précis. Si nécessaire, vous pouvez désactiver cette fonction.
Génération de certificat SSL
Un avantage de l'utilisation du répartiteur de charge VPSie est sa capacité à générer automatiquement des certificats SSL lors de la validation du domaine. Ce processus simplifié élimine la complexité de la configuration manuelle des certificats SSL et renforce la sécurité. En intégrant de manière transparente la génération des certificats SSL à la validation du domaine, VPSie garantit que vos applications peuvent établir des connexions sécurisées et chiffrées sans difficulté, ce qui renforce à la fois la confiance des utilisateurs et la protection des données.