
Proteger su servidor Debian 12 es fundamental para salvaguardar sus activos digitales frente a posibles amenazas. En esta guía integral, le guiaremos paso a paso en el proceso de instalación de CSF (Config Server Firewall), una herramienta potente diseñada para mejorar la postura de seguridad de su sistema Debian 12. Al finalizar este tutorial, dispondrá de una solución de firewall robusta que fortalecerá su servidor contra accesos no autorizados y actividades maliciosas. Comencemos a reforzar las defensas de su servidor.
Primero, cree su cuenta de VPSie si aún no lo ha hecho y, a continuación, instale el servidor Debian 12 según sus requisitos.
Cree su cuenta ahora¿Qué es el firewall CSF?
CSF significa ConfigServer Security & Firewall. Es un popular script de configuración de firewall creado para proporcionar una mejor seguridad a los servidores, al tiempo que ofrece una interfaz avanzada y fácil de usar para gestionar la configuración del firewall. CSF funciona como una interfaz gráfica para iptables, el marco de filtrado de paquetes basado en software en Linux. Permite a los administradores de sistemas configurar y gestionar fácilmente las reglas del firewall, listas de bloqueo y otras funciones de seguridad para proteger los servidores de diversos tipos de ataques, como ataques DDoS (Denegación de Servicio Distribuida), ataques de fuerza bruta y otras actividades maliciosas.
Algunas funciones clave de CSF incluyen:
Configuración avanzada de firewall: CSF ofrece una interfaz fácil de usar para configurar reglas de iptables, lo que permite a los administradores definir reglas específicas para permitir o bloquear el tráfico según diversos criterios, como la dirección IP, el número de puerto y el protocolo.
Detección y prevención de intrusiones: CSF incluye funciones para la detección y prevención de intrusiones, como la detección de fallos de inicio de sesión (protección contra fuerza bruta), el seguimiento de conexiones y la protección contra inundaciones SYN.
Alertas y notificaciones por correo electrónico: CSF se puede configurar para enviar alertas y notificaciones por correo electrónico cuando ocurren ciertos eventos de firewall, como la activación de una regla de firewall o la detección de una amenaza de seguridad potencial.
Listas de bloqueo y listas de permitidos de IP: CSF admite el uso de listas de bloqueo y listas de permitidos, lo que permite a los administradores bloquear o permitir el tráfico desde direcciones IP o rangos específicos.
Registros e informes: CSF registra los eventos de firewall y ofrece funciones de informes para ayudar a los administradores a supervisar y analizar la actividad del firewall.
En general, CSF es una herramienta valiosa para los administradores de servidores que buscan mejorar la seguridad de sus sistemas gestionando eficazmente la configuración del firewall e implementando medidas de seguridad adicionales.
A continuación, se detalla el procedimiento de instalación de CSF en su servidor Debian 12.
Actualice el servidor Debian 12
Ahora acceda a su terminal de comandos, ya sea directamente o mediante SSH. A continuación, ejecute el comando de actualización del sistema para asegurarse de que esté al día:
sudo apt update && sudo apt upgrade
Instale las dependencias
Antes de instalar CSF, es esencial confirmar que todas las dependencias estén instaladas. Estas dependencias suelen incluir paquetes como Perl e iptables. Además, si tiene otro firewall en ejecución, como UFW (Uncomplicated Firewall), deberá desactivarlo previamente.
Use el siguiente comando para instalar las dependencias requeridas para CSF:
sudo apt install libio-socket-inet6-perl libsocket6-perl sendmail dnsutils unzip libio-socket-ssl-perl libcrypt-ssleay-perl git perl iptables libnet-libidn-perl libwww-perl liblwp-protocol-https-perl libgd-graph-perl
Descargar e instalar CSF
Para instalar CSF (Config Server Firewall) manualmente, comience obteniendo el código fuente de CSF directamente de la fuente. Utilice el comando wget proporcionado a continuación para descargar el código fuente de CSF.
wget https://download.configserver.com/csf.tgz
Utilice el siguiente comando tar para extraer el contenido del archivo csf.tgz.
sudo tar -xvzf csf.tgz
Navegue al directorio de CSF y ejecute el script install.sh para iniciar el proceso de instalación.
cd csf; sh install.sh
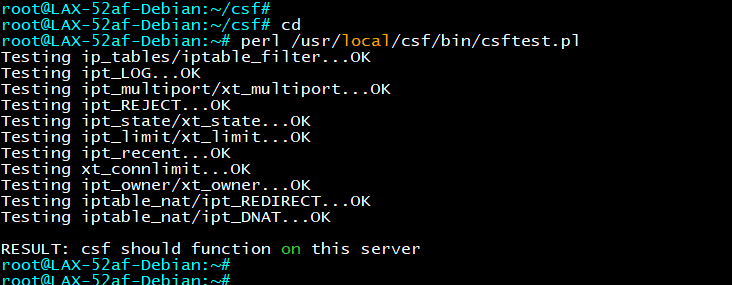
Una vez finalizada la instalación, confírmela ejecutando el siguiente comando.
perl /usr/local/csf/bin/csftest.pl
Asegúrese de que la salida sea OK en cada prueba.
Habilitar la interfaz web de CSF
Ahora, activaremos la interfaz web de CSF para el monitoreo a través de un navegador web. Acceda a la configuración de CSF usando el editor Nano, como se muestra a continuación.
sudo nano /etc/csf/csf.conf
Actualice los valores de las siguientes opciones con su información.
UI = "1"En la línea TCP_IN =, agregue el puerto 6666 al final. Guarde el archivo y salga del editor cuando haya terminado. Agregue su dirección IP en los archivos /etc/csf/csf.allow y /etc/csf/ui/ui.allow. Este paso otorgará acceso a la interfaz web de CSF y al servidor al incluir su dirección IP pública en la lista blanca. Una vez hecho esto, ejecute el comando proporcionado para confirmar la configuración de CSF y luego reinicie los servicios CSF y LFD.
UI_PORT = "6666"
UI_IP = "127.0.0.1"
UI_USER = "username"
UI_PASS = "password"
sudo csf -v
sudo csf -raConfirme las direcciones IP en la lista blanca en CSF ejecutando el comando proporcionado.
sudo csf -l
Acceder a la interfaz web de CSF
Abra su navegador web y navegue a la dirección IP del servidor, añadiendo el puerto de la interfaz web de CSF https://{Your-IP}:6666.
Introduzca el nombre de usuario y la contraseña de administrador que haya configurado para el archivo y presione ENTER.
En conclusión, la instalación de CSF en Debian 12 proporciona una solución de firewall robusta, mejorando la seguridad y fortaleciendo su sistema contra posibles amenazas. Con su interfaz fácil de usar y sus funciones potentes, CSF ofrece tranquilidad tanto a usuarios principiantes como experimentados. Siga los pasos descritos en esta guía y proteja su sistema Debian 12 con confianza.